Produits › Routeurs › Edge
Routeurs Edge
Le frontal performant et sûr de chaque site.
À la périphérie du réseau — entre la ligne opérateur et votre infrastructure — le routeur edge concentre pare-feu, multi-WAN, QoS et VPN. DrayTek couvre toutes les tailles de sites, avec la même gestion centralisée du premier frontal au centième.
Ce qui fait la différence
Des bénéfices concrets, pour l’équipe technique comme pour la direction.

La porte du site, gardée
Le routeur edge est le premier équipement derrière la ligne opérateur : pare-feu SPI, filtrage et politiques d'accès s'appliquent avant que le trafic n'atteigne quoi que ce soit.

Plusieurs liens, une seule entrée
Fibre, DSL, cellulaire : la périphérie agrège les accès du site en équilibrage de charge avec basculement automatique — l'entrée du réseau ne dépend jamais d'un seul fil.

La QoS au plus près des usages
Visioconférence, VoIP et applications métier sont priorisées à l'endroit exact où la bande passante se décide : l'entrée du site.

Des parcs entiers pilotés à distance
Provisionnement TR-069, surveillance et maintenance par VigorACS : pour un réseau d'agences ou un MSP, chaque frontal se déploie et se gère sans déplacement.
Les points forts
Cliquez sur une carte pour le détail.

C'est quoi, un routeur Edge ?
C'est l'équipement posé à la frontière de votre site, entre les lignes opérateurs (fibre, DSL, 4G/5G) et votre réseau local. Tout ce qui entre et sort passe par lui : c'est donc là qu'on route le trafic, qu'on le protège et qu'on le priorise. En français : un routeur de périphérie — le « frontal » du site.

Pourquoi « edge » plutôt que tout centraliser ?
L'ancienne école faisait remonter tout le trafic des agences vers le siège avant d'aller sur Internet. À l'heure du cloud et du SaaS, ce détour n'a plus de sens : le routeur edge traite le trafic au plus près du site — moins de latence, pas de goulot au siège, et chaque site reste autonome même si le lien central tombe.

La sécurité là où elle est efficace
Appliquer le pare-feu, le filtrage web et les politiques d'accès à l'entrée de chaque site, c'est bloquer les menaces avant qu'elles ne circulent — et c'est aussi là que s'activent Threat Protection et URL Reputation, par simple licence.

Le VPN part de la périphérie
Chaque routeur edge monte ses tunnels (IPsec, WireGuard, OpenVPN) vers le siège ou entre sites : les données traversent Internet chiffrées, et le télétravailleur se raccorde au site le plus pertinent.
Edge + SD-WAN : le duo gagnant
Les routeurs edge mesurent en continu la qualité de leurs liens et remontent tout à VigorACS, qui choisit les meilleurs chemins pour chaque application. La périphérie exécute, l'orchestrateur décide.

Des comptes et des rôles bien séparés
Administrateurs, opérateurs, invités : chaque compte a ses privilèges, et l'isolation des rôles évite qu'un accès de confort ne devienne une porte d'entrée. Filtrage URL et filtrage par adresses MAC complètent le contrôle.

Les invités, accueillis mais contrôlés
Le portail captif personnalisable authentifie les visiteurs et leur applique des politiques d'accès dédiées : le Wi-Fi invité du site reste à l'écart de l'administration et des données internes.

Des succursales raccordées en un éclair
Filaire, cellulaire 4G/5G ou Wi-Fi : les routeurs edge supportent plusieurs méthodes de connexion, et le chiffrement IPsec de bout en bout protège les échanges entre sites dès le premier jour.
Cent frontaux, une console
Un parc de routeurs edge se provisionne en zéro-touch et se surveille depuis VigorACS : configurations types, firmwares en masse, alarmes — le centième site se déploie aussi vite que le premier.
Des cas d’usage très concrets
L'agence autonome
Internet en direct pour le cloud et le SaaS, VPN vers le siège pour les applications internes, pare-feu local : l'agence travaille à pleine vitesse — et continue de travailler même si le siège a un problème.
La chaîne de magasins
Le même frontal partout, provisionné sans contact : caisse isolée, Wi-Fi invité filtré, secours 4G/5G. Chaque ouverture de magasin se résume à brancher le routeur.
Le site qui bascule au cloud
Microsoft 365, visioconférence, téléphonie hébergée : le routeur edge envoie ces flux directement sur le meilleur lien du site, sans détour par un data center — la latence baisse, l'expérience monte.
La gamme
Du frontal compact d'agence (2136) au pare-feu 10G de site principal (2928, 2962) : choisissez selon le débit de la ligne et le nombre d'utilisateurs.
5 séries
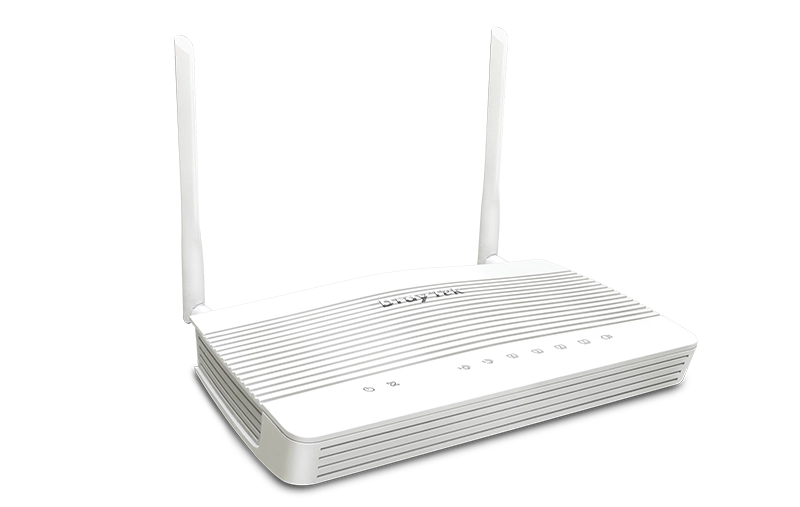
Vigor2136 série
WAN 2,5 GbE, l'entrée de gamme DrayOS 5
Découvrir »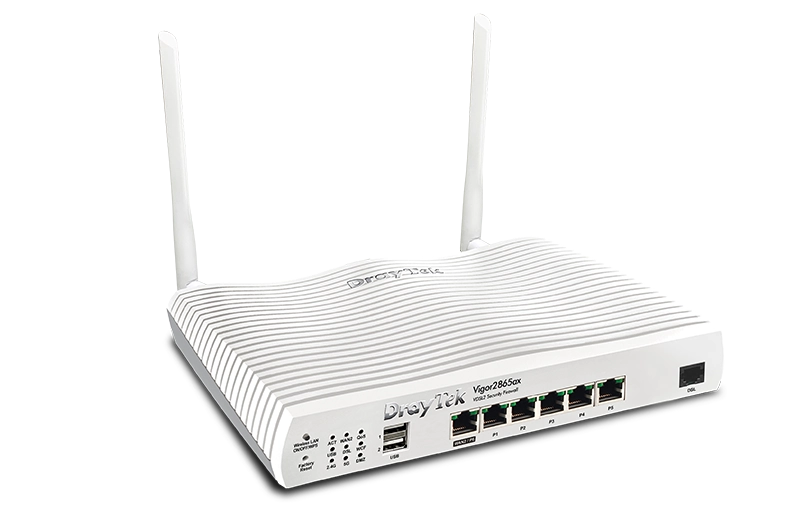
Vigor2865 série
xDSL + Ethernet, le couteau suisse
Découvrir »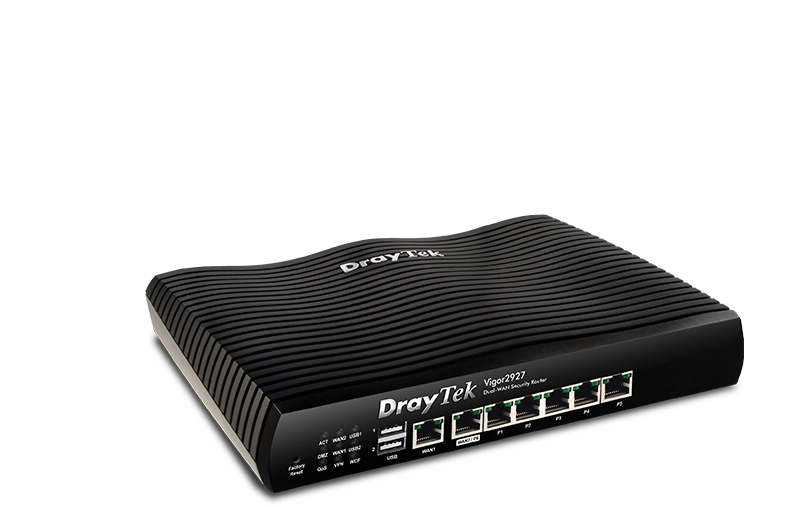
Vigor2927 série
Double WAN Gigabit, versions ac/ax
Découvrir »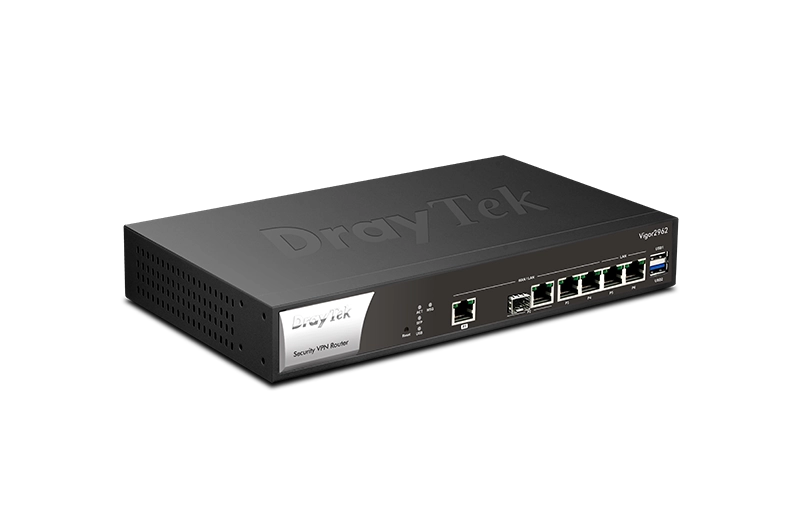
Vigor2962
Routeur VPN 2,5G pour PME exigeantes
Découvrir »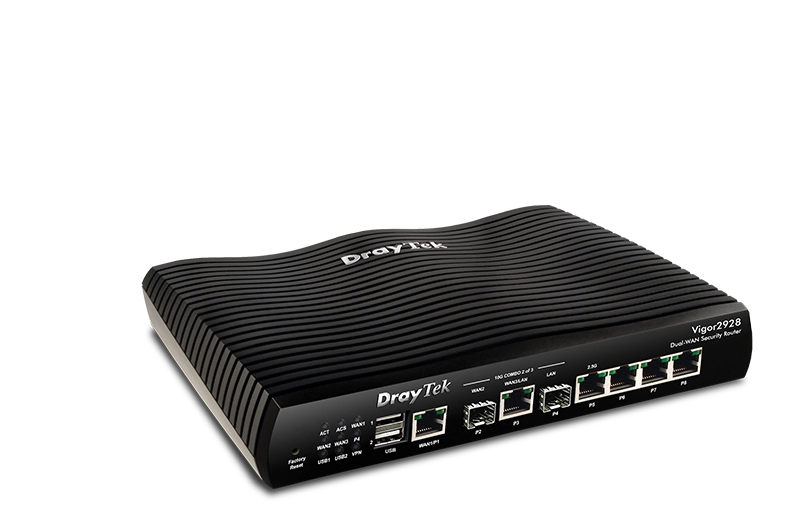
Vigor2928 série
WAN 10G et Wi-Fi 7, déclinaisons 4G/5G
Découvrir »Besoin de comparer plus largement ? Tous les routeurs »
Et côté siège ? Le concentrateur central
Les routeurs edge sont les ambassades de vos sites ; au siège ou en data center, il faut leur pendant : un concentrateur qui termine les tunnels VPN de toutes les agences, encaisse le trafic cumulé et tient le 10G. C'est le rôle de la série Vigor3912 — le cœur de réseau qui fait face à tous vos frontaux.
Découvrir la série Vigor3912 »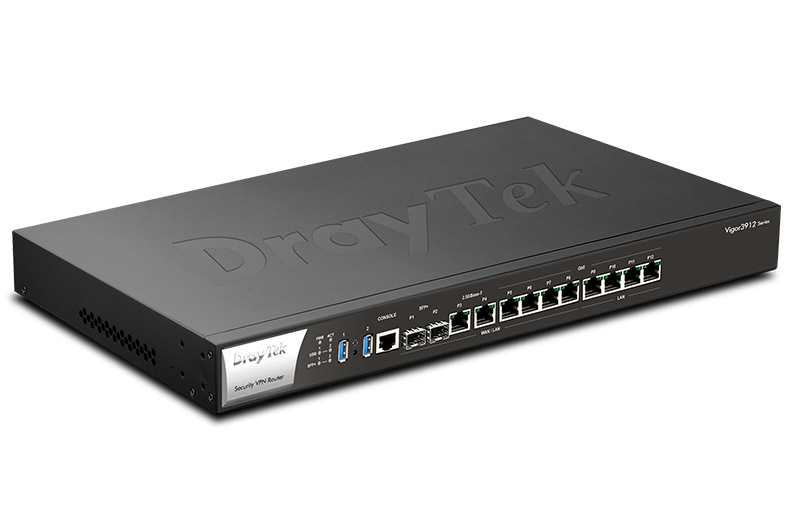
Besoin d’aide pour choisir ?
Nos experts dimensionnent le bon modèle pour votre site et vous orientent vers le bon revendeur.
Parler à un expert