
Produits › Routeurs › Série Vigor2136
Vigor2136
Routeur fibre double WAN 2,5 Gigabit
Le Vigor2136 est le routeur fibre de la série : deux WAN 2,5 Gigabit Ethernet pour exploiter pleinement les offres fibre au-delà du gigabit, avec équilibrage de charge et bascule automatique.
2,5 GbE
Double WAN Ethernet
2,3 Gbit/s
Débit de routage
16 VPN
IPsec jusqu'à 390 Mbit/s
50 k
Sessions — ~30 postes
Les fonctions qui font la différence
L’essentiel de ce que cet équipement apporte — pour l’équipe technique comme pour la direction.

Double WAN 2,5 Gigabit
Exploitez pleinement les offres fibre au-delà du gigabit, en équilibrage de charge et en bascule.

Équilibrage de charge
Maximisez débit et fiabilité en utilisant plusieurs connexions Internet simultanément.

VPN
Construisez un tunnel sécurisé et privé entre le LAN, les bureaux distants et les télétravailleurs, à travers Internet.

SSL VPN
Le VPN qui traverse les pare-feu : un accès distant sécurisé depuis n'importe quel environnement réseau.

VPN Matcher
Les routeurs derrière NAT se trouvent et établissent un VPN LAN-à-LAN — sans adresse IP publique.

Pare-feu & filtrage de contenu
Filtrez les pages web par mot-clé d'URL ou par catégorie : les contenus dangereux ou inappropriés restent dehors.

Réputation d'URL et d'IP
Le renseignement cloud note sites et adresses IP : contenus dangereux et IP malveillantes sont bloqués en temps réel.

Threat Protection Sentry
Pare-feu assisté par IA : empreinte des appareils, détection d'anomalies et quarantaine automatique du LAN.

Port Knocking
Les services sensibles restent invisibles tant que la séquence d'ouverture convenue n'a pas été frappée.

IAM — Zero Trust
Identités, groupes, politiques d'accès et accès conditionnel : chacun n'atteint que ce qui le concerne.

Gestion de bande passante
Aucun appareil ne monopolise la ligne : limites de débit, limites de sessions et QoS.

Portail captif
Valorisez votre marque et communiquez avec vos visiteurs en offrant un WLAN digne de l'hôtellerie.

DrayDDNS
Le service DDNS gratuit pour joindre votre routeur par un nom d'hôte fixe de votre choix.

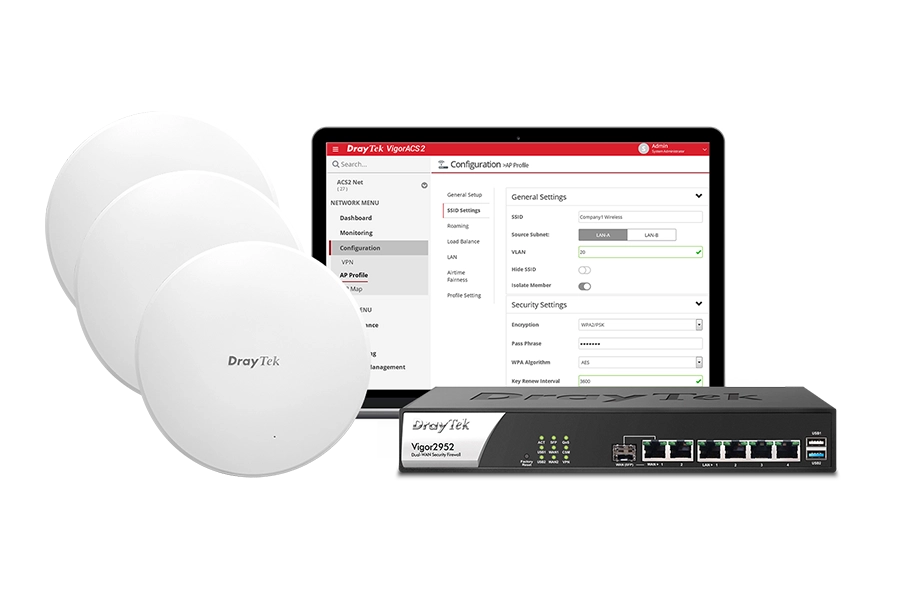
Gestion centralisée des AP
Le routeur devient contrôleur sans fil : il maintient et surveille les VigorAP du site.

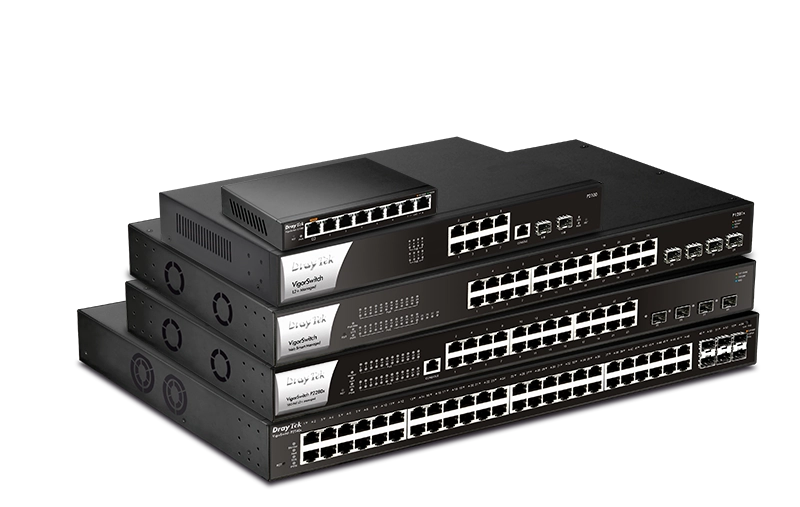
Gestion centralisée des switchs
Configurez les VLAN depuis le routeur et visualisez la hiérarchie des commutateurs.
Points forts
Cliquez sur une carte pour le détail.
Gestion de bande passante
Limites par poste et par session, QoS : personne ne s'approprie le débit.
En savoir plus (nouvel onglet) »DrayDDNS
Le service DDNS gratuit de DrayTek : votre routeur joignable par un nom d'hôte fixe, à votre choix.
En savoir plus (nouvel onglet) »Filtrage de contenu
Par mot-clé d'URL ou catégorie web : la navigation reste propre et sûre, pour tous les usages du réseau.
En savoir plus (nouvel onglet) »Dans le détail
La PME fibrée
L'accès 2 Gbit/s est enfin exploité de bout en bout, et le second lien prend le relais en cas de coupure.
Le réseau qui filtre
Filtrage web et QoS par application : les usages pros passent devant, les contenus indésirables restent dehors.
Edge d'un site supervisé
Provisionné et surveillé par VigorACS : la série 2136 est un excellent routeur de site dans un parc géré.
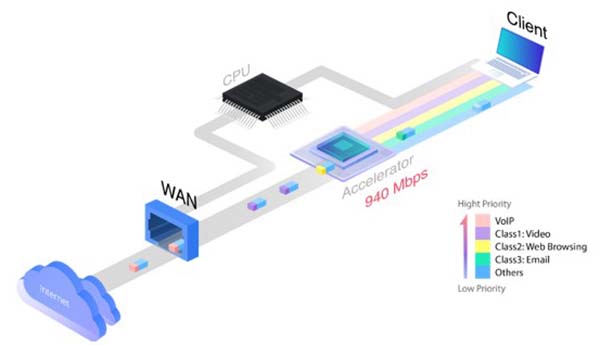
Accélération matérielle
Sans sacrifier le contrôle du trafic — QoS, limites de bande passante, budget WAN, supervision des flux — l'accélérateur matériel démultiplie les performances.
- ✓
NAT et routage matériels
Les connexions accélérées sont traitées par une puce dédiée : le processeur reste disponible pour la sécurité et les services.
- ✓
Deux WAN à pleine vitesse
Le débit se cumule sur les deux accès simultanément, la qualité de service reste garantie.
- ✓
Pensé pour la fibre
Le routeur suit le débit de l'offre, pare-feu et filtrage actifs.
Sécurité DrayOS 5
La protection assistée par le cloud, directement dans le routeur : réputation des URL et des adresses IP, pare-feu assisté par IA et services furtifs.
- ✓
Réputation d'URL
82 catégories de sites, dont 10 dédiées à la sécurité : la navigation est filtrée en temps réel, la base se met à jour toute seule.
- ✓
Réputation d'IP
Botnets, proxys anonymes, serveurs de commande et de phishing : les adresses malveillantes sont notées et bloquées automatiquement.
- ✓
Threat Protection Sentry
Pare-feu assisté par IA : empreinte des appareils, détection d'anomalies et quarantaine automatique — jusqu'à 100 appareils du LAN.
- ✓
Port Knocking
Les services sensibles restent invisibles d'Internet : une séquence convenue les ouvre temporairement, puis ils disparaissent à nouveau.
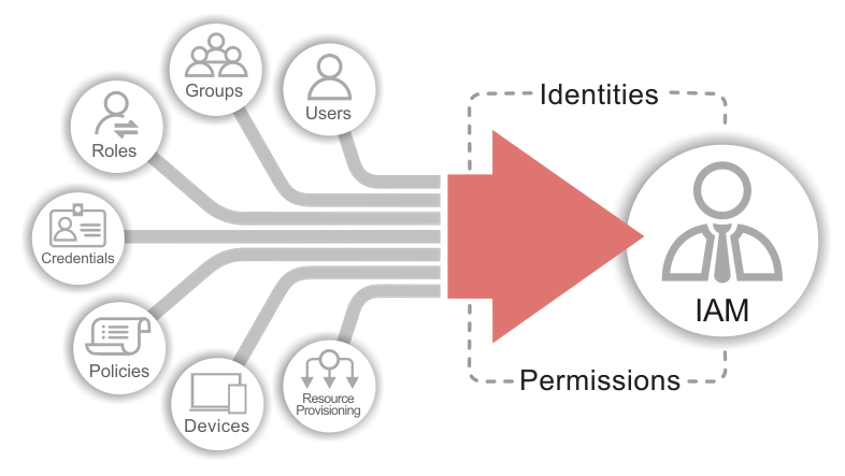
IAM — identités et accès maîtrisés
Avec DrayOS 5, le routeur est prêt pour le Zero Trust : chacun n'atteint que les ressources qui le concernent.
- ✓
Identités
Utilisateurs, groupes et rôles : les privilèges se donnent et se classent simplement.
- ✓
Politiques d'accès
Accès conditionnel et politiques de groupe à grande échelle, mêlant règles de filtrage et gestion du trafic.
- ✓
Sécurité et confort
La gestion des accès renforce la sécurité sans compliquer la vie des utilisateurs.
Contrôleur virtuel DrayOS 5
Routeurs multi-WAN, commutateurs multi-gigabit et VigorAP forment une dorsale fiable : le contrôleur virtuel gère les VigorAP et VigorSwitch du réseau local, depuis le routeur.
- ✓
Découverte automatique
Branchez la borne au réseau : le routeur la détecte instantanément.
- ✓
Profils provisionnés
Une nouvelle VigorAP rejoint le réseau et reçoit sa configuration toute seule, sans intervention.
- ✓
Surveillance
Une vue centralisée indique si chaque borne gérée est en ligne.
- ✓
Maintenance
Réinitialisation, sauvegarde ou redémarrage des bornes, directement depuis l'interface du routeur.
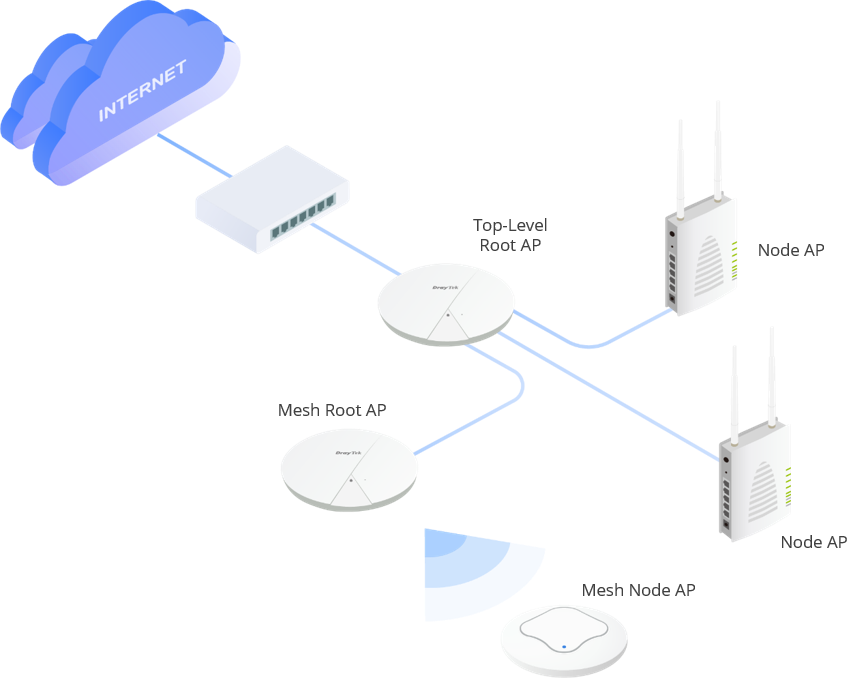
Solution de gestion tout-en-un
Du Mesh autonome à la supervision multi-sites : la gestion suit la taille de l'installation — en local depuis le routeur, ou centralisée avec VigorACS 3.
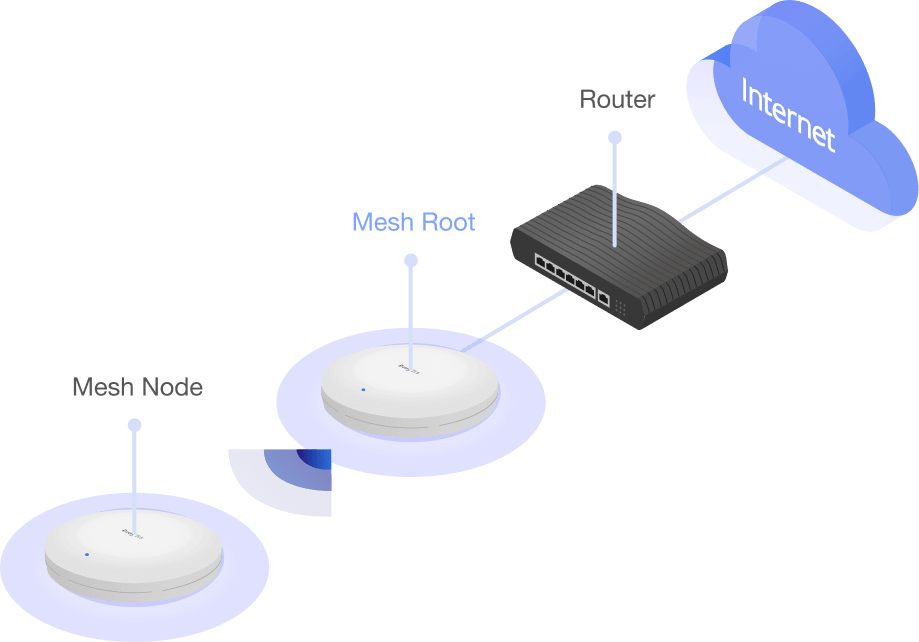
Mesh (modèles ac/ax)
- ✓Découverte et provisionnement automatiques
- ✓Surveillance et vue centralisée
- ✓Le sans-fil s'étend avec d'autres VigorAP
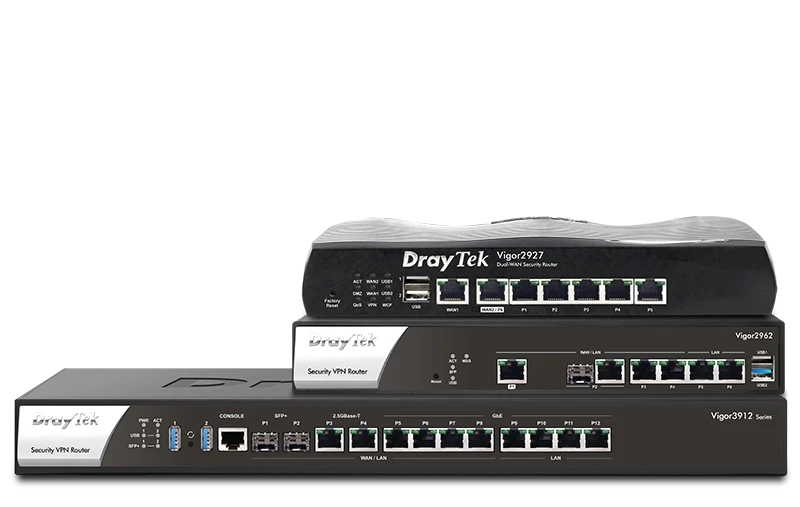
APM & SWM par le routeur
- ✓VigorAP : vue centralisée, alarmes, redémarrage à distance, équilibrage des clients
- ✓VigorSwitch : VLAN rapides, redémarrage PoE à distance, vue hiérarchisée
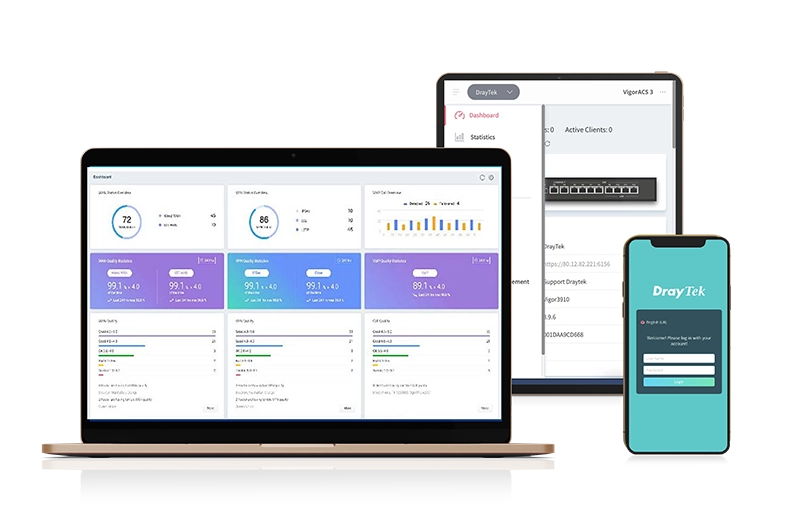
VigorACS 3
- ✓Déploiement et provisionnement zéro-touch
- ✓Auto VPN, SLA et qualité des liens
- ✓Visibilité applicative et SD-WAN
- ✓Portail hotspot personnalisé, statistiques clients
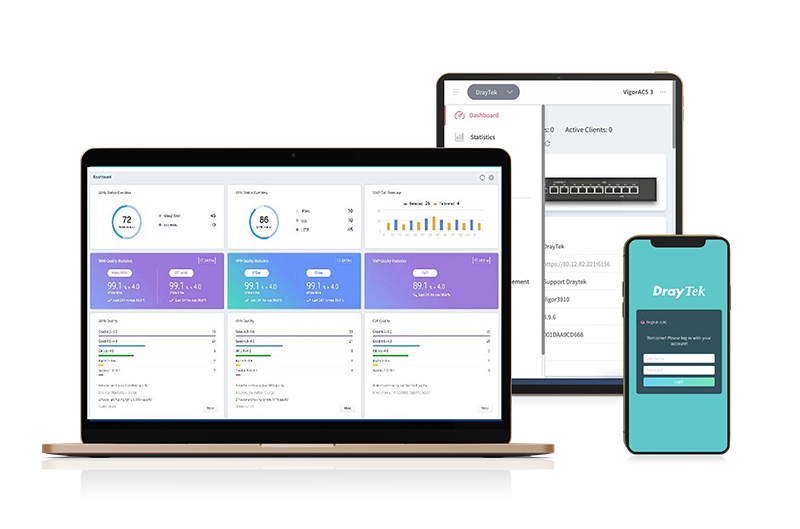
VigorACS
Administration distante centralisée
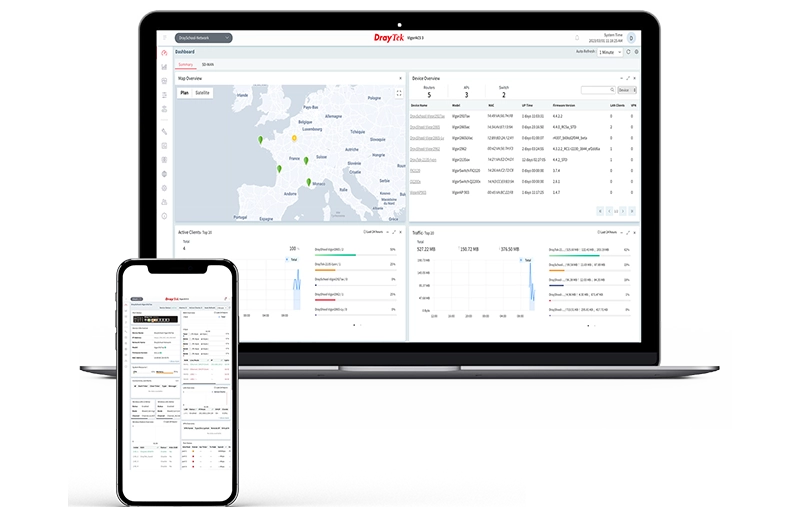
VigorACS 3 est la plateforme de gestion centralisée qui permet aux administrateurs réseau de configurer, surveiller et maintenir à distance l’ensemble de leur infrastructure DrayTek via une interface web unique — la gestion de multiples appareils et sites simplifiée, l’efficacité opérationnelle en plus.
Caractéristiques
Interfaces et matériel+
- •Ports WAN : 1 port Ethernet 2,5 Gigabit (2,5 G/1 G/100 M/10 M), RJ-45
- •Ports LAN : 3 ports Ethernet Gigabit (1 G/100 M/10 M), RJ-45
- •Bouton marche/arrêt/WPS sans fil
- •Bouton de réinitialisation d’usine
- •Port Triggering
- •Alimentation : 100-240 VCA
- •Consommation électrique (Watts, maximum) : 18 W
- •Température de fonctionnement : 0 °C à 45 °C
- •Alimentation : 12 V CC à 1,5 A (via un bloc d’alimentation externe fourni)
- •Dimensions : Largeur : 207 mm
- •Poids : 508 g
Performance+
- •Accélération matérielle (activée)
- •Accélération matérielle complète : Qualité de service accélérée matériellement
- •Redirection de port NAT
- •LAN (mode NAT ou routage sélectionnable par interface LAN)
- •IPsec NAT-Traversal (NAT-T)
- •Limitation de session basée sur l’IP
WAN et équilibrage+
- •WAN WiFI 2,4Ghz
- •WAN WiFI 5Ghz
- •WAN double USB 3G/4G
- •WAN sans fil 2,4 GHz ou 5 GHz
- •WAN actif à la demande : Défaillance de liaison, seuil de trafic
- •Détection de connexion : PPP, détection ARP, détection ping
- •Budget de données WAN
- •DNS dynamique
- •DrayDDNS – avec certificats LetsEncrypt automatisés
- •Budget de données multi-WAN
Cellulaire+
- •2 ports USB 2.0 pour modem LTE, thermomètre ou imprimante
Sans fil+
- •DrayTek Mesh : Jusqu’à 7 points d’accès VigorA
LAN+
- •VLAN 802.1q basé sur les balises et les ports
- •routage inter-VLAN
- •LAN à LAN – Client VPN sortant / Serveur VPN entrant
- •DHCP sur IPsec
VPN+
- •Jusqu’à 16 tunnels VPN actifs
- •IPsec jusqu’à 390 Mbit/s
- •Télétravailleur à LAN –
- •Serveur VPN entrant
- •Authentification IKE : Clé pré-partagée et signature numérique (X.509)
- •Protocoles VPN : IPsec IKEv1, IKEv2,
- •IPsec-XAuth
- •OpenVPN
- •WireGuard
Sécurité+
- •Politique de pare-feu basée sur l’adresse IP ou l’utilisateur
- •Protection contre les attaques DoS
- •Protection contre l’usurpation d’identité
- •Filtrage de contenu : Filtrage de contenu applicatif
- •Filtrage de contenu URL
- •Filtrage de mots-clés DNS
- •Filtrage de catégories Web
- •Authentification des ports câblés 802.1x
- •Serveur RADIUS local
- •Authentification utilisateur : Locale, RADIUS, TACACS+, mOTP, TOTP
- •Authentification : SHA-256, SHA-1
Gestion et administration+
- •Mise en miroir des ports (CLI)
- •Service local : HTTP, HTTPS, Telnet, SSH, FTP, TR-069
- •Mise à jour du micrologiciel via TFTP, HTTP, TR-069
- •Syslog
- •SNMP : v1, v2c, v3
- •Géré par VigorACS
Autres fonctions+
- •1 port commutable WAN/LAN Ethernet 2,5 Gigabit (2,5 G/1 G/100 M/10 M), RJ-45
- •2 antennes LAN sans fil amovibles
- •Marquage multi-VLAN 802.1p/q
- •Multi-VLAN/PVC
- •Graphique de trafic et surveillance des flux de données
- •Limitation de bande passante
- •Types de connexion IPv4 : PPPoE, DHCP, IP statique
- •Types de connexion IPv6 : Ethernet : PPP, DHCPv6, IPv6 statique, TSPC, 6rd, tunnel statique 6in4
- •Quota de temps basé sur l’utilisateur
- •Fonctionnalités Web
- •Ouverture de Ports
- •Hôte DMZ
- •UPnP
- •ALG (Passerelle de couche application) : SIP, RTSP
- •Jusqu’à 4 sous-réseaux
- •Jusqu’à 8 VLAN
- •Serveur DHCP : Sous-réseaux IP multiples
- •Options DHCP personnalisées
- •Lien IP/MAC
- •Pool DHCP : jusqu’à 253 adresses par sous-réseau
- •Relais DHCP par LAN
- •Serveur DNS local
- •Redirection DNS conditionnelle
- •Routage basé sur des politiques : protocole, adresse IP, port
- •Partage de fichiers SMB (nécessite un stockage USB externe)
- •Multidiffusion : proxy IGMP, surveillance IGMP et Fast Leave
- •Fonctionnalités de routage : routage statique IPv4 et IPv6,
- •RIP v1/v2/ng, BGP, OSPF
- •Chiffrement : DES, 3DES, AES (128/192/256)
- •Dead Peer Detection (DPD)
- •IKEv2 EAP
- •Limitation de bande passante basée sur l’IP
- •Quota de données basé sur l’utilisateur
- •QoS (Qualité de service)
- •Classification par TOS, DSCP, 802.1p, adresse IP, type de service
- •4 files d’attente prioritaires
- •QoS applicative
- •Priorisation VoIP
- •Exportation et importation de fichiers de configuration
- •Droits d’administration à deux niveaux
- •Fonctions de contrôle d’accès : Liste d’accès
- •SMS, alertes par e-mail
- •Gestion des points d’accès : Jusqu’à 20 points d’accès VigorAP
- •Gestion des commutateurs : Jusqu’à 5 commutateurs réseau VigorSwitch
- •Stockage : -25 °C à 70 °C
- •Humidité : 10 % à 90 % (sans condensation)
- •Fixation murale possible
- •Profondeur : 131 mm
- •Hauteur : 42 mm
À associer
Ressources
Le Vigor2136 pour votre réseau ?
Nos experts vous confirment le dimensionnement et vous orientent vers le bon revendeur près de chez vous.
Contacter un expert