
Configuration du serveur d'authentification externe pour les identifiants de connexion ACS
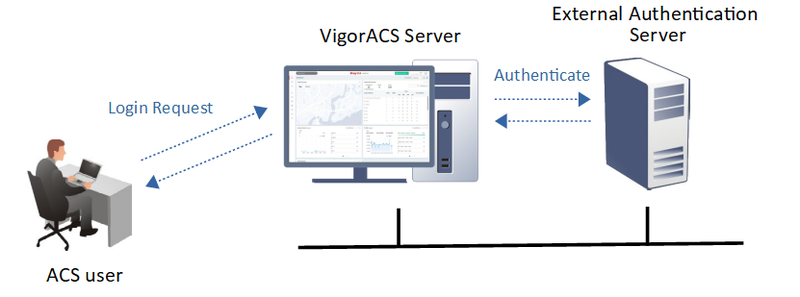
ACS (Advanced Control System) permet d'intégrer un serveur RADIUS/LDAP externe pour l'authentification des connexions. Cet article explique comment configurer le serveur LDAP externe.
Ce document est divisé en plusieurs parties :
- Paramètres par défaut de l'identifiant externe
- Diagramme avec différents URL de connexion
- Configuration du serveur d'authentification externe
Paramètres par défaut de l'identifiant externe
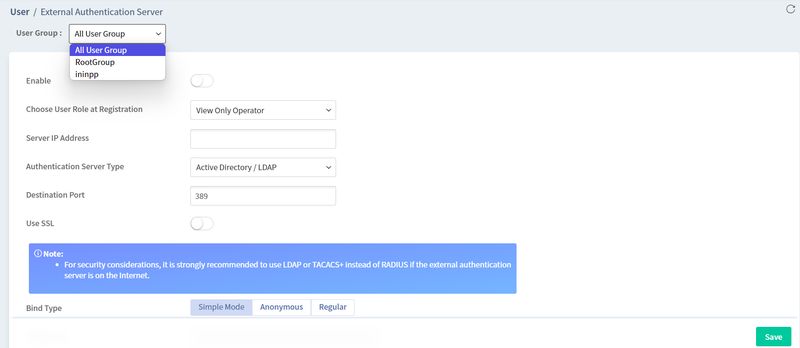
ACS accepte l'utilisation d'un serveur externe différent pour chaque groupe d'utilisateurs. Cependant, veuillez noter les paramètres par défaut pour le compte utilisateur qui s'authentifie avec un serveur externe :
- Rôle d'utilisateur par défaut : Opérateur de visionnage uniquement
- Groupe d'utilisateurs par défaut :
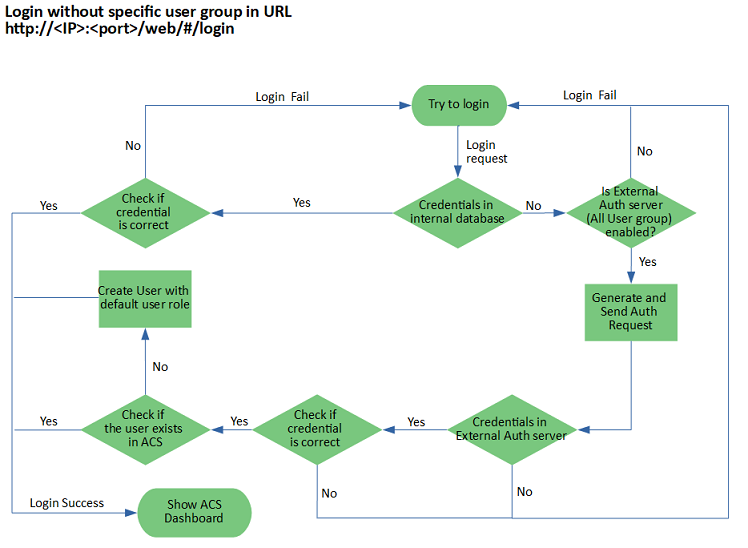
Si les identifiants sont authentifiés avec le serveur du profil "All UserGroup", l'utilisateur recevra un message "Groupe d'utilisateurs expiré" lorsqu'il tente de se connecter à ACS pour la première fois. Ainsi, l'utilisateur peut avoir besoin de demander au gestionnaire système d'attribuer un groupe utilisateur après sa première connexion.
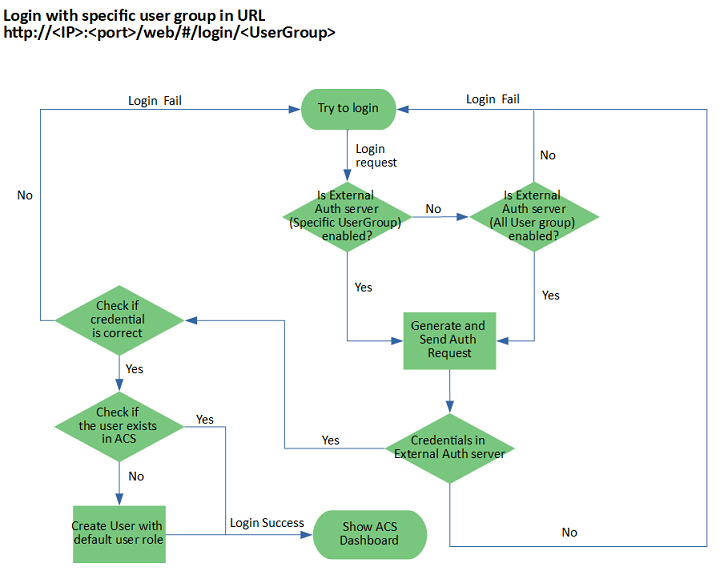
Si les identifiants sont authentifiés avec le serveur du groupe d'utilisateurs spécifique, l'utilisateur aura le groupe d'utilisateurs par défaut lorsqu'il tente de se connecter à ACS pour la première fois.
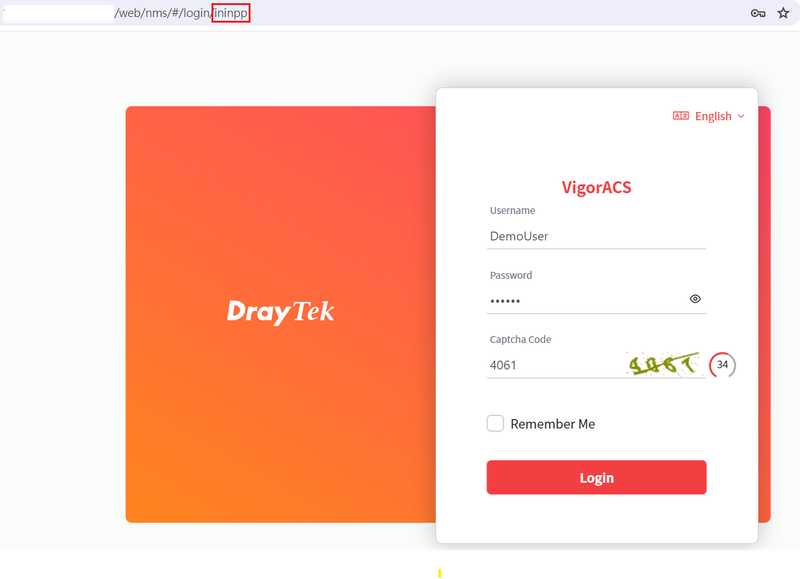
Diagramme avec différents URL de connexion
De manière générale, l'URL de connexion ACS est https://
Si nous ajoutons le nom du groupe utilisateur à l'URL, par exemple https://
Configuration du serveur d'authentification externe
1. Connectez-vous à ACS avec le compte administrateur système et accédez à Utilisateur > Serveur d'authentification externe. Sélectionnez le groupe utilisateur pour activer l'authentification externe.
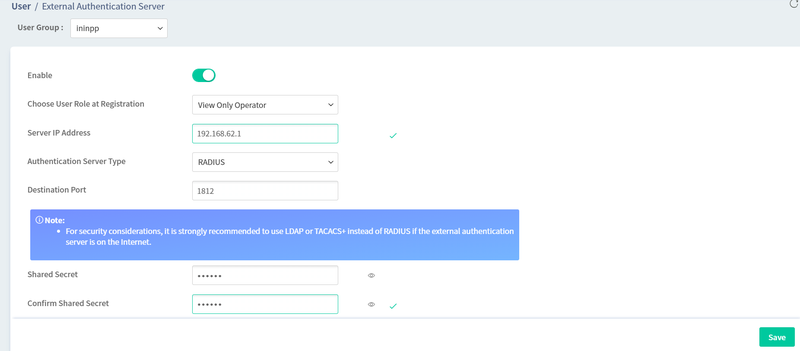
2. Configurez les informations détaillées du serveur d'authentification externe. ACS prend en charge AD/LDAP, RADIUS et TACACS+ comme type de serveur d'authentification. Vous pouvez également suivre Utiliser le routeur Vigor comme serveur RADIUS. Une fois la configuration terminée, cliquez sur Enregistrer pour sauvegarder le profil.
3. Référez-vous au diagramme avec différents URL de connexion. Vous pouvez maintenant vous connecter à ACS avec les identifiants du serveur d'authentification externe.
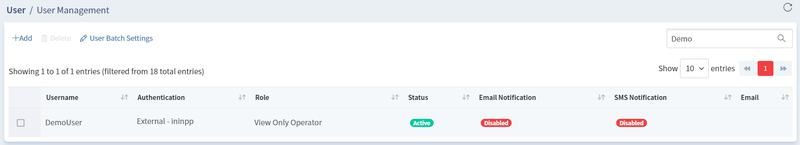
4. À l'issue de la connexion réussie, l'administrateur système verra un nouveau compte avec :
- Rôle utilisateur par défaut : Opérateur de visionnage uniquement
- Groupe d'utilisateurs par défaut : groupe "ininpp" car les identifiants ont été authentifiés avec le serveur externe du groupe "ininpp". Ce compte est créé à partir de la page Utilisateur > Gestion des utilisateurs.
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert