
Dépannage du statut instable des CPE
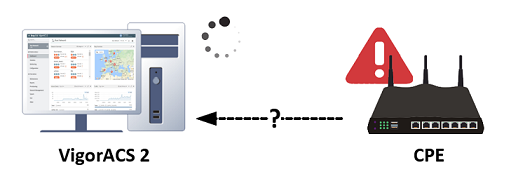
Dans certains cas, nous constatons que le statut en ligne d'un CPE est instable et affiche hors ligne alors qu'il est en ligne. Ou bien nous rencontrons des situations où le tableau de bord du CPE charge sans cesse sans présenter d'informations. Dans ce document, nous allons partager quelques conseils pour dépanner ce type de problème.
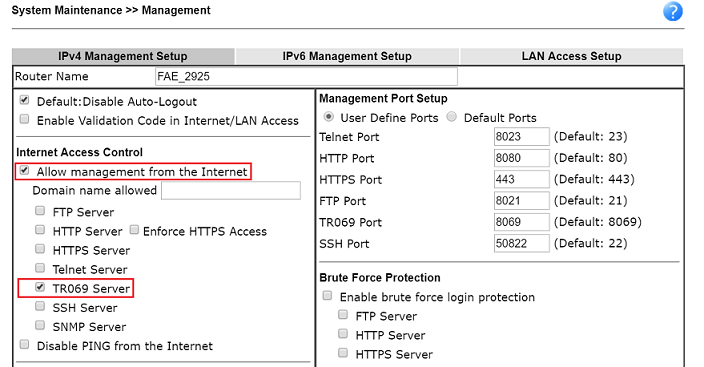
Autoriser l'accès au serveur TR-069 depuis Internet
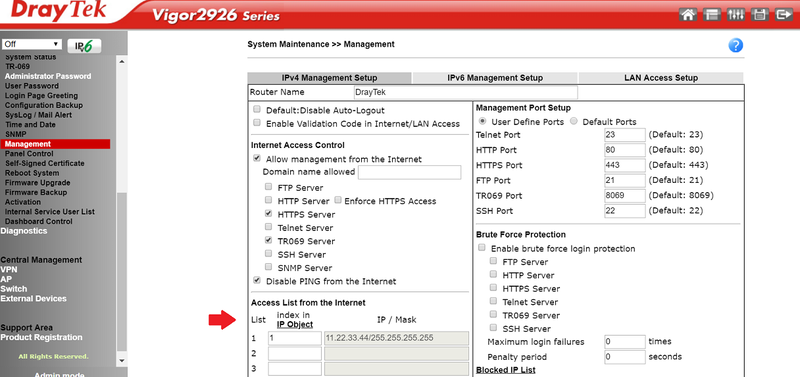
Veuillez vous assurer que vous avez activé l'accès distant du serveur TR-069 à partir de System Maintenance >> Management of CPE WebUI si votre serveur ACS est sur le réseau Internet/WAN.
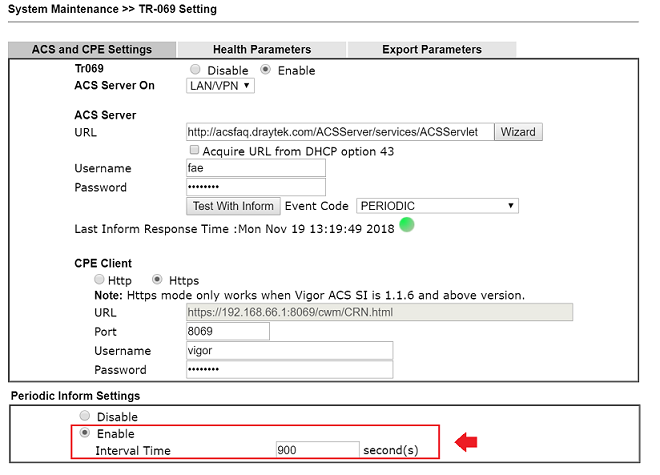
Activer les informations périodiques
L'option d'informations périodiques doit être activée depuis System Maintenance >> TR-069 du tableau de bord CPE. Il est recommandé de configurer l'intervalle à 900 secondes pour l'inform. Envoyer des informations trop fréquemment peut augmenter la charge sur le serveur ACS.
Vérifier l'authentification TR-069
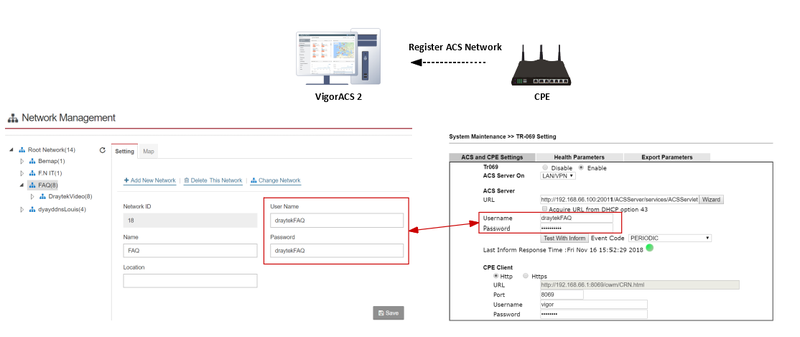
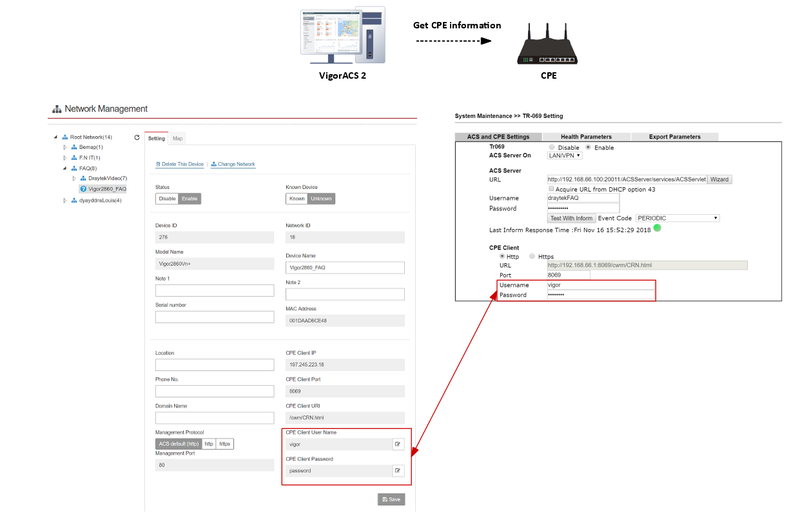
Il y a deux ensembles d'informations d'identification affichées sur la page de paramètres TR-069 du CPE, qui ont des significations différentes.
- **S'inscrire au réseau VigorACS** : Le serveur ACS vérifie les champs nom d'utilisateur et mot de passe dans les paramètres TR-069 et attribue à l'ensemble réseau correspondant.
- **Obtenir des informations sur le CPE** : L'authentification est requise lorsque l'ACS établit une connexion au CPE pour demander des informations. Le nom d'utilisateur et le mot de passe entre System Maintenance >> TR-069 >> CPE client (dans l'interface du CPE) et Network Management >> Device (sur ACS) doivent être les mêmes.
Vérifier la configuration STUN
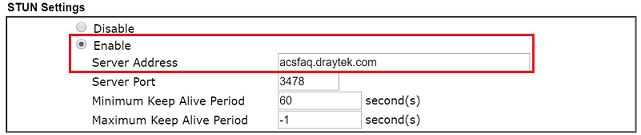
Si le CPE est derrière un pare-feu NAT, n'oubliez pas d'activer la configuration STUN. De plus, le serveur STUN ne doit utiliser que notre serveur ACS. Ne NE PAS utiliser un serveur STUN tiers.
Vérifier les paramètres ACL
Assurez-vous que l'adresse IP du serveur ACS est également ajoutée à votre liste d'accès une fois activé.
Vérifier le pare-feu sur le serveur ACS
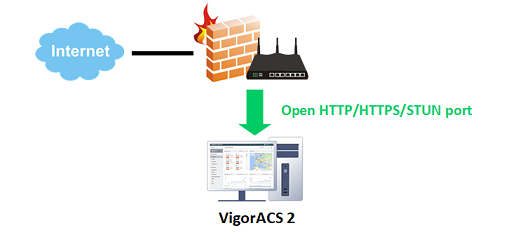
Veuillez vous assurer que votre serveur ACS a la configuration de pare-feu correcte qui autorise ces trafics entrants :
- Port HTTP (Port TCP par défaut : 80)
- Port HTTPS (Port TCP par défaut : 443)
- Port STUN (Port UDP par défaut : 3478)
Publié le : 2018-11-21
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert