
Ajouter une adresse IP LAN à la DMZ
Sur le routeur Vigor, chaque interface WAN dispose d'une zone DMZ (zone démilitarisée), où vous pouvez ajouter un hôte LAN (adresse IP) et l'exposer complètement à Internet. L'hôte DMZ sera accessible par l'adresse IP de l'interface WAN, et le routeur redirigera tout trafic non sollicité sur cette interface vers cet hôte. C'est la solution lorsque vous devez acheminer du trafic vers un serveur LAN mais ne pouvez pas définir ce trafic par ports UDP ou TCP.
DrayOS 5
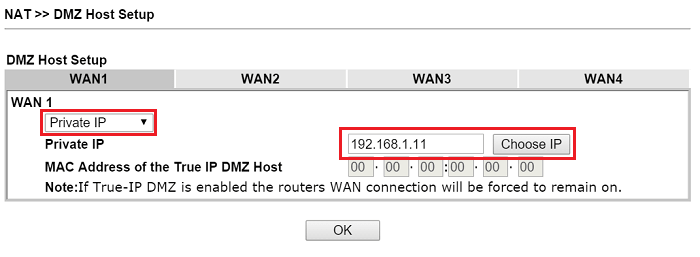
Pour ajouter un hôte à la DMZ, allez dans NAT >> Hôte DMZ et sélectionnez l'onglet de l'interface WAN depuis laquelle vous souhaitez que l'hôte soit accessible.
- Pour WAN1, sélectionnez "Adresse IP privée" ;
- Pour les autres interfaces WAN, cochez Activer.
Cliquez sur Choisissez l’adresse IP à côté d'Adresse IP privée et sélectionnez l'adresse IP de l'hôte DMZ.
Cliquez sur OK pour appliquer les paramètres.
Notez que les fonctions suivantes ont une priorité plus élevée que la configuration du hôte DMZ, donc le trafic ne sera pas redirigé vers le hôte DMZ si :
1. Il correspond aux paramètres de redirection des ports.
2. Il correspond à l'ouverture des ports.
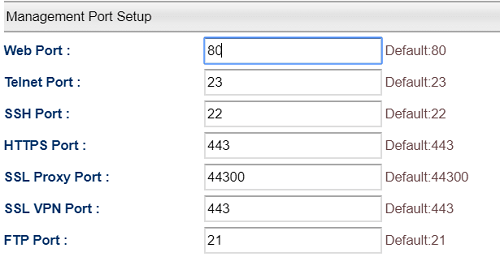
3. Il est destiné aux ports sur lesquels le routeur écoute activement (par exemple, si la gestion WAN est activée sur le routeur et autorise l'accès telnet et HTTP, les paquets entrants vers les ports 23 et 80 seront interceptés par le routeur).
#### Configuration de la liste d'accès (Facultatif)
Au lieu que n'importe qui puisse accéder à la DMZ, nous pourrions préférer établir une liste blanche pour l'adresse IP source. Nous pouvons y arriver en ajoutant deux règles pare-feu.
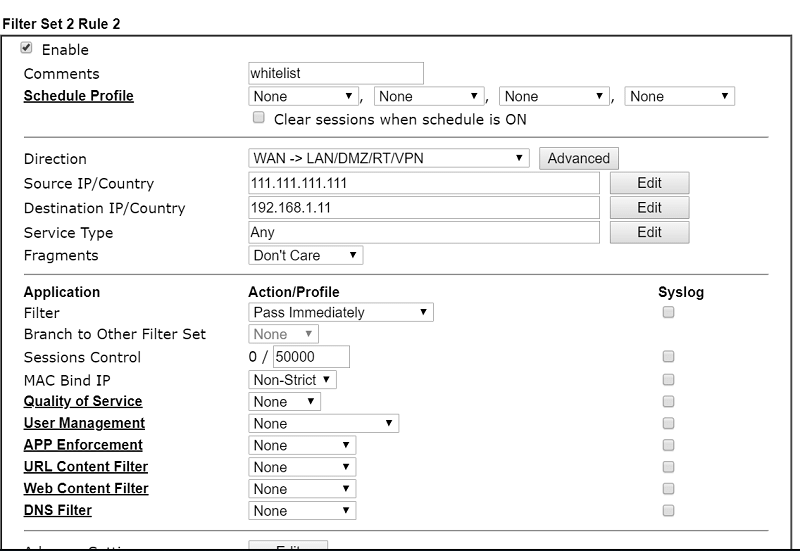
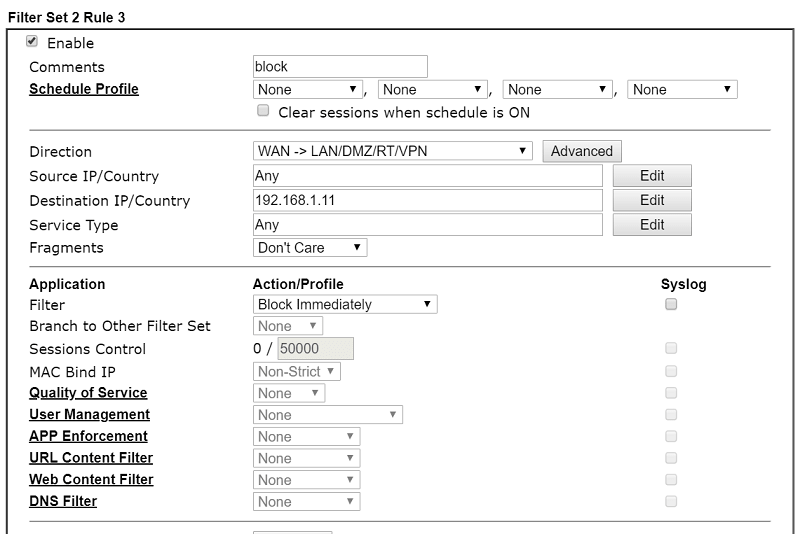
1. Allez dans Pare-feu >> Configuration filtrante >> Filtre par défaut et ajoutez les règles suivantes :
Règle #1 (généralement nous commençons à ajouter des règles depuis l'index 2)
- Direction : WAN -> LAN/DMZ/RT/VPN
- Adresse IP source/Pays : Source autorisée
- Adresse IP destination/Pays : Hôte DMZ
- Action : Autoriser immédiatement
Règle #2
- Direction : WAN -> LAN/DMZ/RT/VPN
- Adresse IP source/Pays : Toute adresse
- Adresse IP destination/Pays : Hôte DMZ
- Action : Bloquer immédiatement
Ainsi, seules les adresses IP sources 111.111.111.111 pourront accéder à l'hôte DMZ 192.168.1.11.
Avant la configuration, notez que le redirigeur de ports et le hôte DMZ ont une priorité plus élevée que les services locaux du routeur sur la plateforme DrayOS5.
Par exemple, si nous activons un hôte DMZ pour WAN1, la gestion à distance du routeur (par exemple, HTTP et Telnet) ne fonctionnera pas depuis WAN1.
L'ordre de priorité est :
Redirigeur de ports -> Hôte DMZ -> Déclencheur de port -> Service local.
Configuration de l'hôte DMZ
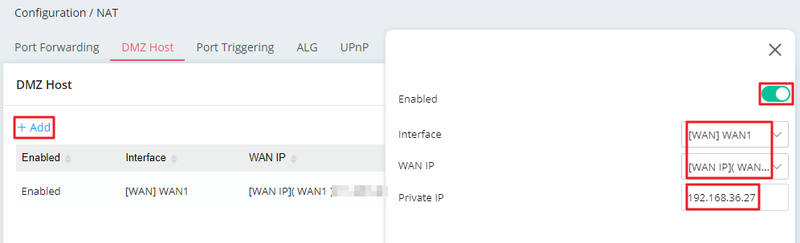
1. Allez dans Configuration / NAT / Hôte DMZ. Cliquez sur +Ajouter pour ajouter un hôte DMZ et le configurer comme suit.
- Cochez Activer.
- Sélectionnez l'interface WAN et l'adresse IP WAN depuis laquelle l'hôte doit être accessible.
- Entrez l'adresse IP de l'hôte DMZ.
Ensuite, cliquez sur Appliquer pour sauvegarder les paramètres.
#### Configuration de la liste d'accès (Recommandé)
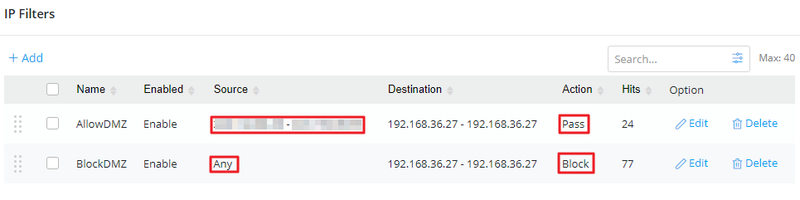
Au lieu que n'importe qui accède à la DMZ, nous pouvons préférer établir une liste blanche pour l'adresse IP source. Nous pouvons y arriver en ajoutant deux règles pare-feu.
Allez dans Sécurité / Pare-feu filtrants / Filtres IP pour ajouter les règles suivantes :
- Une règle pour autoriser des adresses sources spécifiées à accéder au hôte DMZ.
- Une autre règle pour bloquer l'accès depuis toute source.
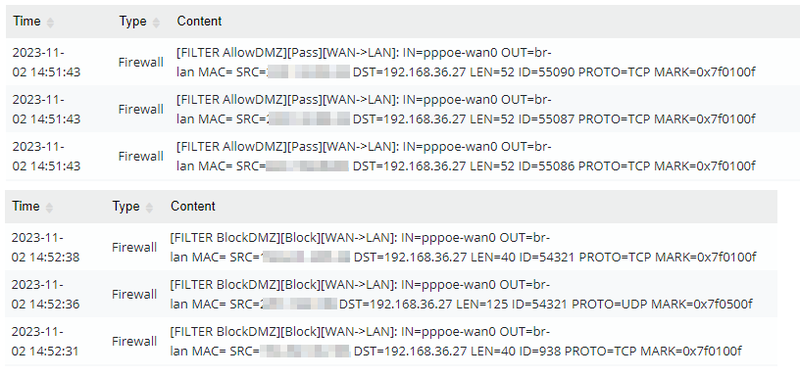
Après la configuration, seules les adresses IP sources spécifiées peuvent accéder au hôte DMZ 192.168.36.27. Nous pouvons surveiller dans le journal système.
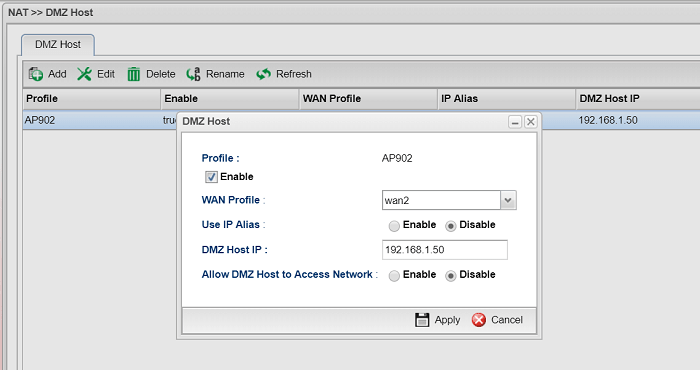
Pour ajouter un hôte à la DMZ, allez dans NAT >> Hôte DMZ et ajoutez un profil comme suit :
- Sélectionnez l'interface WAN depuis laquelle l'hôte LAN doit être accessible.
- Entrez l'adresse IP de l'hôte DMZ dans le champ Adresse IP du hôte DMZ.
- Cliquez sur Appliquer pour appliquer les paramètres.
Notez que les fonctions suivantes ont une priorité plus élevée que la configuration du hôte DMZ, donc le trafic ne sera pas redirigé vers le hôte DMZ si :
1. Il correspond aux paramètres de redirection des ports.
2. Il correspond à l'ouverture des ports.
3. Il est destiné aux ports sur lesquels le routeur écoute activement (par exemple, si la gestion WAN est activée sur le routeur et autorise l'accès telnet et HTTP, les paquets entrants vers les ports 23 et 80 seront interceptés par le routeur).
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert