
Différence entre le hôte DMZ et le sous-réseau DMZ
La zone démilitarisée (DMZ en anglais pour Demilitarized Zone) est une couche supplémentaire de sécurité située entre la WAN et la LAN. Un routeur avec un sous-réseau DMZ permettra l'accès à la DMZ depuis la WAN tout en maintenant la protection du réseau local par le pare-feu.
L'application la plus courante de la DMZ est d'autoriser des serveurs tels que les serveurs de messagerie, les serveurs web HTTP/HTTPS et les serveurs FTP pour fournir des services aux hôtes sur la WAN.
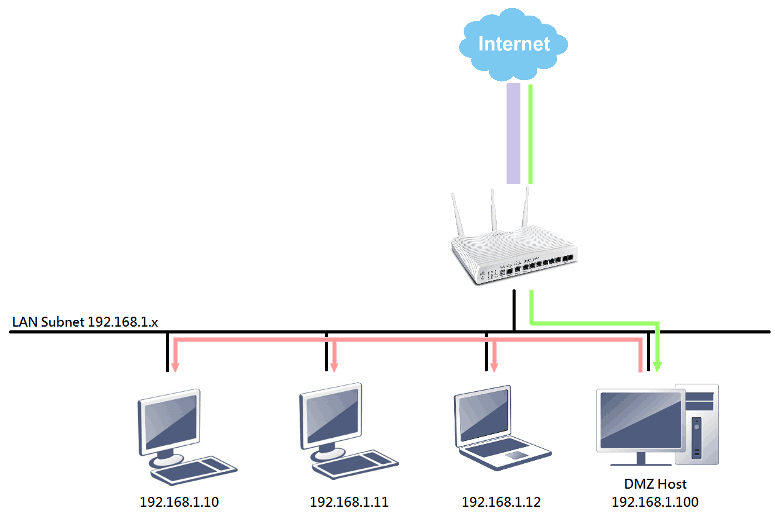
Sur les routeurs Vigor, il existe deux façons de configurer une DMZ : le hôte DMZ et le sous-réseau DMZ. La configuration d'un hôte DMZ ouvre complètement un seul hôte à la WAN, et tous les paquets seront redirigés vers cet hôte unique, sauf si :
- Les paquets correspondent aux règles de redirection de ports ou aux règles de ports ouverts.
- Les paquets destinés aux ports que le routeur écoute activement. (Par exemple, si la gestion WAN est activée sur les ports telnet et HTTP du routeur, les paquets entrants vers les ports 23 et 80 seront interceptés par le routeur).
Le hôte DMZ est facile à configurer et pratique à utiliser. Cependant, car le hôte DMZ se trouve dans le même sous-réseau que d'autres appareils du réseau local, si un attaquant compromet la sécurité de ce hôte, il pourrait être en mesure de compromettre la sécurité de tout le réseau local.
Dans l'illustration ci-dessus, la flèche verte indique l'utilisation normale du hôte DMZ, où les utilisateurs sur Internet peuvent accéder au hôte DMZ en utilisant l'adresse IP WAN du routeur. Si un attaquant compromet la sécurité du hôte DMZ, l'attaquant pourrait obtenir un accès non autorisé aux autres hôtes dans le même sous-réseau, comme indiqué par les flèches rouges.
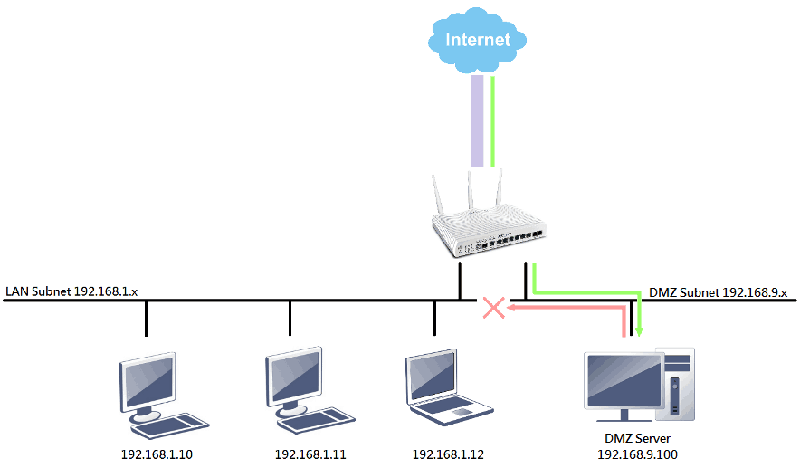
Nous pouvons éviter ce type de menaces en utilisant plutôt une DMZ sous-réseau. Étant donné qu'il s'agit d'un sous-réseau indépendant, le hôte DMZ et le reste du sous-réseau local sont isolés. Par conséquent, si un attaquant pénètre dans un hôte sur le sous-réseau DMZ, il ne peut pas accéder aux autres sous-réseaux locaux.
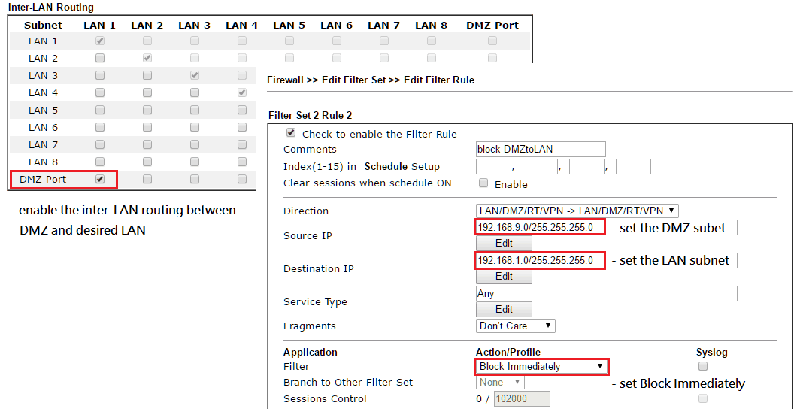
Pour permettre aux hôtes de la WAN d'accéder aux serveurs sur le sous-réseau DMZ, l'administrateur réseau doit configurer des règles de redirection de ports ou des règles de ports ouverts vers ces serveurs. De plus, pour permettre aux utilisateurs des sous-réseaux locaux d'accéder aux serveurs sur le sous-réseau DMZ, il faut activer la routage inter-LAN et configurer les règles du pare-feu, comme illustré ci-dessous.
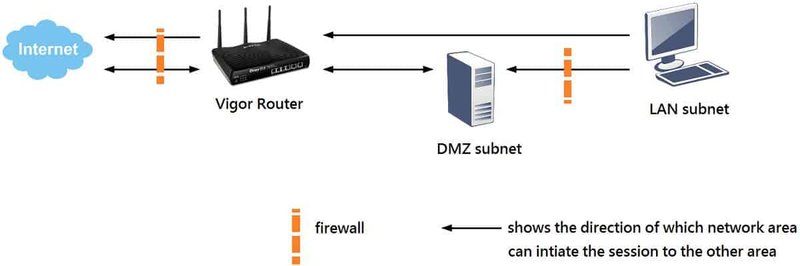
Le routeur autorisera alors les hôtes des sous-réseaux locaux à accéder au sous-réseau DMZ mais empêchera les hôtes du sous-réseau DMZ d'initier des sessions vers les sous-réseaux locaux. Cette règle protège à la fois le routeur et le reste de la LAN contre un accès non autorisé provenant de la DMZ.
Bien que la configuration du sous-réseau DMZ soit légèrement plus compliquée que celle du hôte DMZ, l'avantage d'un environnement réseau plus sécurisé en vaut la peine.
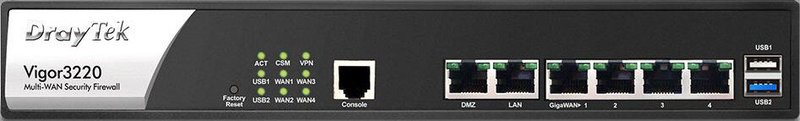
Le port DMZ dédié sur Vigor3220
Sur la plupart des routeurs Vigor avec plusieurs ports LAN, le routeur réserve un de ces ports LAN comme port DMZ lorsque la fonction DMZ sous-réseau est activée. Cependant, les séries de routeurs Vigor3220 sont équipées d'un seul port LAN et d'un port DMZ dédié qui est toujours activé.
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert