
Comment fonctionnent les règles de filtrage du pare-feu
Ce document explique comment les règles de filtrage du pare-feu fonctionnent sur le routeur Vigor.
DrayOS
Linux
Filtrage IP
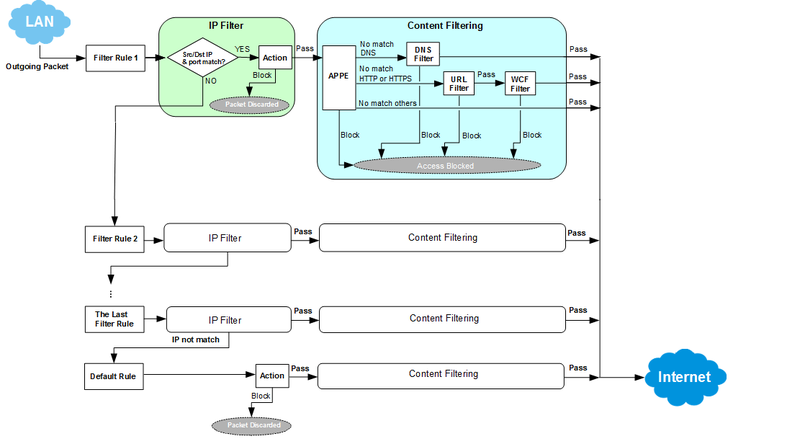
Lorsqu'un paquet traverse le routeur d'une interface à une autre, il sera d'abord vérifié par la règle de filtre actif avec le plus petit numéro d'index. La règle de filtrage examine en premier lieu si les informations du header correspondent aux conditions de filtrage de cette règle, y compris la direction, l'adresse IP source, l'adresse IP destination et le type de service. Si c'est le cas, l'action sélectionnée dans Filter Action sera appliquée. Sinon, aucune action ne sera prise et le paquet sera passé à la prochaine règle de filtre active. La prochaine règle de filtrage effectuera la même vérification sur les informations du header. Finalement, si le paquet ne correspond à aucune des conditions de filtrage dans toutes les règles de filtrage, la règle par défaut et l'action associée seront appliquées.
Action de filtre : Bloquer immédiatement
Le routeur éliminera le paquet tout de suite. Aucune autre règle de filtre ne s'appliquera au paquet.
Action de filtre : Accepter immédiatement
Le routeur accepte les paquets, et aucune autre règle de filtrage n'y sera appliquée. Cependant, si la règle de filtrage a sélectionné un profil CSM (par exemple APPE, Filtre de contenu URL, Filtre de contenu Web et Filtre DNS), ces profils pourraient encore éliminer le paquet en fonction de son contenu.
Action de filtre : Bloquer si aucune correspondance ultérieure
Le routeur retiendra d'abord le paquet. Il passera le paquet à la prochaine règle de filtrage et vérifiera s'il répond aux conditions de filtrage de cette règle. Si c'est le cas, il prendra l'action de cette règle de filtre. Sinon, il passera au prochain filtre. Finalement, si aucune autre règle avec une condition de filtrage ne correspond au paquet, il éliminera le paquet.
Action de filtre : Accepter si aucune correspondance ultérieure
Le routeur retiendra d'abord le paquet. Il passera le paquet à la prochaine règle de filtrage et vérifiera s'il répond aux conditions de filtrage de celle-ci. Si c'est le cas, il prendra l'action de cette règle de filtre. Sinon, il passera au prochain filtre. Finalement, si aucune autre règle avec une condition de filtrage ne correspond au paquet, il acceptera le paquet. Cependant, si la règle de filtrage a sélectionné un profil CSM, ces profils pourraient encore éliminer le paquet en fonction de son contenu.
Filtrage du Contenu (CSM)
Filtre URL
Le filtre URL vérifie les paquets HTTP et trouve l'URL que le client LAN est en train d'accéder. L'administrateur réseau peut configurer le Filtre URL pour bloquer ou accepter le trafic HTTP qui contient des mots clés spécifiques dans l'URL, afin de contrôler l'accès à ces sites web.
Filtre de Contenu Web (WCF)
Si vous souhaitez empêcher les clients LAN d'accéder à une certaine catégorie de sites web (par exemple tous les sites de réseaux sociaux), il peut être beaucoup de travail pour lister toutes les URL à bloquer. C'est là que le Filtre de Contenu Web (WCF) peut être utile. En utilisant le service de catégorisation d'URL d'un fournisseur comme CYREN ou BPjM (les deux nécessitent une licence), le routeur peut classer tous les sites web en réseaux sociaux, magasins, actualités et plus encore. L'administrateur réseau peut choisir de bloquer ou accepter une catégorie spécifique et contrôler l'accès à tous les sites qui tombent dans cette classe sans avoir besoin d'en spécifier.
Filtre DNS
Le filtre DNS est une extension du Filtre URL et du Filtre de Contenu Web. Si le serveur web utilise HTTPS et que le trafic est chiffré, le routeur ne pourra peut-être pas vérifier les contenus dans ces paquets. Cependant, en traçant les requêtes DNS envoyées par les clients LAN, nous pouvons encore découvrir quels sites les clients LAN essaient d'accéder. Le Filtre DNS permet à l'administrateur réseau de bloquer ou accepter les requêtes DNS qui contiennent des mots clés spécifiques, afin de contrôler l'accès aux sites web HTTPS.
App Enforcement (APPE)
En plus des sites Web, en traçant les modèles de paquets, le routeur Vigor peut également reconnaître les applications que les clients LAN utilisent. L'App Enforcement fournit aux administrateurs réseau les applications les plus courantes pour filtrer pour les clients LAN.
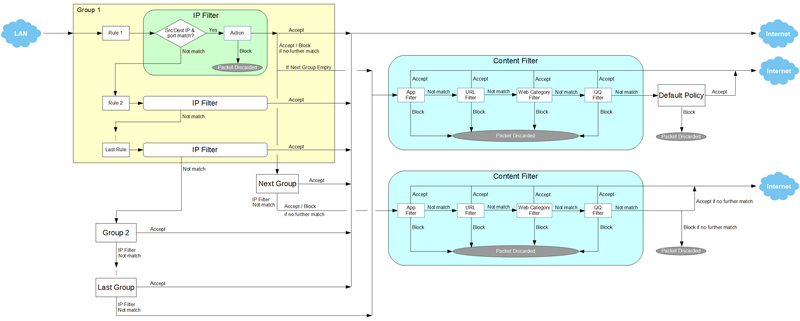
Lorsque le routeur reçoit un paquet, il vérifie les filtres IP pour voir si le paquet correspond à une règle de filtre. Si le paquet correspond à plusieurs règles de filtre, celle créée en premier sera appliquée. Si le paquet ne correspond à aucune des règles dans les Filtres IP, il passera aux Filtres d'Application, URL/Web Category Filter et ensuite QQ Filter. Enfin, si aucune règle de filtrage correspondante n'est trouvée, la Politique par Défaut sera appliquée. Si le paquet correspond à une règle dans les Filtres IP, le routeur effectuera l'une des actions suivantes :
Action : Accepter immédiatement
Le routeur passera le paquet tout de suite. Aucune autre règle du pare-feu ne s'appliquera.
Action : Bloquer immédiatement
Le routeur éliminera le paquet tout de suite. Aucune autre règle du pare-feu ne s'appliquera.
Action : Accepter si aucune correspondance ultérieure
Le routeur retiendra d'abord le paquet et vérifiera s'il correspond à une autre règle de filtre. Si un Groupe Suivant est spécifié, le routeur vérifiera les règles de filtrage dans ce groupe ; sinon, il vérifiera les Filtres d'Application, URL/WCF Filter et puis QQ Filter. Si le paquet correspond à une autre règle, l'action de cette règle sera appliquée. S'il n'y a pas d'autre correspondance, le routeur passera le paquet.
Action : Bloquer si aucune correspondance ultérieure
Le routeur retiendra d'abord le paquet et vérifiera s'il correspond à une autre règle de filtre. Si un Groupe Suivant est spécifié, le routeur vérifiera les règles de filtrage dans ce groupe ; sinon, il vérifiera les Filtres d'
Captures d'écran

Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert