
Introduction à la gestion de sécurité du contenu du pare-feu
Le pare-feu DrayTek est intégré dans tous les routeurs Vigor et permet au réseau d'administrateur de contrôler le trafic entrant et sortant, améliorer ainsi la sécurité du réseau et prévenir l'utilisation non appropriée des ressources réseau. Le pare-feu Vigor offre une protection complète : des politiques basées sur IP pour contrôler l'accès au trafic d'une source spécifique ou vers un destinataire précis, une gestion de sécurité du contenu (CSM) pour restreindre l'utilisation des applications et le passage à certains sites web, ainsi qu'un système de défense contre les attaques DoS pour protéger le réseau des attaques par surcharge. Cet article vous donne un aperçu de la façon d'utiliser le pare-feu DrayTek.
Contenu
- Règles du Pare-feu Vigor Router
- Ensembles et règles de filtrage
- Configuration des règles de filtrage
- Gestion de sécurité du contenu (CSM)
- Exécution des applications
- Filtrage par URL
- Filtrage web
- Filtrage DNS
- Défense contre les attaques DoS
Règles du Pare-feu Vigor Router
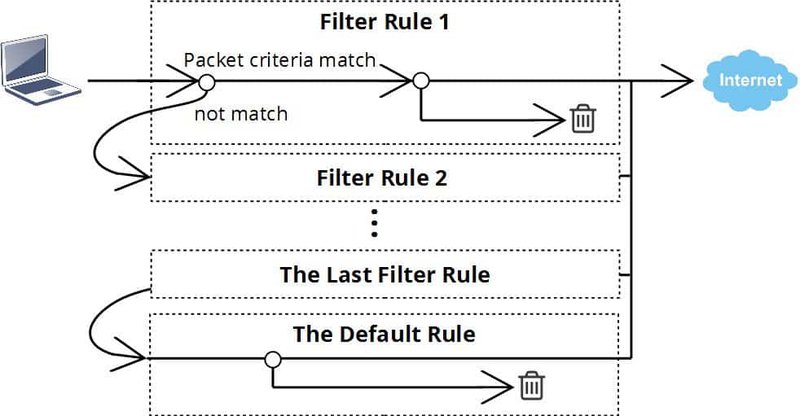
Sur le routeur Vigor, il est possible d'avoir plus de 80 règles de pare-feu. Chaque règle s'applique aux paquets qui correspondent aux conditions de filtrage définies (direction, adresse IP source, adresse IP destination, numéro de port et/ou protocole). L'ordre des règles du pare-feu est important car un paquet suit seulement une règle. Si plusieurs règles correspondent à la condition d'un paquet, c'est la règle avec le plus petit numéro qui s'applique.
Si le paquet ne correspond à aucune des conditions dans toutes les règles de filtrage, il suit la règle par défaut, définie comme "pass" en configuration d'usine. La politique par défaut peut être modifiée sur Firewall >> Général >> onglet “Default Rule”.
Ensembles et Règles de Filtrage
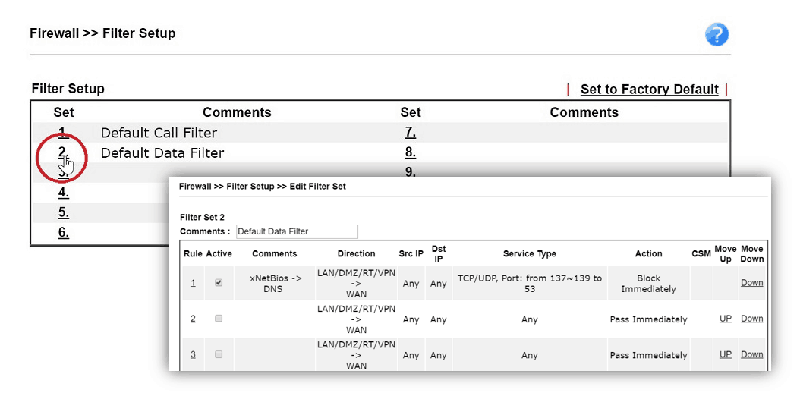
Sur la page Firewall >> Filter Setup, nous voyons 12 Ensembles de filtres, chacun contenant sept règles de filtrage. Par défaut, l'ensemble de filtre 1 est utilisé pour "Call Filtering", ce qui signifie que les règles de filtrage dans l'ensemble 1 ne sont actives que lorsque la connexion Internet n'est pas établie et qu'elles s'appliquent uniquement aux paquets sortants. Cela peut être utilisé pour restreindre le trafic qui établira une connexion WAN. L'ensemble de filtre 2 est par défaut l'ensemble de filtrage des données, applicable dans les cas généraux.
Pour ajouter une règle de filtrage générale, allez sur Firewall >> Filter Setup et cliquez sur Set 2 pour entrer dans l'ensemble de filtrage des données par défaut. Dans l'ensemble de filtre 2, vous verrez qu'il y a sept règles de filtrage. La règle 1 est une règle pré-définie bloquant le trafic NetBIOS sortant et nous commençons généralement la configuration du filtre à partir de la règle numéro 2.
Configuration des Règles de Filtrage
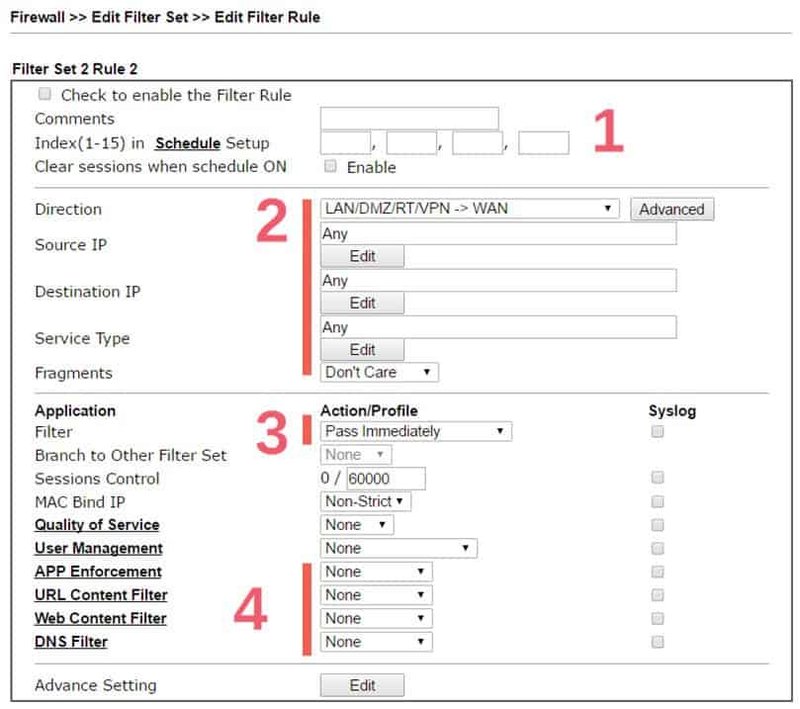
En cliquant sur l'index, vous entrez dans la page de configuration de la règle. La configuration peut être divisée en quatre parties. En haut, vous pouvez donner quelques commentaires pour identifier la règle et lier cette règle à un profil d'horaire afin qu'elle ne s'applique que pendant certaines heures (optionnel). La deuxième partie est les conditions de filtrage qui définissent quel paquet doit suivre cette règle. Ici, nous pouvons mettre en place une ou plusieurs conditions, laisser "Any" pour que cette règle s'applique à tous les paquets. Par exemple, pour établir une politique pour un hôte LAN spécifique, la Direction devrait être "LAN/DMZ/RT/VPN -> WAN", et l'Adresse IP source doit être l'adresse IP LAN de cet hôte LAN.
La troisième partie est l'action de cette règle de filtrage. Elle peut soit être “block” ou “pass”. En choisissant “block”, le routeur discarde tous les paquets qui correspondent aux critères ci-dessus. Si c'est "pass", le routeur accepte ces paquets, mais nous pouvons toujours appliquer des filtres d'applications pour effectuer une inspection du contenu du paquet et décider de l'éliminer si elle contient certaines informations spécifiques dans ses données.
Enfin, il y a les profils de Gestion de sécurité du contenu (CSM). Ce sont les filtres d'application qui permettent à l'administrateur réseau de contrôler l'accès des clients LAN à certains sites web ou restreindre l'utilisation de certaines applications. Le paragraphe suivant décrit la différence entre eux.
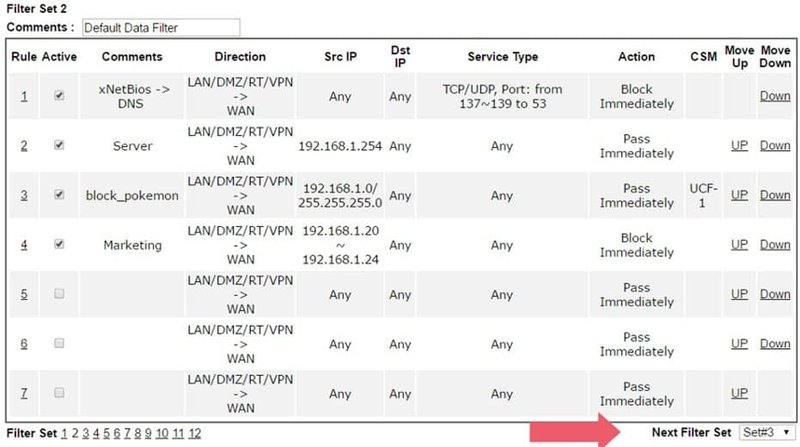
Après avoir utilisé toutes les règles de filtrage dans l'ensemble de filtre 2, vous pouvez spécifier le prochain ensemble de filtres en bas de la page et avoir plus de règles de filtrage dans l'ensemble sélectionné.
Gestion de sécurité du contenu (CSM)
Au bas d'une configuration de règle de filtrage, il y a quatre options : Exécution des applications, Filtrage par URL, Filtrage web et Filtrage DNS. Ces options ensemble sont appelées Gestion de sécurité du contenu (CSM).
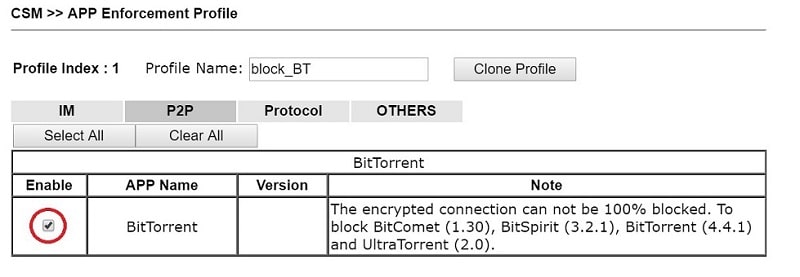
Exécution des applications est pour contrôler l'utilisation des applications. En traçant les motifs des paquets, le routeur peut identifier les applications que les clients LAN utilisent, et l'administrateur réseau peut établir des politiques pour bloquer l'utilisation de certaines applications. L'exemple ci-dessous est un profil qui prévient l'utilisation de BitTorrent.
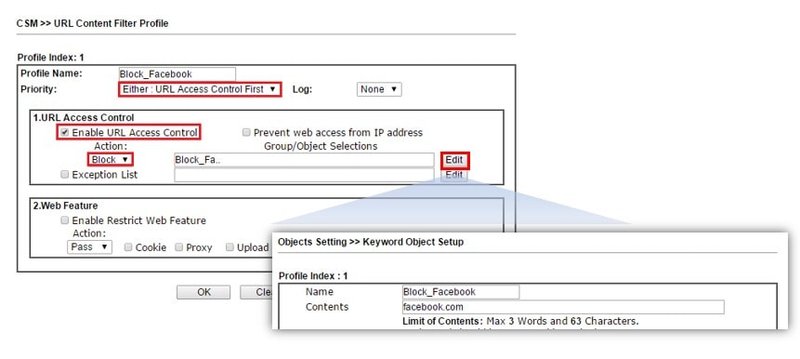
Filtrage par URL est pour filtrer les sites web. En vérifiant le nom d'hôte dans les paquets HTTP, le routeur peut déterminer à quel site les clients LAN essaient d'accéder. Le filtre par URL peut être utilisé comme une liste noire pour bloquer l'accès à un certain URL ou comme une liste blanche pour passer uniquement certains URLs autorisés.
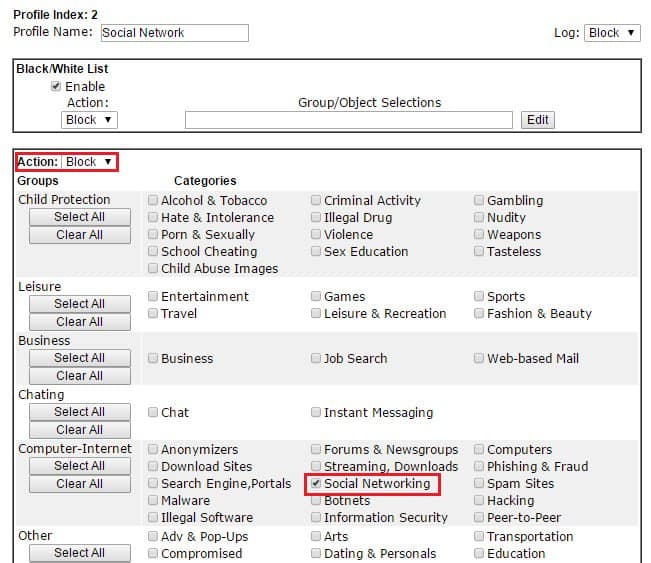
Filtrage web est également pour filtrer les sites web, mais pas par mot-clé de l'URL, mais par la catégorie des sites web. C'est un service nécessitant une licence car nous utilisons le service de catégorisation d’URL de CYREN. Ce service permet au routeur de savoir quel type de site est recherché par le client et à l'administrateur réseau de contrôler l'accès à tous les URL qui tombent dans une catégorie spécifique, sans spécifier chacun d'eux.
Filtrage DNS est une extension du filtre par URL et du filtrage web pour s'assurer que les sites web HTTPS (chiffrés) sont également filtrés. Le filtrage DNS permet à l'administrateur réseau de bloquer ou passer les requêtes DNS contenant des mots-clés spécifiques, ce qui contrôle ainsi l'accès aux sites web HTTPS.
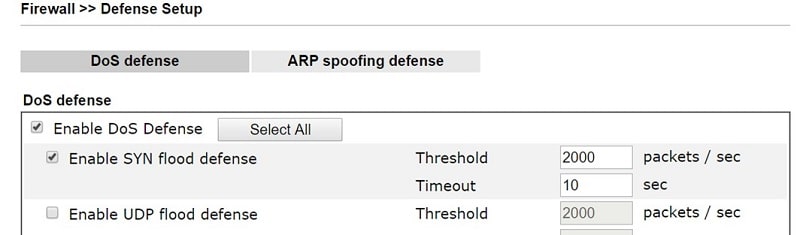
Défense contre les attaques DoS
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert