
Réorientation des demandes HTTPS vers un serveur interne
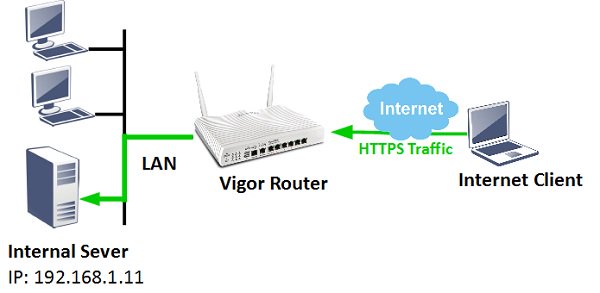
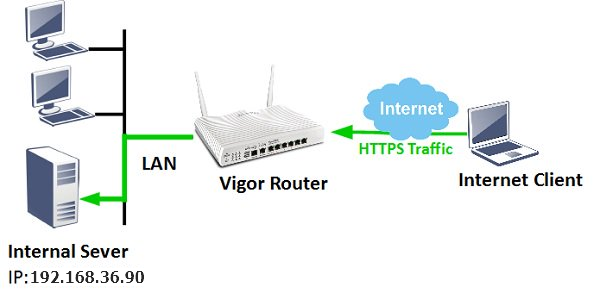
Le routeur Vigor offre des paramètres de pare-feu, y compris la redirection de ports et les ports ouverts, qui permettent de rediriger les demandes de connexion du WAN vers un serveur interne sur le LAN. Cependant, pour les demandes HTTPS utilisant le port TCP 443, une configuration NAT seule ne suffit pas. Le port du service HTTPS et SSL VPN du routeur doit également être modifié, car ces fonctions écoutent par défaut le port TCP 443 et ont une priorité plus élevée que les paramètres NAT. Cet article fournit un guide étape par étape sur la réorientation des demandes HTTPS vers un serveur interne.
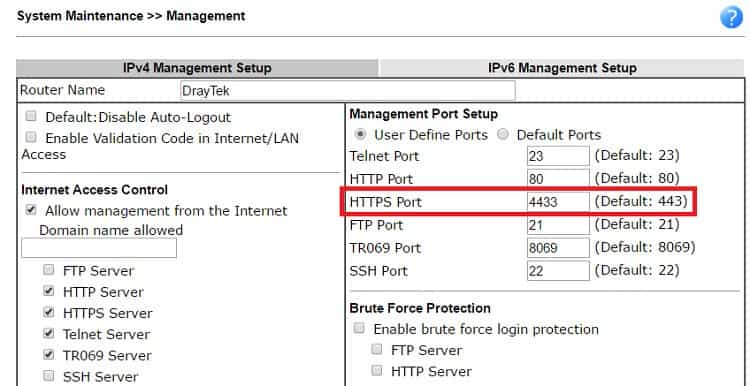
Étape 1 : changer le port pour la gestion HTTPS
Allez à System Maintenance >> Management, changez le port HTTP de 443 pour un autre numéro, puis cliquez sur OK pour appliquer les modifications.
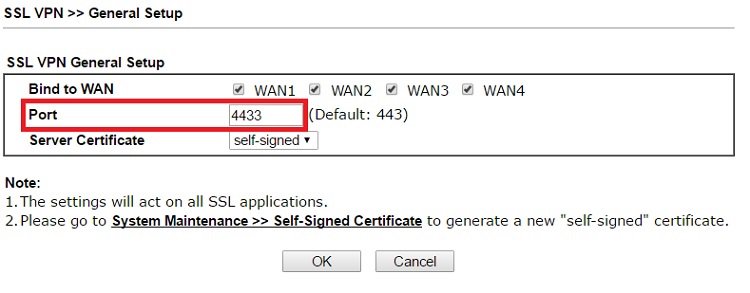
Étape 2 : changer le port pour la fonction SSL VPN
Allez à SSL VPN >> General Setup, changez le port de 443 pour un autre numéro, puis cliquez sur OK pour appliquer les modifications. (Pour les modèles qui ne supportent pas l'VPN SSL, vous pouvez sauter cette étape.)
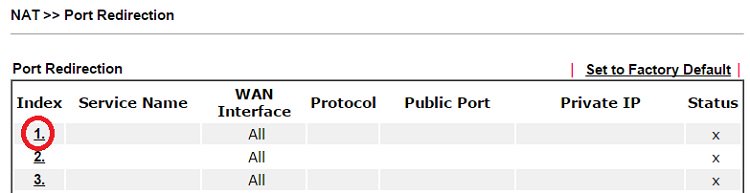
Étape 3 : utiliser TCP port pour la redirection de ports
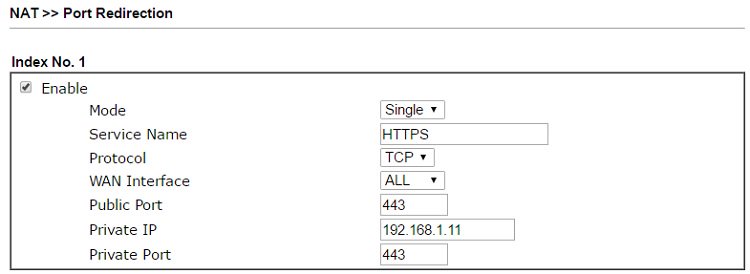
Allez à NAT >> Port Redirection, cliquez sur un index disponible.
1. Activez le profil et configurez-le comme suit, puis cliquez sur OK pour appliquer les modifications :
- Mode: Single
- Protocole: TCP
- Port Public: 443
- IP privée : L'adresse IP du serveur interne
- Port privé : 443
Ainsi, lorsque des demandes HTTPS sont envoyées à l'interface WAN du routeur, elles seront redirigées vers le serveur interne.
---
Le routeur DrayOS5 offre la configuration de la redirection de ports, qui permet de rediriger les demandes de connexion du WAN vers un serveur interne sur le LAN. Cependant, pour les demandes HTTPS utilisant le port TCP 443, une configuration NAT seule ne suffit pas. Le port du service HTTPS et SSL VPN du routeur doit également être modifié, car ces fonctions écoutent par défaut le port TCP 443 et ont une priorité plus élevée que les paramètres NAT. Cet article fournit un guide étape par étape sur la réorientation des demandes HTTPS vers un serveur interne.
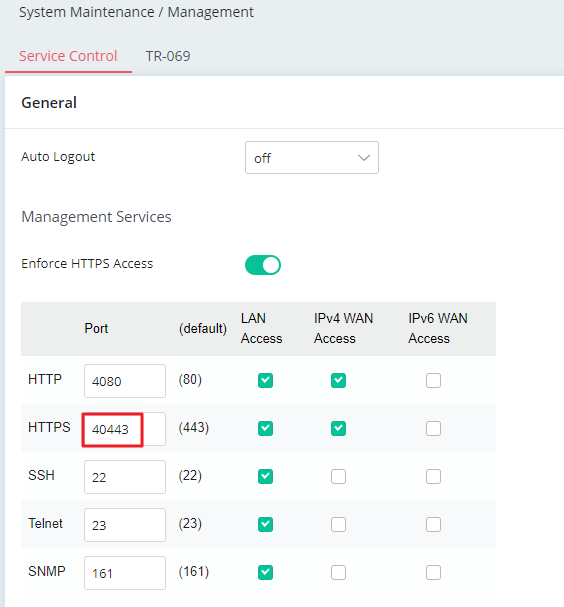
Étape 1 : changer le port de gestion HTTPS du routeur
Allez à System Maintenance / Management / Service Control
- Changez le port HTTPS de 443 pour un autre numéro.
- Cliquez sur Apply pour sauvegarder la configuration.
Étape 2 : configurer le port TCP 443 pour la redirection de ports
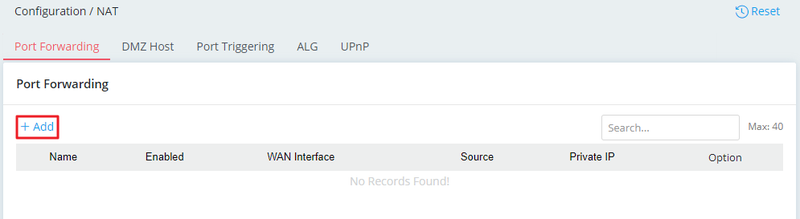
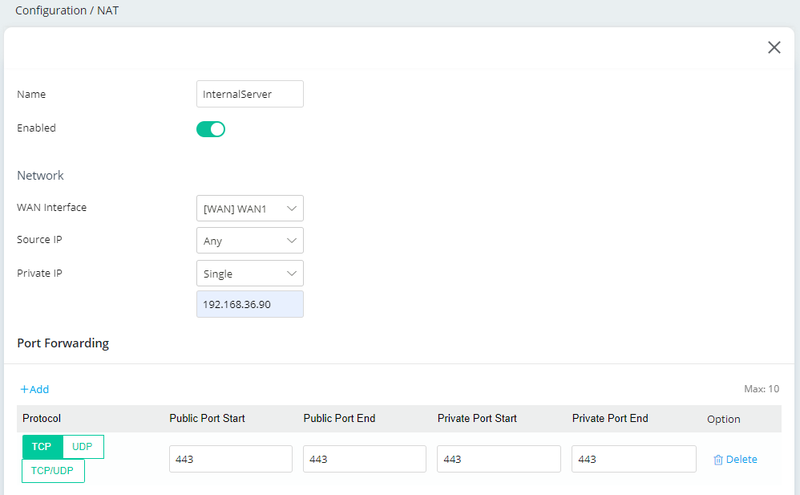
Allez au menu Configuration / NAT / Port Forwarding, cliquez sur +Add pour ajouter une entrée de redirection de ports
1. Activez ce profil et configurez-le comme indiqué ci-dessous :
- Nom : Donnez un nom au profil
- Interface WAN : Spécifiez une interface WAN
- IP source : Any
- IP privée : L'adresse IP du serveur interne
Sous la section de redirection de ports :
- Cliquez sur +Add
- Sélectionnez le protocole : TCP
- Plage de port public : 443~443
- Plage de port privé : 443~443
Cliquez sur Apply pour sauvegarder les paramètres.
Ainsi, lorsque des demandes HTTPS sont envoyées à l'interface WAN du routeur, elles seront redirigées vers le serveur interne.
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert