
Configurer un filtre de contenu pour le trafic VPN-WAN
Pour la configuration d'un filtre de contenu sur les comptes VPN, vous pouvez utiliser IAM Group Policy. Ce paramètre permet aux administrateurs de définir des règles de filtrage personnalisées qui peuvent être appliquées à des comptes VPN et filtrer le trafic dans la direction WAN-VPN.
Voici comment configurer une stratégie de groupe qui utilise la politique du pare-feu IAM (par exemple, bloquer Facebook) pour le trafic dans la direction WAN-VPN :
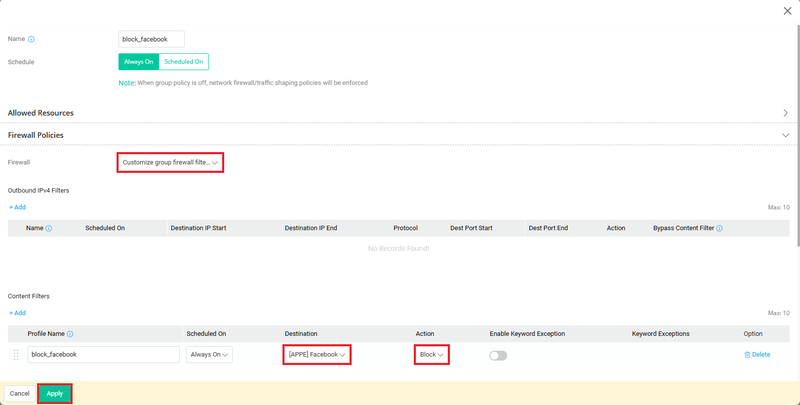
1. Accédez à IAM / Politiques IAM / Stratégies de groupe et cliquez sur "Ajouter" pour créer une stratégie de groupe comme suit :
- Entrez le nom du profil de politique.
- À l'interface des politiques de pare-feu, sélectionnez "Personnaliser les filtres de pare-feu de groupe".
- Dans Filtres de contenu, cliquez sur "Ajouter" pour appliquer un filtre de contenu et choisissez "Bloquer" pour restreindre l'accès Internet de l'utilisateur.
Cliquez sur “Appliquer” pour enregistrer le profil.
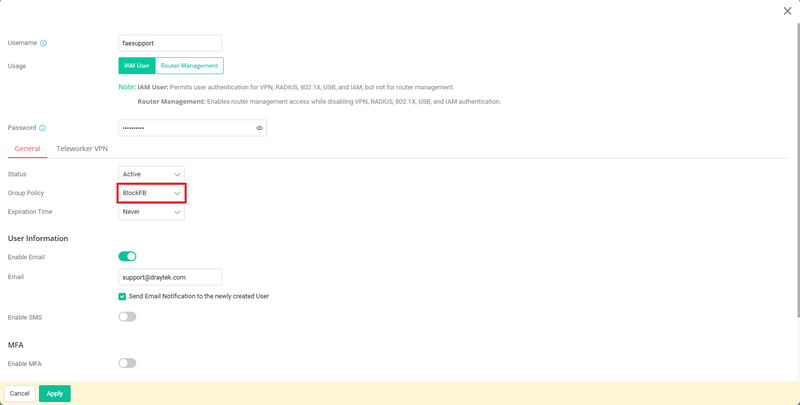
2. Accédez à VPN / VPN Télétravailleur et cliquez sur “Ajouter” pour créer un profil d’utilisateur VPN comme suit :
- Entrez nom d'utilisateur et mot de passe.
- Dans l'onglet Général, sélectionnez la Stratégie de groupe que vous venez de créer à l'étape 1.
Terminez les étapes restantes pour établir le tunnel VPN. Pour des instructions détaillées :
- [IKEv2 VPN depuis macOS vers un routeur Vigor](https://example.com/IKEv2-macOS-Vigor)
- [OpenVPN vers un routeur Vigor en utilisant la certification auto-générée](https://example.com/OpenVPN-self-cert-Vigor)
- [WireGuard VPN depuis Windows vers un routeur Vigor](https://example.com/WireGuard-Windows-Vigor)
Cliquez sur “OK” pour sauvegarder le profil.
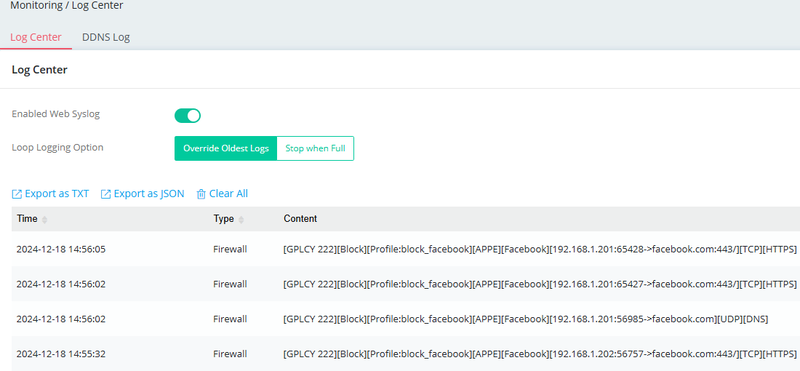
Une fois que le tunnel VPN est établi, les utilisateurs de VPN sont soumis à la Stratégie de groupe et ne peuvent pas accéder au site Facebook.
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert