
Configuration de la passerelle VPN sur le routeur Vigor
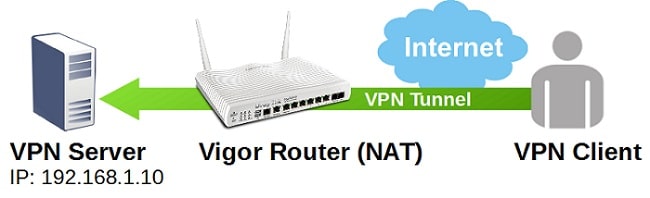
Le routeur Vigor prend en charge la passerelle VPN pour transmettre du trafic VPN vers son LAN. Cet article explique comment configurer une passerelle VPN sur un routeur Vigor.
Pour ce faire, vous aurez besoin de :
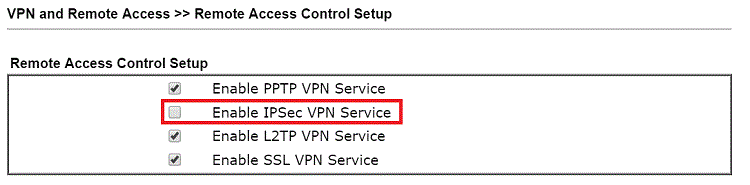
1. Désactiver le service VPN sur le routeur : Allez dans VPN and Remote Access > Remote Access Control Setup, décochez la protocole VPN que vous souhaitez rediriger vers le LAN du routeur.
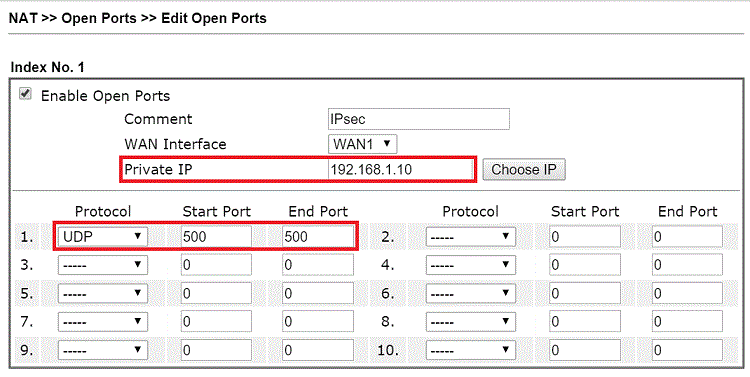
2. Allez dans NAT > Open Ports et ouvrez le port nécessaire à l'adresse IP du serveur VPN. Les ports nécessaires pour chaque protocole sont :
- PPTP : TCP 1723 (le routeur redirigera automatiquement GRE IP47)
- L2TP : UDP 1701
- IPsec : UDP 500 et UDP 4500 si NAT-T est utilisé (le routeur redirigera également ESP IP50 automatiquement)
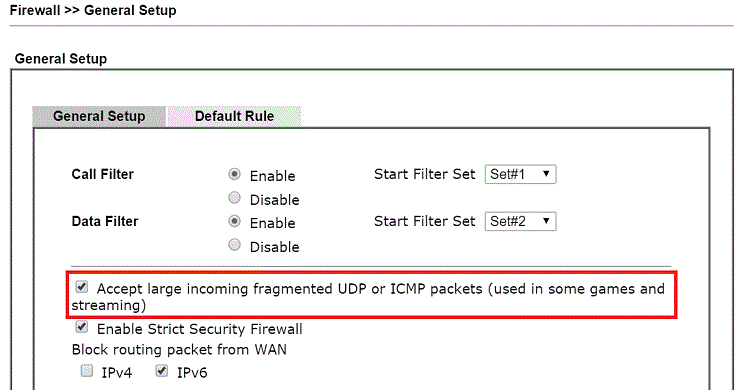
3. Pour l'IPsec qui utilise une authentification PKI, il est nécessaire que "Accept large incoming fragmented UDP or ICMP packets" soit activé dans Firewall > General Setup.
Limitations de la passerelle VPN IPsec
Notez qu'il y a certaines limitations pour la passerelle VPN IPsec en raison des incompatibilités entre IPsec et NAT :
- L'IPsec avec l'en-tête d'authentification (AH) ne peut pas traverser le NAT car AH n'autorise pas le changement de l'en-tête IP.
- Pour traverser plusieurs tunnels IPsec sortants, il est nécessaire que les clients et serveurs VPN supportent la Traversée du NAT (NAT-T). Sans NAT-T, seul un tunnel IPsec sortant à la fois est autorisé.
- L2TP avec une stratégie IPsec en mode transport ne peut passer le NAT que si les clients et serveurs VPN supportent NAT-T (Note : Tous les routeurs Vigor supportent NAT-T).
Limitations de l'IPsec
Il convient de noter qu'il y a des limitations pour la passerelle VPN IPsec dues aux incompatibilités entre IPsec et le NAT :
- L'IPsec avec l'en-tête d'authentification (AH) ne peut pas traverser le NAT car AH n'autorise pas le changement de l'en-tête IP.
- Pour permettre plusieurs tunnels IPsec sortants, il est nécessaire que les clients et serveurs VPN supportent la Traversée du NAT (NAT-T). Sans NAT-T, seul un tunnel IPsec sortant à la fois est autorisé.
- L2TP avec une stratégie IPsec en mode transport ne peut passer le NAT que si les clients et serveurs VPN supportent NAT-T (Note : Tous les routeurs Vigor supportent NAT-T).
Informations publiées
Date de publication : 2015-11-12
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert