
Authentification des utilisateurs avec un serveur RADIUS dans la gestion basée sur l'utilisateur
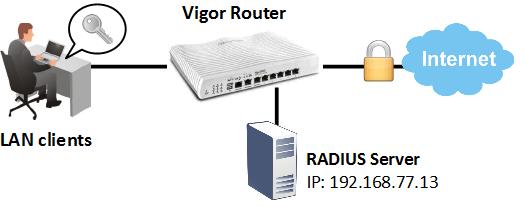
Dans le mode de gestion basé sur l'utilisateur, tous les clients du réseau local (LAN) doivent se connecter avec un compte utilisateur avant d'accéder à Internet. À côté des 200 comptes utilisateurs intégrés au routeur Vigor, la gestion des utilisateurs peut également être mise en œuvre via un serveur d'authentification externe, comme un serveur RADIUS. Ce document explique comment utiliser le serveur RADIUS externe pour authentifier les clients du LAN.
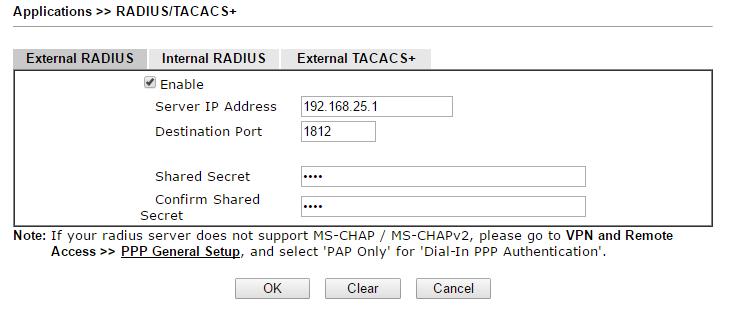
1. Configuration du serveur RADIUS : Allez à Application >> RADIUS/TACACS+,
Vérifiez Enable à côté de External RADIUS
Entrez l'adresse IP du serveur RADIUS dans Server IP Address
Modifiez le Port destination si nécessaire, par défaut le serveur RADIUS écoute sur le port 1812
Entrez la Shared Secret du serveur RADIUS
Cliquez sur OK pour sauvegarder
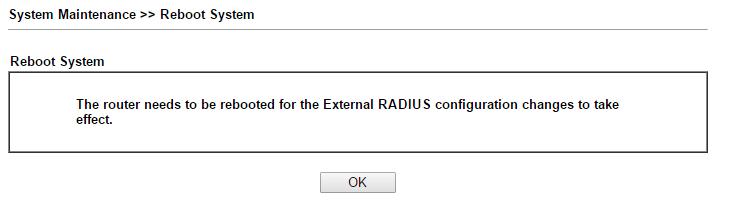
2. Redémarrez le routeur pour appliquer la configuration RADIUS.
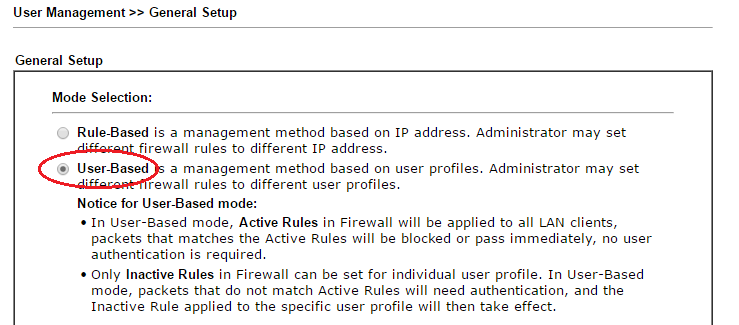
3. Allez à Gestion des utilisateurs >> Configuration générale pour vous assurer que la sélection Mode est définie sur "Utilisateur basé."
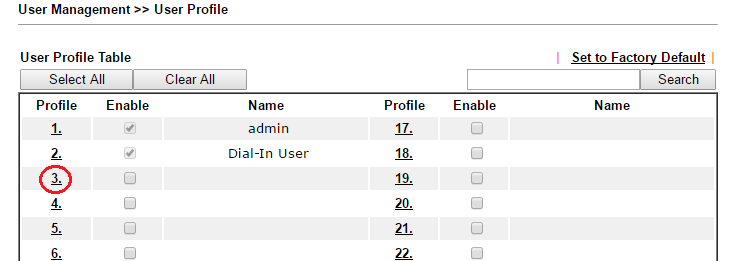
4. Créez un nouveau profil utilisateur : Allez à Gestion des utilisateurs >> Profil de l'utilisateur, cliquez sur un index disponible
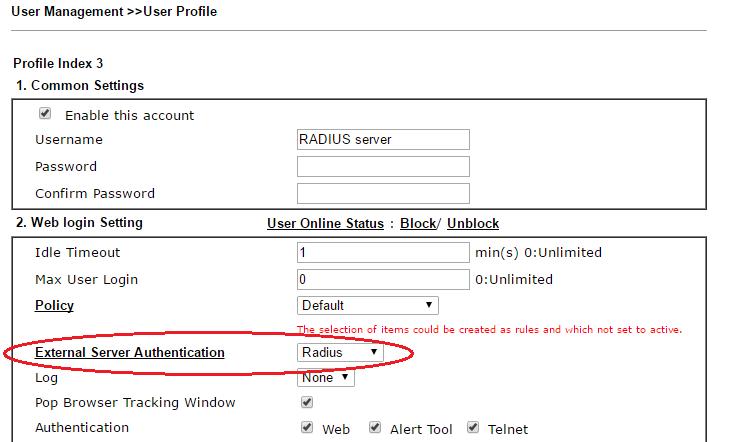
5. Activez ce compte et donnez-lui un nom d'utilisateur. À External Server Authentication, sélectionnez "Radius." Ensuite, cliquez sur OK pour sauvegarder.
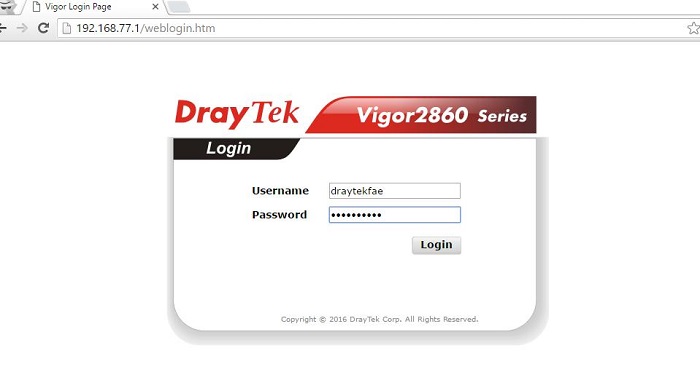
6. Maintenant, lorsque les clients LAN accèdent à Internet la première fois, ils seront redirigés vers la page de connexion du routeur. Et ils peuvent se connecter avec les comptes utilisateurs dans la base de données du serveur RADIUS.
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert