
Améliorer la sécurité DNS sur les routeurs Vigor pour protéger les utilisateurs des malwares et de la fraude par hameçonnage
Sécurité >
Améliorer la sécurité DNS sur les routeurs Vigor pour protéger les utilisateurs des malwares et de la fraude par hameçonnage
Les routeurs Vigor offrent des fonctionnalités pare-feu et de gestion de contenu pour améliorer la sécurité du réseau. Pour plus d'informations, consultez Introduction to Firewall Content Security Management.
De plus, nous pouvons utiliser certains serveurs DNS publics qui fournissent une protection contre les malwares et garantissent la confidentialité afin de protéger votre réseau des menaces cybernétiques. Par exemple :
IBM Quad9 :
9.9.9.9/149.112.112.112 (sécurisé)
9.9.9.11/149.112.112.11 (sécurisé avec ECS)
Service Addresses & Features | Quad9
Cloudflare 1.1.1.1 for families :
1.1.1.2/1.0.0.2 (bloquage des malwares)
1.1.1.3/1.0.0.3 (bloquage des malwares et du contenu adulte)
Introducing 1.1.1.1 for Families (cloudflare.com)
Note :
Pour plus d'informations, consultez les liens sur leurs sites web.
La performance des serveurs DNS publics varie selon les régions. Vous pouvez visiter DNS Performance pour choisir le meilleur fournisseur de DNS public.
Configuration du routeur Vigor
Configurer un serveur DNS dans le profil LAN
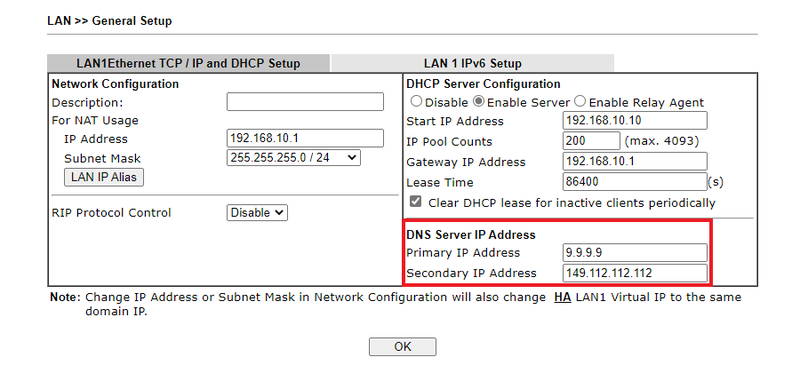
Accédez à la page Détails du profil LAN où vous pouvez spécifier une adresse IP d'un serveur DNS avec votre serveur DNS préféré. Ces adresses seront attribuées aux clients LAN par le serveur DHCP du routeur.
Forcer le routeur à utiliser le serveur DNS préféré pour les services du routeur
Veuillez consulter : Use preferred DNS server address on Vigor Router Ceci forcera le routeur à utiliser le serveur DNS configuré dans le profil LAN lorsqu'il effectue des requêtes DNS pour rechercher des adresses IP.
Forcer les clients à utiliser le serveur DNS préféré pour toutes les requêtes DNS
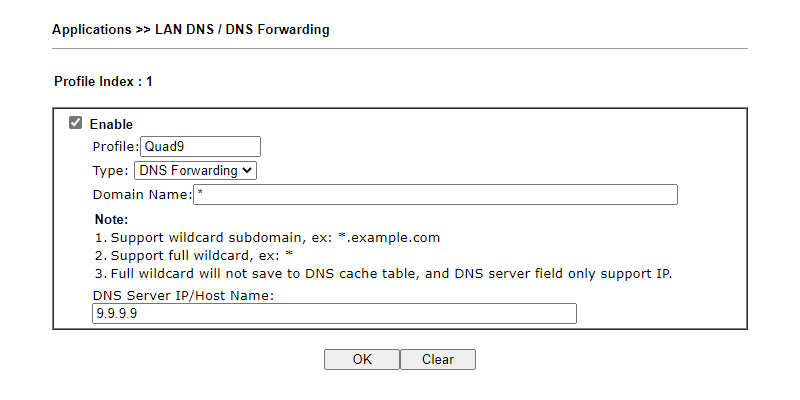
Veuillez consulter : Forward All DNS Queries to a Private DNS Server Nous pouvons forcer le routeur à rediriger toutes les requêtes DNS vers le serveur DNS préféré en utilisant l'option wildcard dans la redirection DNS.
Empêcher le navigateur d'utiliser DoH pour envoyer des requêtes DNS
Si le navigateur essaie d'utiliser DoH, le routeur Vigor ne peut pas rediriger les requêtes du navigateur vers le serveur DNS préféré configuré sur le routeur. Vous pouvez envisager de bloquer le trafic DoH (DNS over HTTPS) sur le routeur Vigor. Pour plus de détails, consultez Blocking DoH (DNS over HTTPS) by Vigor Router.
table, th, td {
border: 1px solid white;
}
th {
text-align: left;
padding-bottom: 0;
}
td {
padding-top: 0;
padding-bottom: 0;
}
ul,ol {
padding-left: 27px;
margin-top: 0;
}
.nobull {
list-style-type: none;
}
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert