
Utiliser VigorConnect pour surveiller le trafic via sFlow
sFlow est un protocole standard qui permet aux administrateurs réseau de surveiller les flux de trafic en échantillonnant des paquets.
Dans un environnement réseau d'entreprise, il y a une grande quantité de trafic chaque jour. En conséquence, le réseau d'entreprise peut connaître des situations anormales dues à la congestion et aux attaques réseau. L'administrateur réseau peut utiliser sFlow pour surveiller le trafic et détecter les situations anormales en temps opportun.
Modèles pris en charge : P/G2280x, P/G2540x
Comment commencer l'utilisation de sFlow pour surveiller le trafic
1. Enregistrez VigorSwitch avec VigorConnect. Pour savoir comment enregistrer VigorSwitch avec VigorConnect, consultez ici.
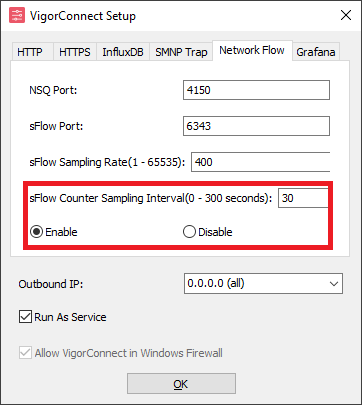
Par défaut, sFlow est désactivé dans VigorConnect. Cliquez droit sur l'icône de VigorConnect dans la barre des tâches et cliquez sur Setup.
2. Allez à la page Network flow et activez l'échantillonnage des compteurs sFlow Counter Sampling Interval.
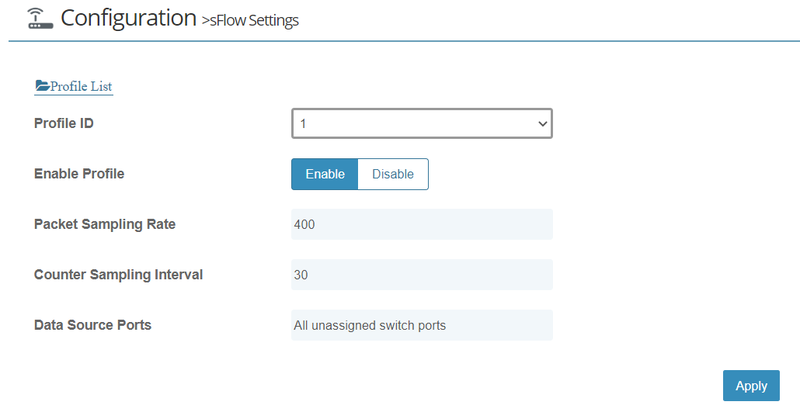
Vous pouvez maintenant voir cela dans Device Menu >> Monitoring >> Flow, et Device Menu >> Configuration >> sFlow Settings.
3. Appliquez le profil de configuration sFlow
- Packet Sampling Rate : Cela signifie combien de paquets sont capturés. Plus le nombre est élevé, plus la précision des données est grande, mais cela apporte également un fardeau supplémentaire au CPU en même temps.
- Counter Sampling Interval : Capture des paquets toutes les N secondes.
4. Cliquez sur Apply pour créer le profil.
Surveillance du trafic
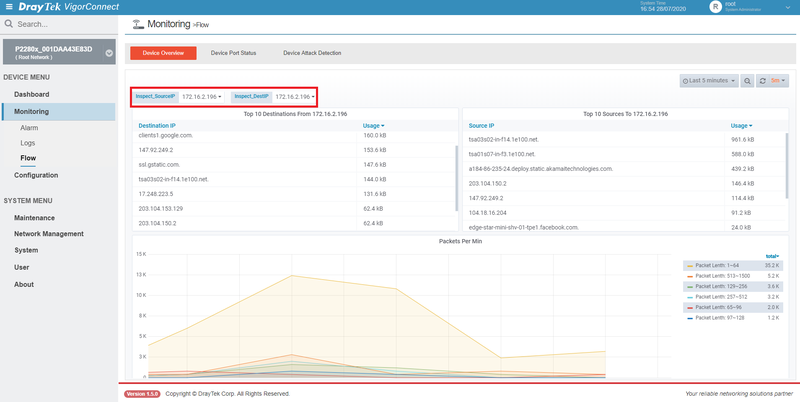
1. Allez à Device Menu >> Monitoring >> Flow
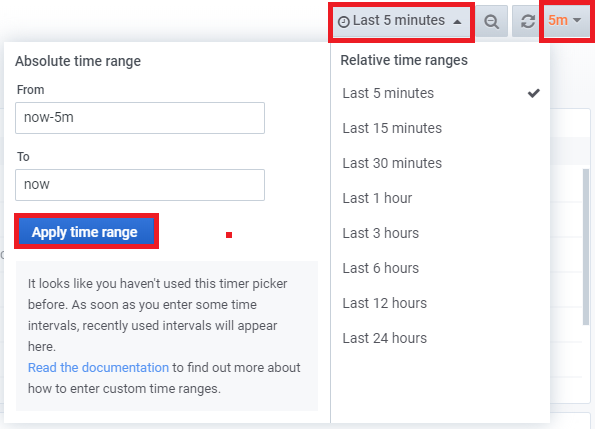
2. Dans le coin supérieur droit, l'utilisateur peut choisir la plage horaire et combien de temps VigorConnect mettra à rafraîchir les données.
Vue d'ensemble du dispositif
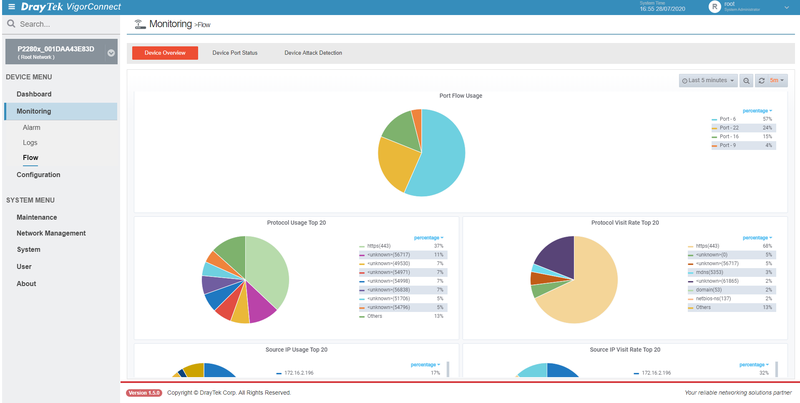
Cette page illustre un aperçu du trafic incluant l'utilisation et la fréquence des visites pour chaque port/protocole/destination/IP source, et ces informations seront affichées sous forme de graphiques en camembert.
De plus, l'administrateur réseau peut sélectionner les IP destination et source pour analyser le trafic.
État du protocole du dispositif
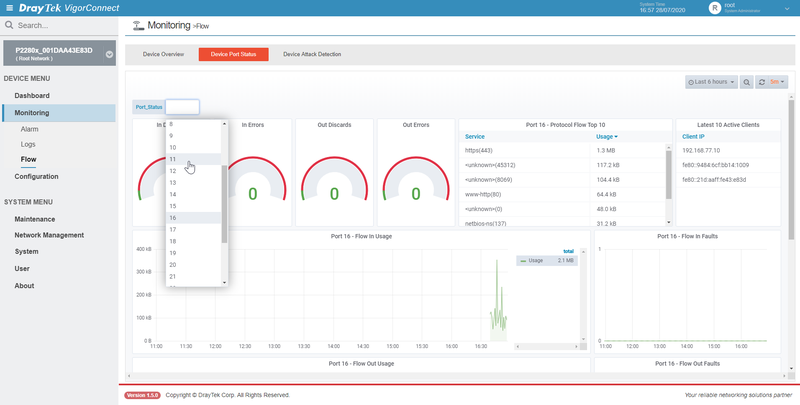
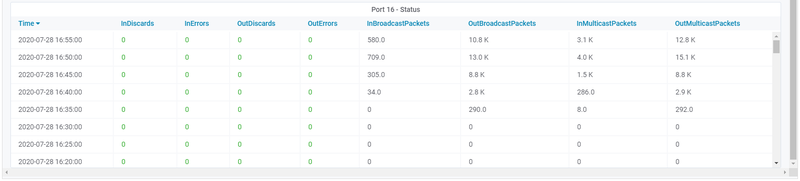
Cette page se concentre sur le trafic du port que l'administrateur réseau souhaite surveiller. Non seulement l'utilisation des flux entrants et sortants mais aussi, l'administrateur réseau peut également analyser les erreurs de flux, les paquets discards entrants/sortants, les erreurs entrantes/sortantes, les paquets broadcast entrants/sortants, et les paquets multicast entrants/sortants. Cette fonctionnalité aide à accélérer la résolution des problèmes.
Détection d'attaques du dispositif
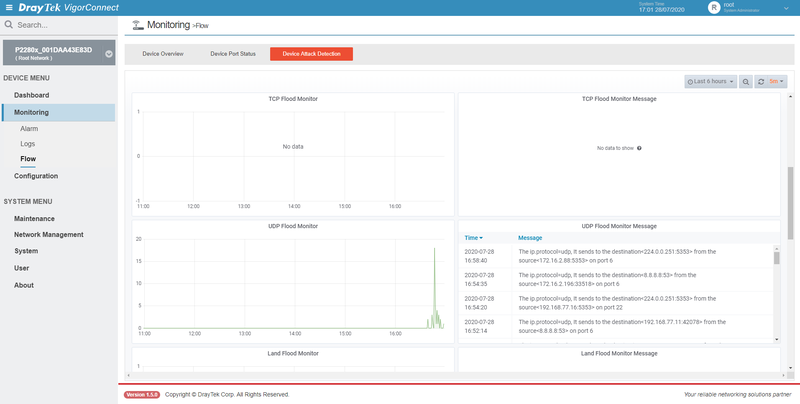
Cette page aide l'administrateur réseau à surveiller les attaques de type Flood, sFlow peut analyser plusieurs types d'attaques de type flood.
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert