
Interface loopback pour la gestion du routeur Vigor
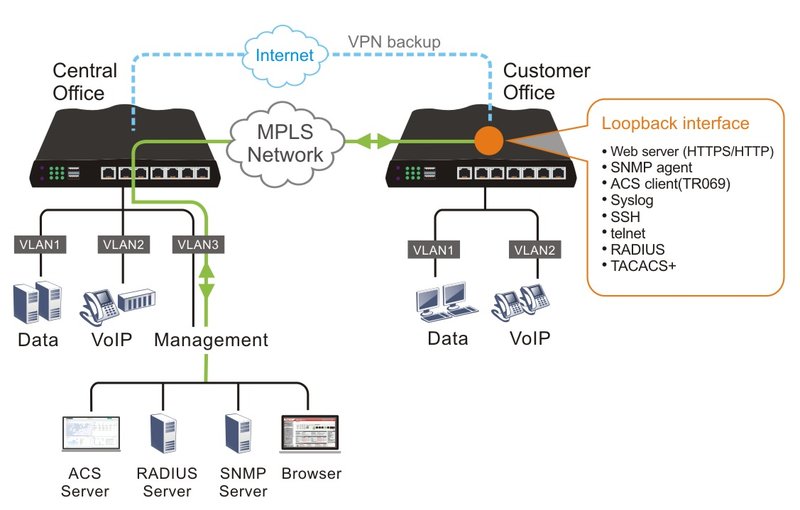
Une interface loopback est une interface virtuelle logique créée sur un routeur qui simule une interface réelle. Elle peut être utilisée pour se connecter aux services de gestion tels que le Web (HTTPS), SNMP, ACS (TR069), Syslog ou SSH au lieu d'utiliser une adresse IP LAN.
Pour les fonctions d'authentification, l'utilisation de l'adresse loopback dédiée réduit la charge administrative car il n'est pas nécessaire d'ajouter plusieurs adresses IP routeur dans le serveur AAA. En outre, la sécurité est améliorée en isolant l'authentification du réseau utilisateur.
L'utilisation d'une adresse loopback signifie que l'interface virtuelle est toujours active, surtout lorsque le CPE dispose de plusieurs interfaces WAN. Par exemple, si BGP connecté sur WAN1 est hors service, le trafic de gestion et AAA peut être routé vers l'interface loopback définie via le tunnel VPN connecté sur WAN2.
Un autre avantage est que l'adresse IP du loopback peut être une adresse IP (avec un masque 32 bits). Cela signifie que l'interface n'est pas assignée à aucun port LAN, ce qui améliore la sécurité et économise beaucoup d'espace d'adresses IP. On peut imaginer qu'en attribuant des adresses IP avec un masque de 24 bits à de nombreux routeurs gérés, il y aurait insuffisance en adresses réseau.
Pour activer cette fonctionnalité,
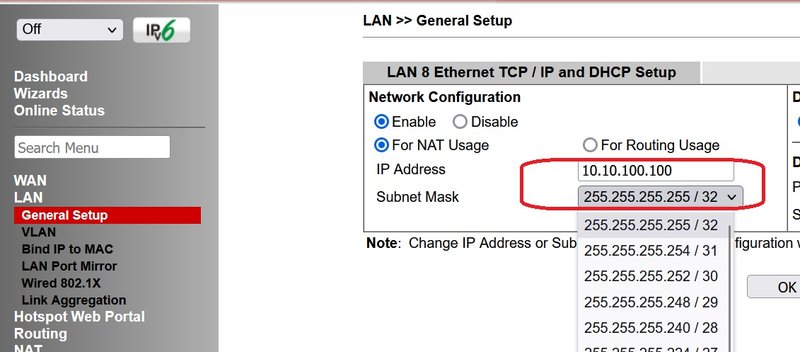
1. spécifiez une interface LAN et donnez-lui une adresse IP avec un masque de 32 bits.
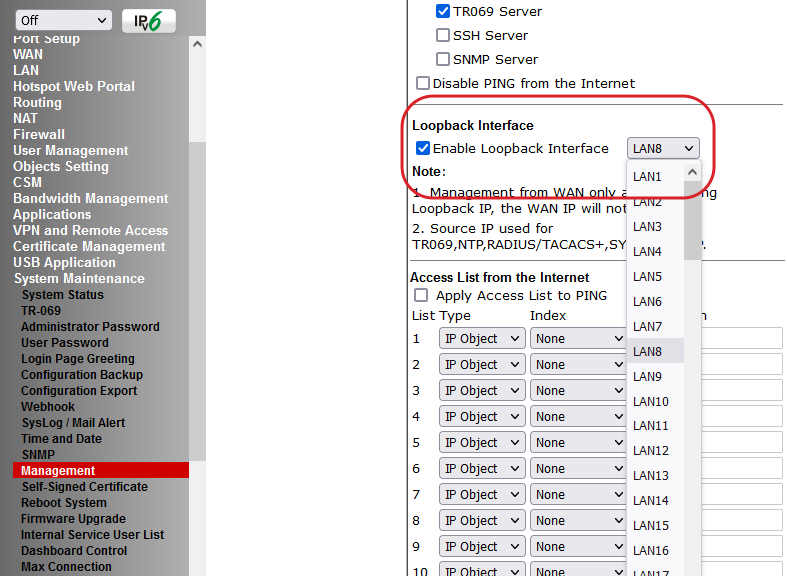
2. Allez sur la page de configuration de gestion et cochez Activer l'interface loopback.
Lorsqu'elle est activée,
La gestion depuis WAN n'est disponible qu'en utilisant l'adresse IP du loopback, l'adresse IP WAN ne répondra pas.
Adresse IP source utilisée pour TR069, NTP, RADIUS/TACACS+, SYSLOG et SNMP.
Les options de gestion LAN restent contrôlées à partir de la configuration d'accès LAN.
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert