
Pourquoi le port TCP 443 est-il ouvert sur la WAN lorsque l'option autoriser la gestion depuis Internet est désactivée ?
Explication
Les routeurs Vigor qui prennent en charge la fonction SSL VPN ouvrent par défaut le port TCP 443 de la WAN pour accepter les connexions des clients SSL VPN. C'est pourquoi nous pouvons voir la page Web d'authentification du Vigor via HTTPS depuis la WAN même si l'option Autoriser la gestion depuis Internet n'est pas activée.
Il existe deux méthodes pour empêcher que la page de connexion web ne soit visible sur la page par défaut HTTPS à partir d'Internet. Vous pouvez effectuer l'une des configurations suivantes si vous ne utilisez pas la fonction SSL VPN du routeur Vigor. Cependant, si vous utilisez le routeur Vigor pour fournir une connexion SSL VPN, vous devez utiliser uniquement la deuxième méthode.
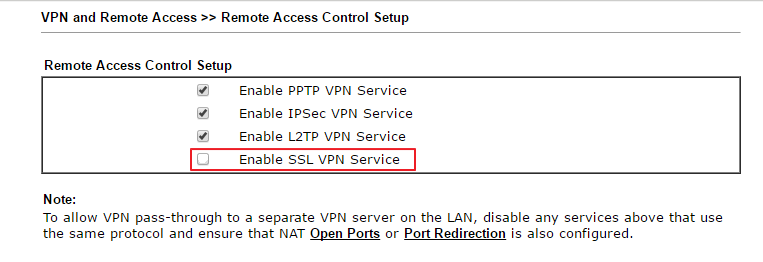
Méthode 1 : désactiver le service SSL VPN
Désélectionnez l'option Enable SSL VPN Service dans "VPN and Remote Access > Remote Access Control Setup".
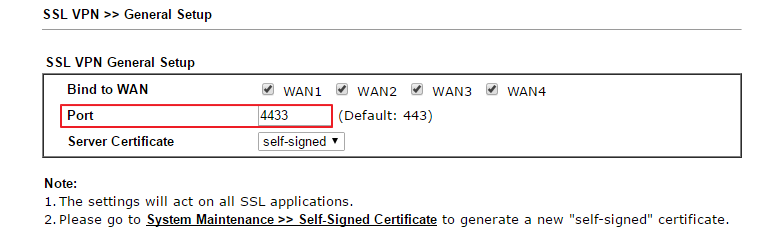
Méthode 2 : changer le port SSL VPN du par défaut à un autre
Modifiez le Port pour le service SSL VPN de 443 (port par défaut) vers un autre via "SSL VPN > General Setup". Veuillez noter que les clients SSL VPN doivent également changer leur port de connexion en conséquence.
---
Note : Les noms des produits, menus d'interface et autres éléments spécifiques restent inchangés comme dans la source originale.
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert