
Comment permettre le routage d'un sous-réseau pour accéder au réseau VPN
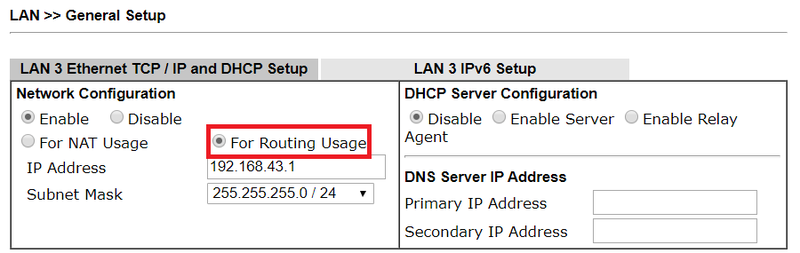
DrayTek Vigor routeurs prennent en charge les connexions VPN pour les clients connectés à un sous-réseau LAN via des méthodes de NAT ou de Routage. La différence entre ces deux options est que pour l'option NAT, l'adresse IP LAN du client est traduite en une adresse IP WAN, tandis que pour l'option Routage, l'adresse IP LAN du client reste la même. Autrement dit, le sous-réseau routé est considéré comme accessible au-dessus de Router WAN et le réseau VPN est établi pour accéder au sous-réseau NAT. Par conséquent, par défaut, seul le sous-réseau NAT peut accéder au réseau distant via la connexion VPN.
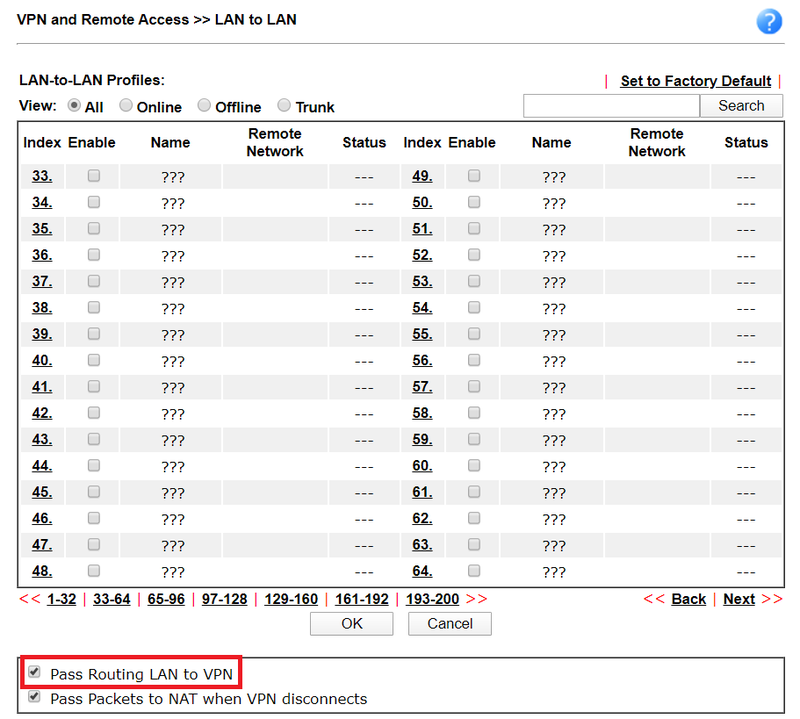
Pour permettre le passage du routage LAN à travers le réseau VPN, veuillez activer l'option "Pass Routing LAN to VPN" dans "VPN and Remote Access >> LAN to LAN".
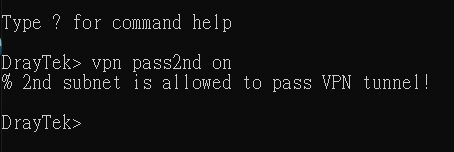
Il existe également une commande disponible : entrez 'vpn pass2nd on' pour activer cette option.
De plus, en plus de permettre le passage du routage LAN à travers le réseau VPN, nous pouvons contrôler les paquets envoyés au réseau distant lorsque la connexion VPN est interrompue.
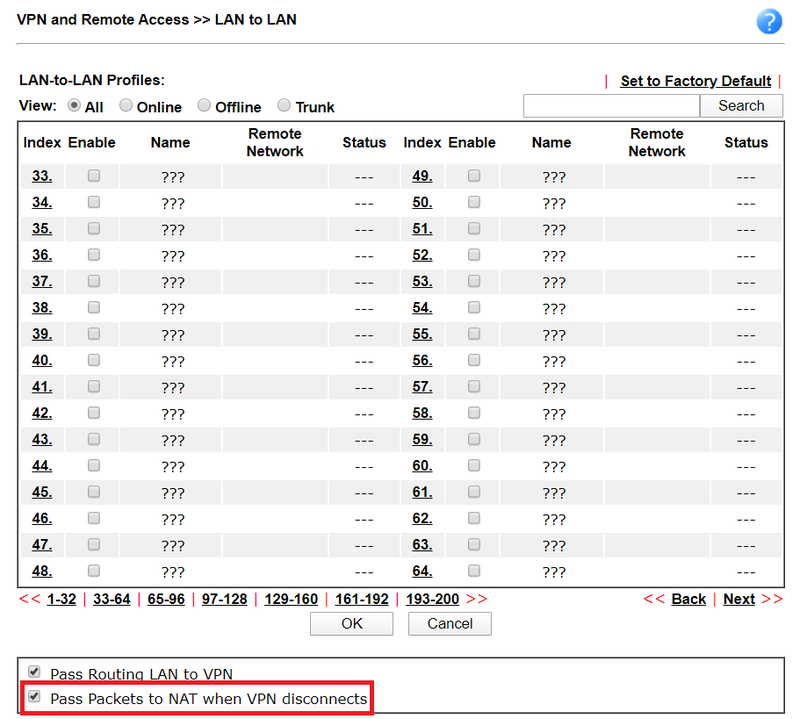
Lorsque l'option "Pass Packets to NAT when VPN disconnects" est activée, les paquets censés être envoyés via le réseau VPN seront envoyés vers WAN lorsqu'un déconnectement de la connexion VPN se produit ;
Si cette option est désactivée, les paquets censés être envoyés via le réseau VPN seront rejetés lorsque la connexion VPN est interrompue.
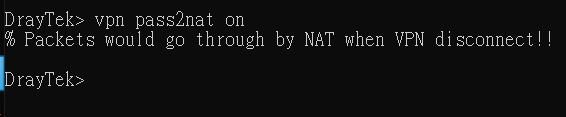
La commande pour cette option est 'vpn pass2nat on/off'
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert