
Comment aborder une approche sans confiance (zero trust) avec les routeurs Vigor
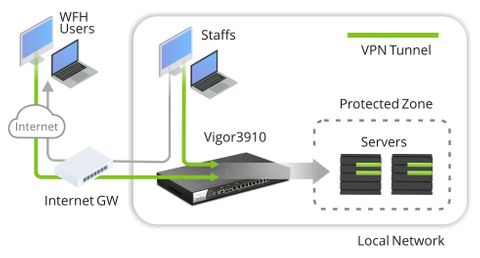
La sécurité sans confiance (Zero Trust) est une approche stratégique qui protège les réseaux sur le principe "ne jamais faire confiance, toujours vérifier". Au lieu d'assumer que tout ce qui se trouve derrière le pare-feu est sûr, le modèle Zero Trust vérifie chaque requête comme si elle provenait d'un réseau local. Autrement dit, les serveurs sont dans une zone protégée et tous les utilisateurs doivent être autorisés ou vérifiés en premier lieu. Nous pouvons donc utiliser la fonctionnalité VPN offerte par le Vigor3910 pour répondre à cette exigence.
Dans ce scénario, le 3910 est situé sous l'Internet gateway, les employés locaux utilisent l'Internet gateway pour accéder à Internet. En d'autres termes, les employés sont sur la WAN du 3910, donc ils peuvent se connecter au VPN vers le 3910. L'Internet gateway ouvre également des ports de connexion VPN vers le 3910 pour les utilisateurs qui travaillent à distance (WFH). En alternative, le 3910 peut avoir une autre interface WAN avec une IP publique pour que les utilisateurs WFH puissent se connecter au VPN. Les serveurs sont situés sur la LAN du 3910 et tous les utilisateurs, y compris le personnel, doivent se connecter au Vigor3910 via un VPN pour accéder à ces serveurs.
Pourquoi Vigor3910 ?
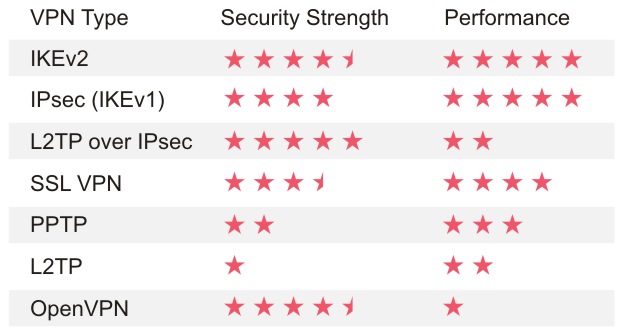
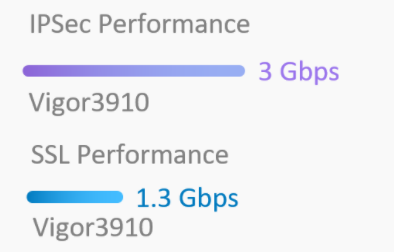
Le Vigor3910 prend en charge jusqu'à 500 tunnels de connexion VPN avec des performances élevées et divers protocoles de connexion VPN tels que SSL, IKEv2 EAP, OpenVPN...etc. Choisissez le meilleur protocole de connexion
Authentification hautement sécurisée
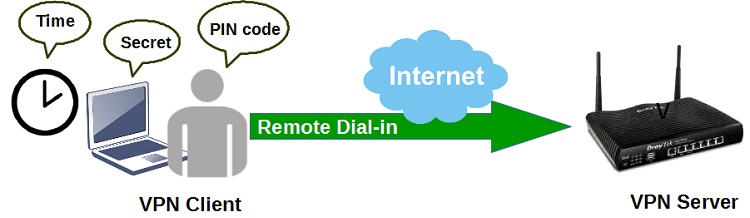
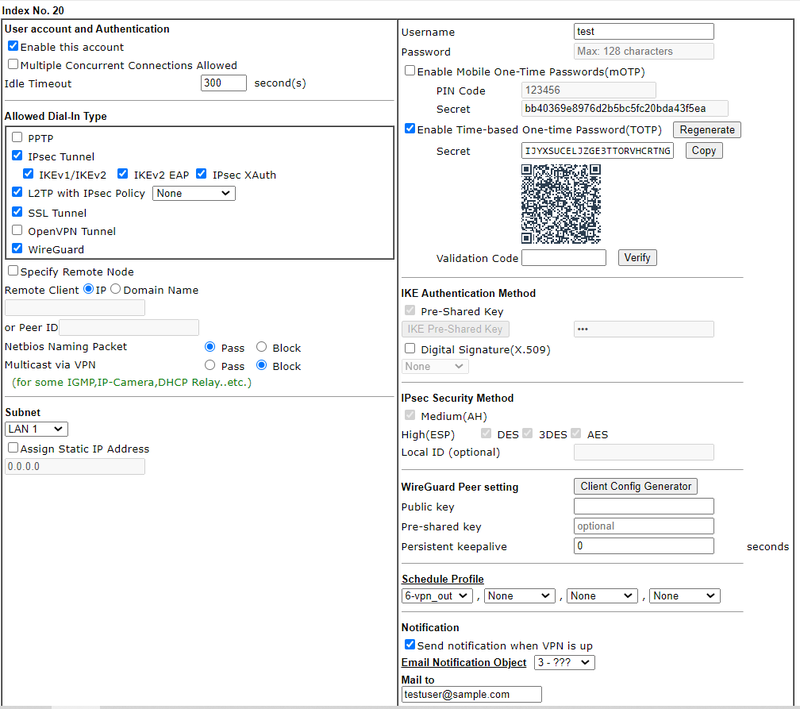
Un mot de passe statique est vulnérable aux attaques telles que les logiciels espions ou la pêche au renseignement (phishing). Le Vigor3910 propose des mots de passe dynamiques MOTP et TOTP pour une sécurité accrue. Se connecter au VPN avec l'authentification mOTP en utilisant le client Windows Smart VPN
Refuser les connexions non autorisées
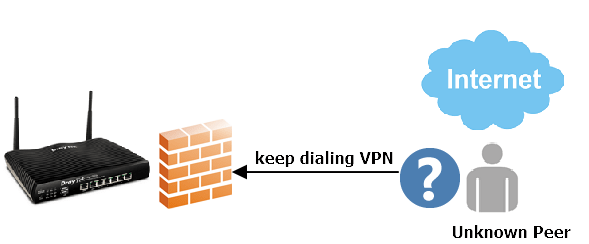
Comme l'authentification est la partie principale du modèle Zero Trust, il est essentiel de s'assurer que l'authentification est suffisamment sécurisée pour prévenir des attaques telles que le forcing par dénombrement (Brute Force). Le Vigor3910 prend en charge différentes façons de refuser l'accès au VPN. Cela inclut la distribution d'une IP spécifique à chaque profil de connexion.
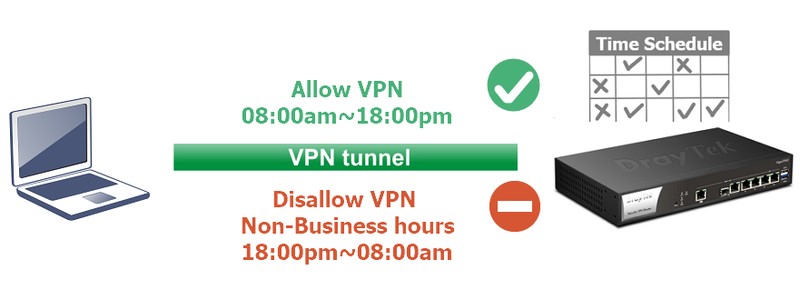
Contrôle du VPN basé sur le temps
Une autre préoccupation de sécurité est que le service VPN est disponible à tout moment, nous pouvons configurer un horaire pour chaque utilisateur de connexion VPN indiquant quand il peut se connecter. Autoriser les connexions distantes au VPN uniquement pendant les heures de travail
Notification des événements du VPN
Le Vigor3910 peut avertir l'utilisateur ou le gestionnaire réseau par e-mail dès que le VPN est actif ou désactivé, y compris l'IP source. Cela nous aide à détecter tout usage non conforme du VPN.
---
Notes supplémentaires
- **Bloquer une adresse IP inconnue qui essaye de se connecter au Vigor Router** : Le Vigor3910 offre des options pour bloquer les connexions provenant d'adresses IP non autorisées.
- Pour plus d'informations sur la configuration spécifique, consultez le guide technique du produit ou contactez le support DrayTek.
---
Publié le: 28 décembre 2021
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert