
Configuration d'un tunnel IKEv2 VPN entre pfSense et le routeur Vigor
Ce document explique comment configurer un tunnel IKEv2 VPN depuis le routeur Vigor vers pfSense.
Configuration du serveur pfSense pour le VPN
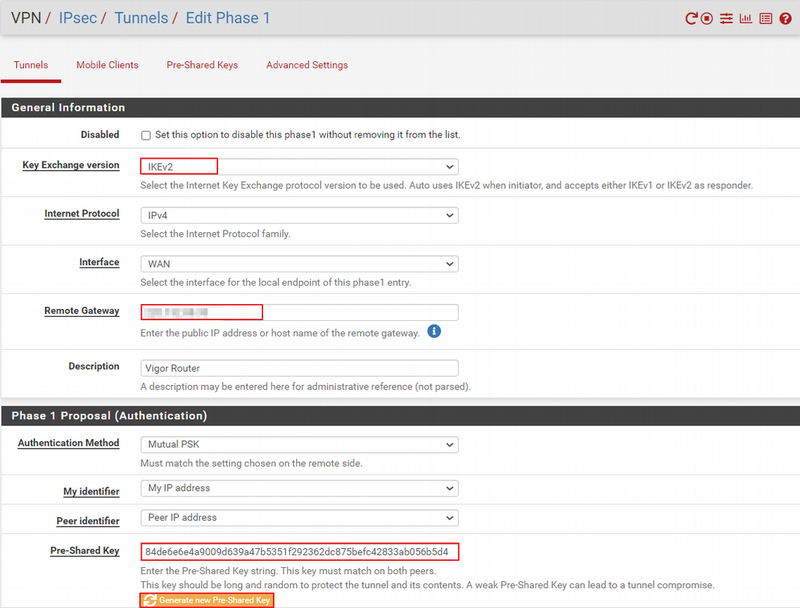
1. Sur le serveur pfSense, accédez à VPN > IPsec, puis cliquez sur Ajouter P1 pour créer un profil de connexion IPsec.
2. Modifiez les paramètres de phase 1 comme suit :
- Sélectionnez IKEv2 pour la version d'échange de clés.
- Sélectionnez l'interface WAN que pfSense accepte pour les connexions VPN.
- Entrez l’adresse IP WAN du routeur Vigor en tant que passerelle distante.
- Donnez un nom à ce profil de connexion dans le champ Description.
- Sélectionnez **Mutual PSK** comme méthode d'authentification.
- Cliquez sur **Générer la clé pré-partagée** et copiez-la.
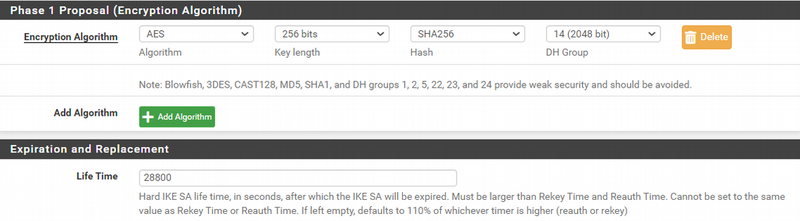
Pour les propositions de phase 1, utilisez l'algorithme AES256 SHA256 DH Group 14. Vous pouvez ajouter d'autres algorithmes via le bouton Ajouter un algorithme si nécessaire.
Entrez la durée de vie des clés de Phase 1 comme 28800 secondes.
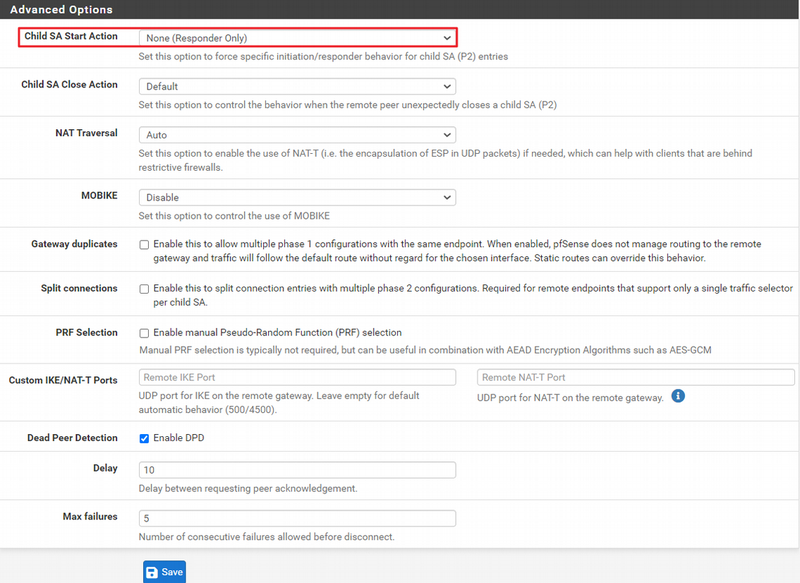
Dans les Options avancées, sélectionnez "None (Responder Only)" pour l'action Child SA Start. C'est une configuration nécessaire pour maintenir la connexion IKEv2 stable avec le routeur Vigor. Cliquez sur Enregistrer pour sauvegarder les paramètres de phase 1.
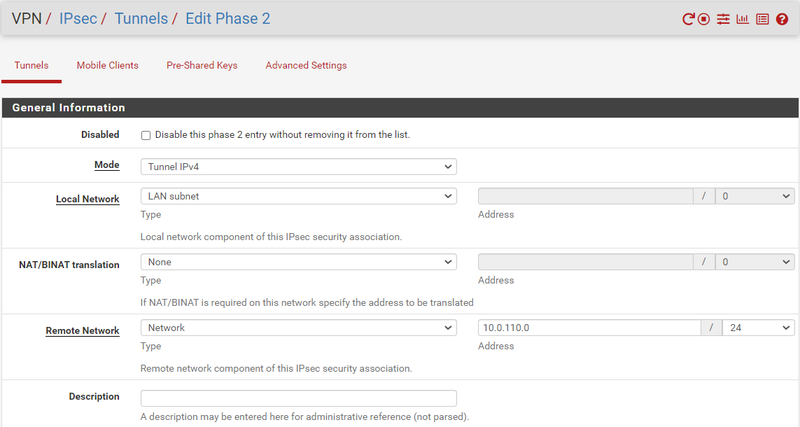
3. Sélectionnez le profil VPN créé et cliquez sur Ajouter P2 pour configurer la phase 2.
- Pour Réseau local, sélectionnez le réseau local du pfSense.
- Entrez le réseau local du routeur Vigor en tant que Réseau distant.
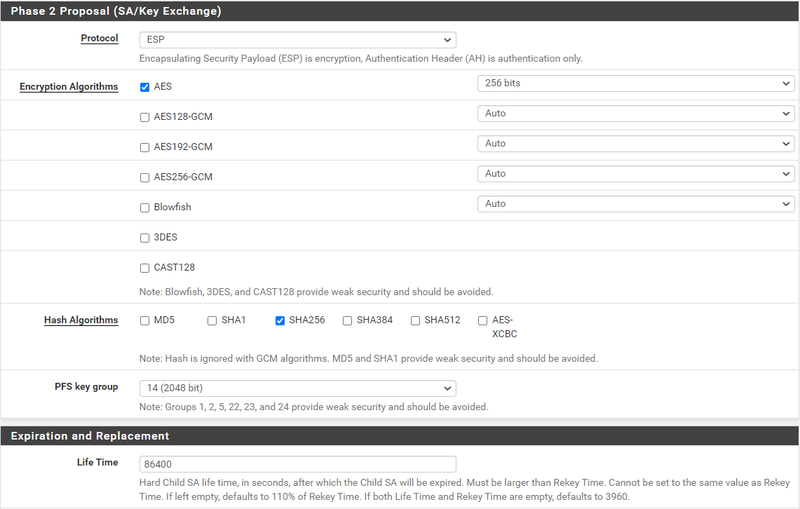
Pour les paramètres de Phase 2 :
- Sélectionnez ESP comme Protocole.
- Choisissez AES 256 bits/SHA256 pour l'algorithme de chiffrement, avec un groupe PFS clé 14. Configurez la durée de vie des clés de phase 2 à 86400 secondes.
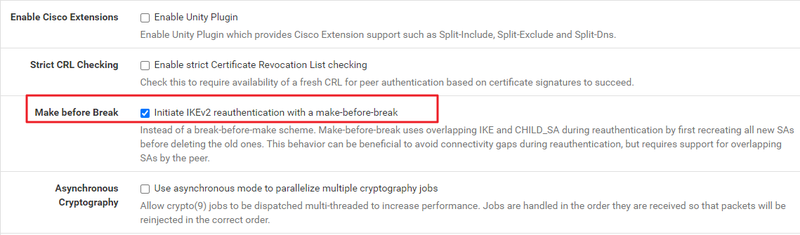
Dans les paramètres IPsec avancés, activez l'option Make before Break. Si cette option est désactivée, pfSense (strongswan) déconnectera la connexion VPN lors du rekeying.
Configuration du routeur Vigor
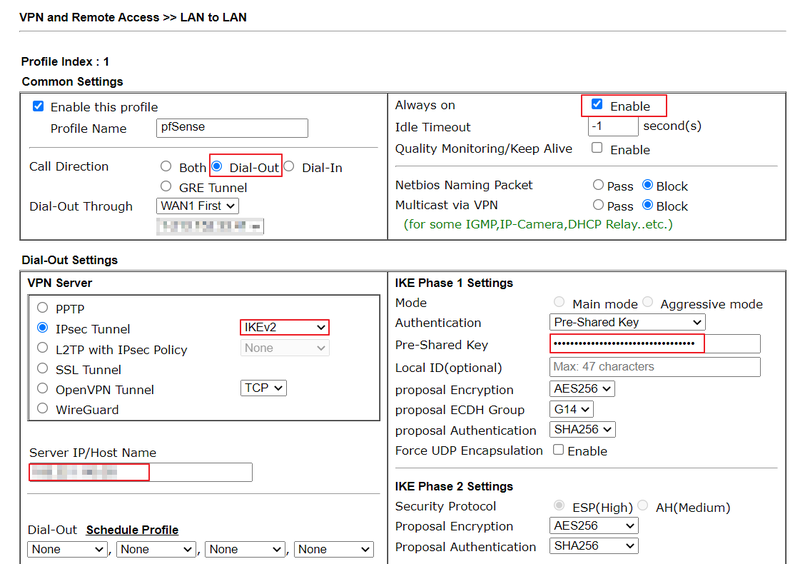
4. Accédez à VPN and Remote Access > LAN to LAN, cliquez sur un numéro d'index disponible et modifiez le profil comme suit :
Dans les paramètres généraux :
- Donnez un nom au profil.
- Cochez la case pour activer ce profil.
- Définissez l’orientation de l'appel à "Dial-Out".
- Sélectionnez l'interface WAN pour la connexion VPN dans Dial-Out Through.
- Activez l'option **Always on**.
Dans les paramètres d’appel sortant :
- Sélectionnez IPsec Tunnel et IKEv2 comme protocole de serveur VPN.
- Entrez l’adresse IP WAN du pfSense en tant qu'adresse IP du serveur.
- Entrez la clé pré-partagée configurée par le routeur pfSense pour ce VPN.
- Sélectionnez AES256/G14/SHA256 comme algorithme de chiffrement pour les propositions Phase 1 et Phase 2.
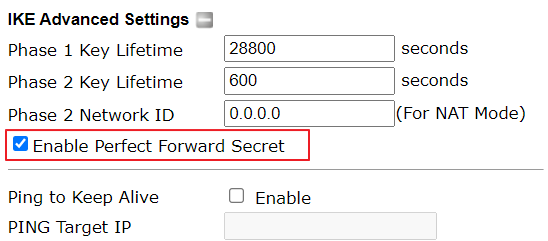
Dans les paramètres avancés IKE :
Configurez la durée de vie des clés Phase 2 à 600 secondes.
Activez l'option Perfect Forward Secret.
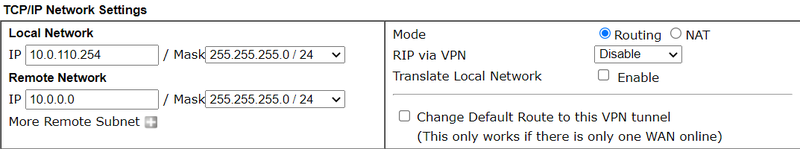
Dans les paramètres TCP/IP réseau :
- Entrez le réseau LAN du routeur Vigor en tant que Réseau local et le réseau LAN du pfSense en tant que Réseau distant.
- Cliquez sur OK pour sauvegarder la configuration.
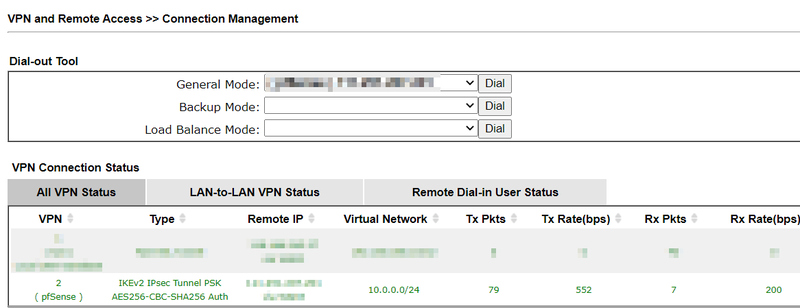
5. Accédez à VPN and Remote Access > Connection Management pour vérifier l'état du VPN.
Captures d'écran

Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert