
Tunnel IPsec entre deux routeurs DrayTek utilisant le même sous-réseau IP
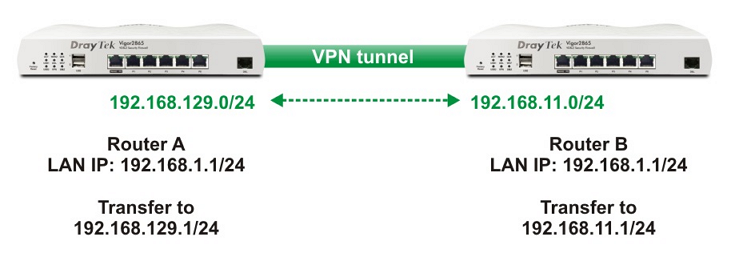
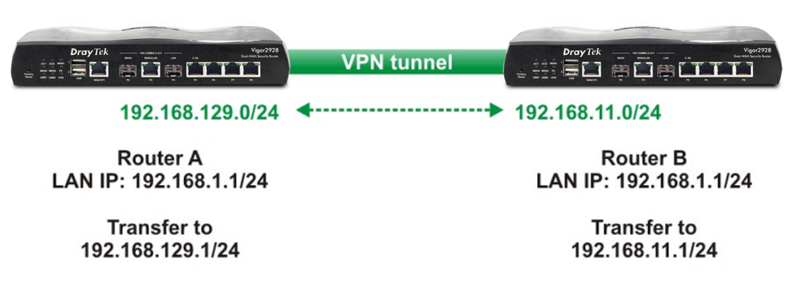
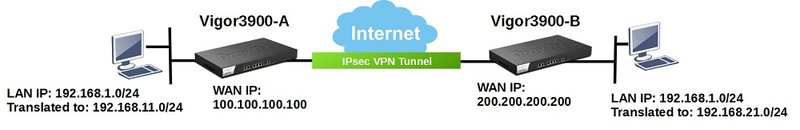
Ce document explique comment configurer un VPN LAN-to-LAN entre deux routeurs Vigor qui utilisent la même plage d'adresses locales. Le problème consiste à établir des tunnels de réseau virtuel privé (VPN) vers un autre routeur qui utilise la même plage d'adresses IP, car cela entraînerait une superposition des routes pour le même sous-réseau IP, ce qui génère des conflits. Si les plages d'adresses IP ne peuvent pas être modifiées, la solution consiste à traduire l'adresse locale en une plage non utilisée pour la connexion VPN.
Configuration du routeur A (serveur VPN)
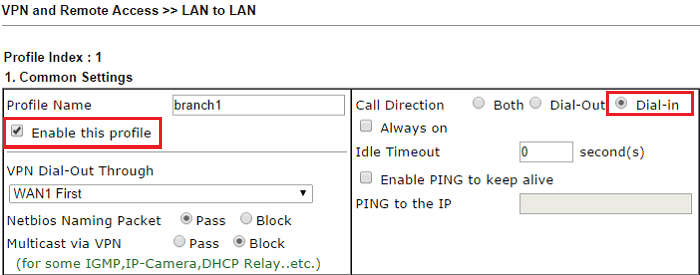
1. Accédez à VPN and Remote Access > LAN to LAN pour créer un profil de réseau privé virtuel (VPN) comme suit : dans les paramètres généraux :
- Cochez "Enable this profile."
- Sélectionnez "Dial-In" pour la Direction d'appel.
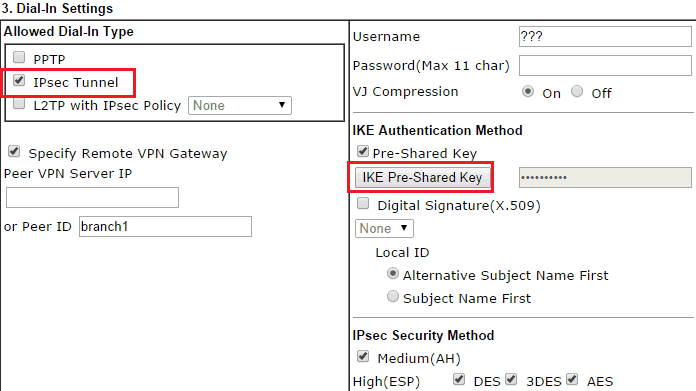
2. Dans les paramètres Dial-In :
- Sélectionnez uniquement "IPsec Tunnel" pour le Type de connexion autorisée.
- Sélectionnez "Specify Remote VPN Gateway", puis entrez une chaîne pour l'ID du Peer.
- Cliquez sur "IKE Pre-Shared Key" et entrez la clé pré-partagée.
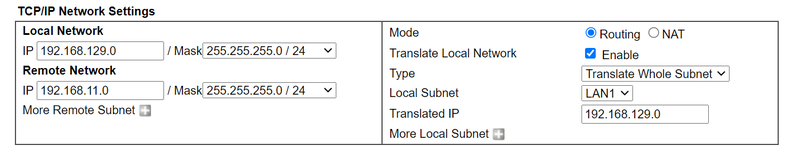
3. Dans les paramètres TCP/IP réseau :
- Activez "Translate Local Network".
- Sélectionnez LAN1.
- Entrez dans le champ "Translated IP".
- Entrez l'adresse IP locale/locale du réseau et le masque de sous-réseau.
Configuration du routeur B (client VPN)
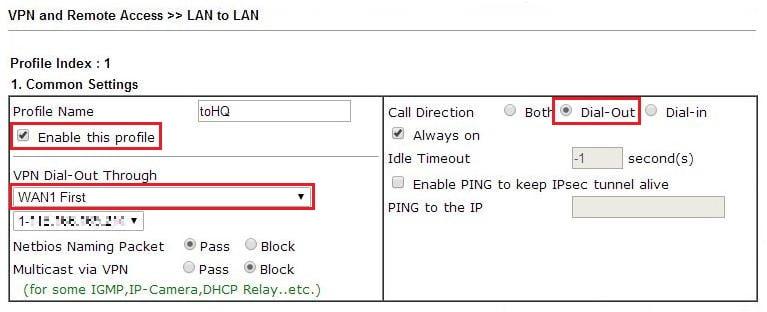
1. Ajoutez un profil à VPN and Remote Access > LAN to LAN comme suit : dans les paramètres généraux :
- Cochez "Enable this profile".
- Sélectionnez "Dial-Out" pour la Direction d'appel.
- Sélectionnez l'interface WAN où se trouve le routeur A pour la connexion de sortie du VPN.
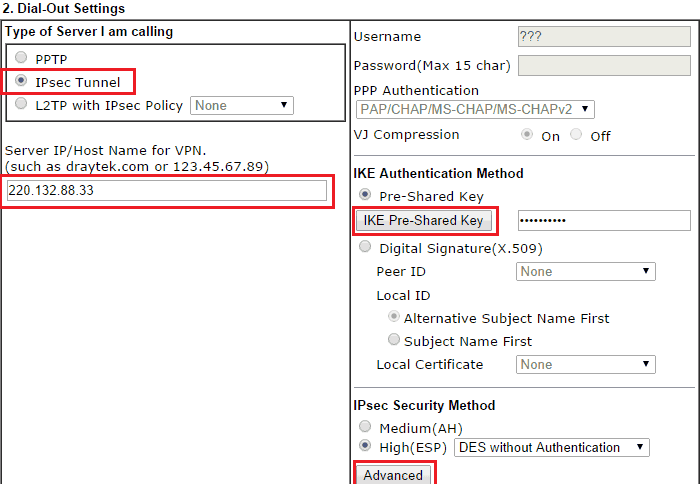
2. Configurez les paramètres Dial-Out :
- Sélectionnez "IPsec Tunnel" comme Type de serveur que vous appelez.
- Entrez l'adresse IP du serveur (l'adresse IP WAN du routeur A).
- Cliquez sur "IKE Pre-Shared Key", puis entrez la même clé que celle configurée sur le routeur A.
- Sélectionnez "High(ESP)" pour la méthode de sécurité IPsec, et cliquez sur Avancé.
- Sélectionnez "Aggressive mode".
- Entrez l'ID local comme l'ID du Peer sur le routeur A.
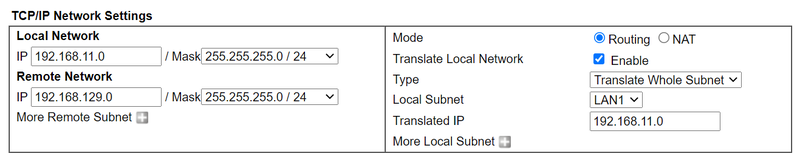
3. Configurez les paramètres TCP/IP réseau :
- Activez "Translate Local Network".
- Sélectionnez LAN1.
- Entrez dans le champ "Translated IP".
- Entrez l'adresse IP locale/locale du réseau et le masque de sous-réseau.
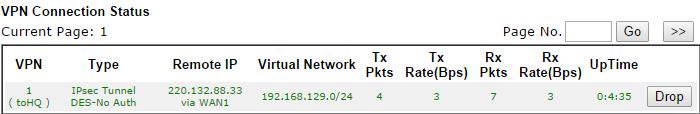
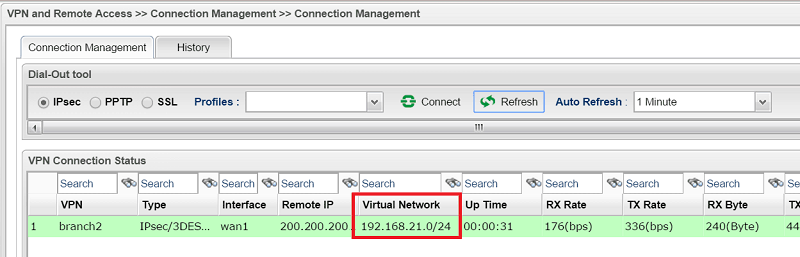
4. Après la configuration, l’administrateur réseau peut vérifier l'état du VPN via VPN and Remote Access > Connection Management.
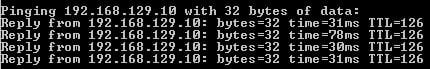
5. Pour atteindre un hôte derrière le routeur A, un hôte derrière le routeur B peut utiliser l'adresse IP dans le sous-réseau 192.168.129.0/255.255.255.0.
Configuration du routeur A (serveur VPN)
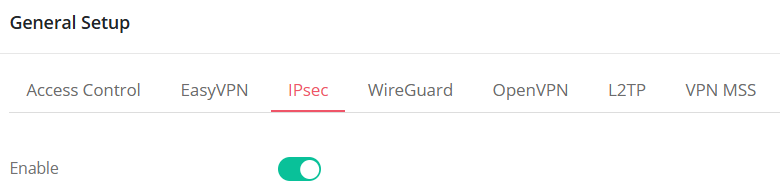
1. Activez le service de tunnel IPsec.
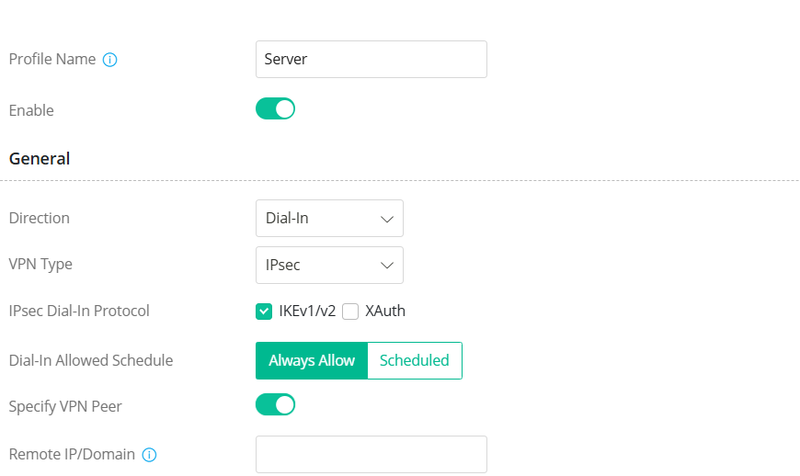
2. Créez un profil de réseau privé virtuel site à site IPsec :
- Entrez un nom de profil
- Activer la case "Enable"
- Sélectionnez "Dial-In" comme Direction
- Sélectionnez IKEv1/v2 comme Protocole IPsec Dial-In
- Activez Spécifier le peer du VPN ; entrez l'adresse IP distante ou laissez-le vide si l'adresse IP du Peer Router est dynamique
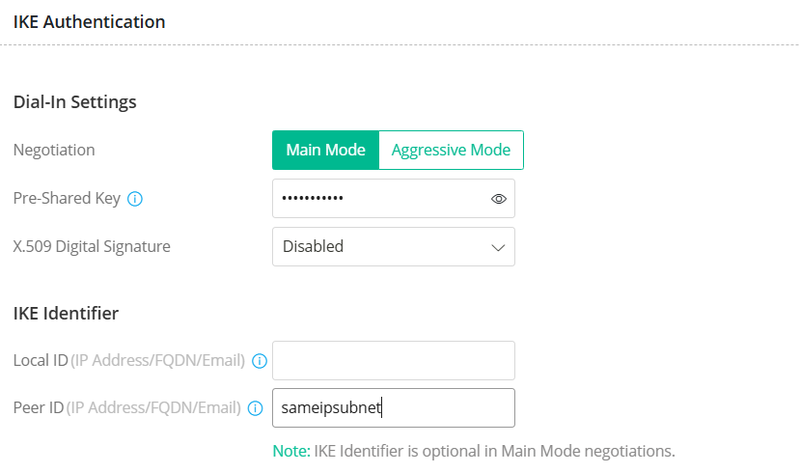
- Entrez la clé pré-partagée.
- Entrez l'ID du Peer sous IKE identifier.
Note : L'activation de Spécifier le peer du VPN et la configuration de l'ID du Peer permettent au routeur d'authentifier le client IKEv2 VPN en utilisant la clé pré-partagée définie dans ce profil de réseau privé virtuel.
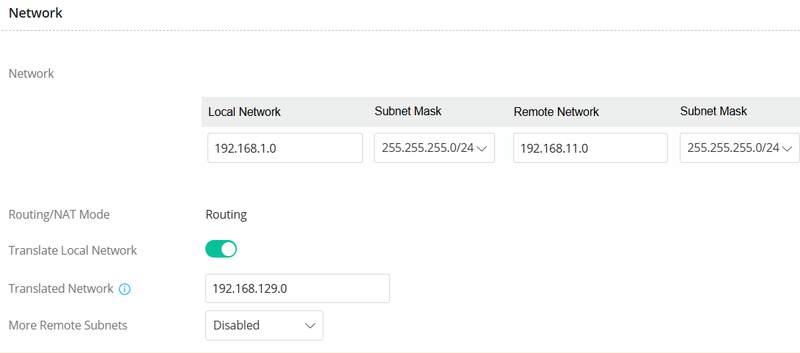
- Entrez le Réseau local et le Réseau distant.
Note : Le Réseau distant fait référence au réseau traduit défini sur le routeur peer.
- Activez Translate Local Network
- Entrez le Réseau traduit.
- Appliquez les paramètres.
Configuration du routeur B (client VPN)
1. Activez le service de tunnel IPsec.
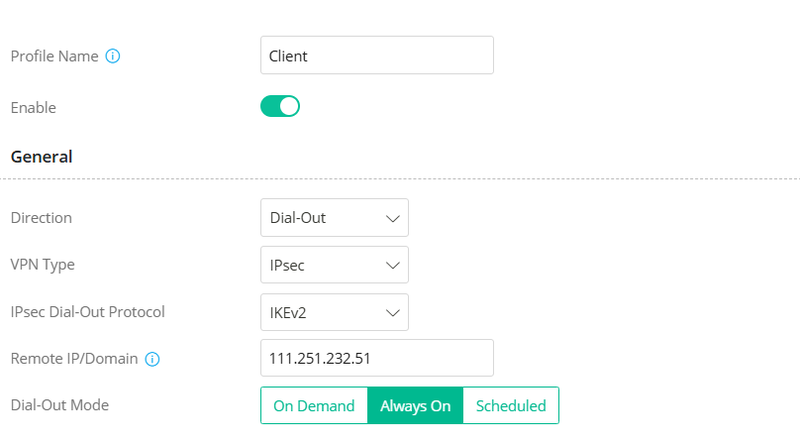
2. Accédez à VPN / Site to Site VPN. Cliquez sur +Add pour créer un profil de réseau privé virtuel site à site IPsec :
- Entrez un nom de profil
- Activer la case "Enable"
- Sélectionnez "Dial-Out" comme Direction
- Sélectionnez IPsec comme Type de VPN
- Sélectionnez IKEv2 comme Protocole IPsec Dial-Out
- Entrez l'adresse IP ou le nom de domaine du serveur VPN dans Remote IP/ Domain Name.
- Choisissez "Always On" comme Mode de connexion.
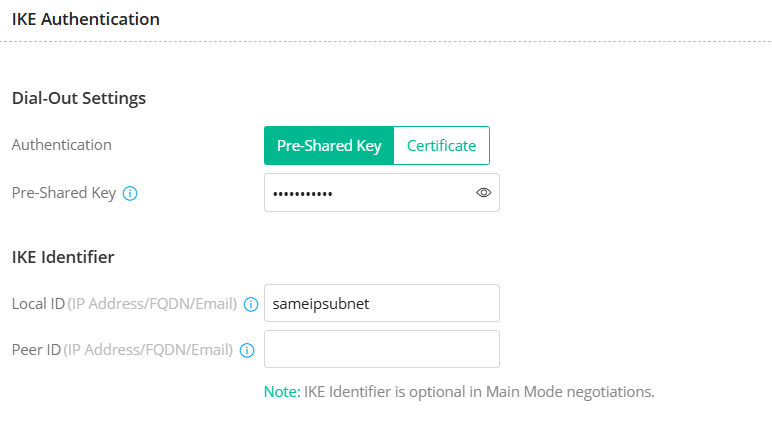
- Entrez la clé pré-partagée.
- Entrez l'ID local sous IKE identifier.
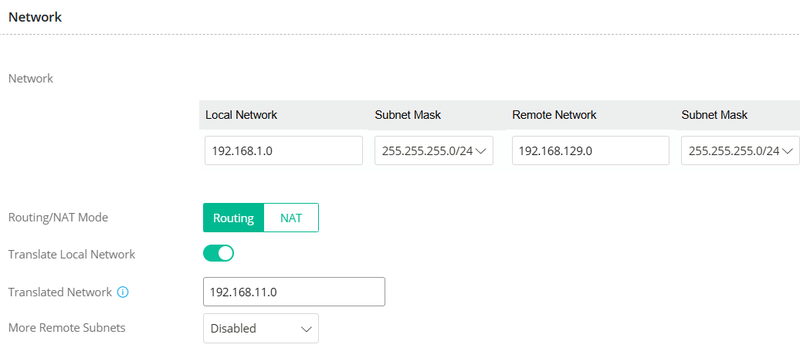
- Entrez le Réseau local et le Réseau distant.
Note : Le Réseau distant fait référence au réseau traduit défini sur le routeur peer.
- Activez Translate Local Network
- Entrez le Réseau traduit.
- Appliquez les paramètres.
Vérification de la connexion VPN
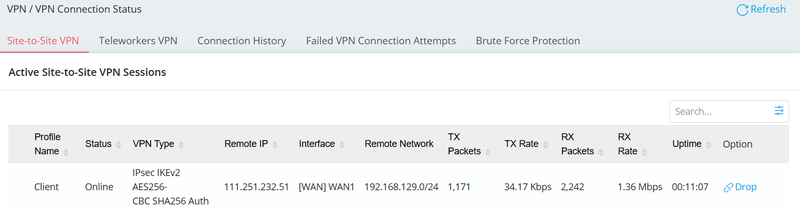
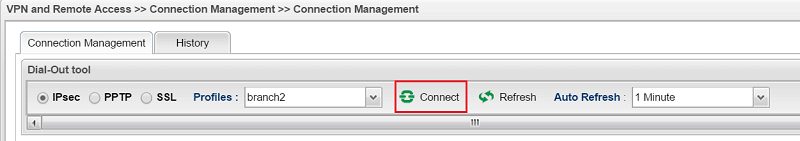
1. Accédez à VPN / Status de la connexion pour vérifier si la connexion est active.
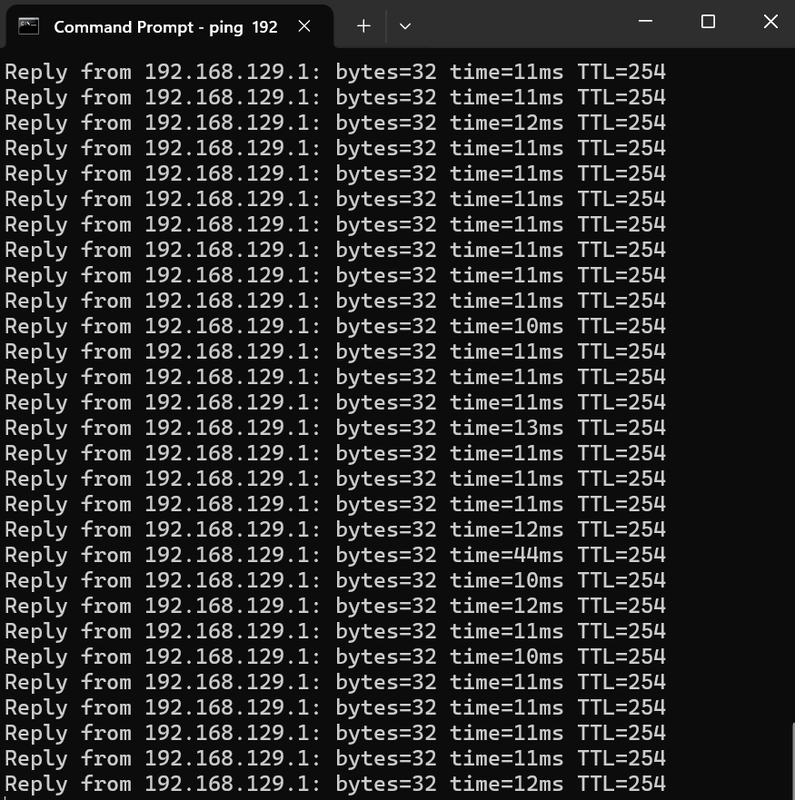
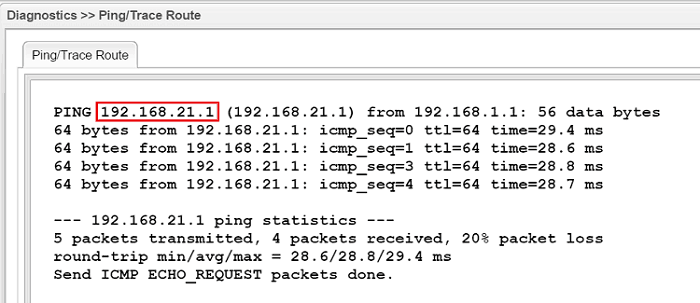
2. Utilisez Ping pour vérifier la connectivité au réseau distant du VPN.
Note : L'adresse IP du peer est traduite. Utilisez l'adresse IP traduite pour accéder au réseau distant.
Configuration détaillée du routeur A (serveur VPN)
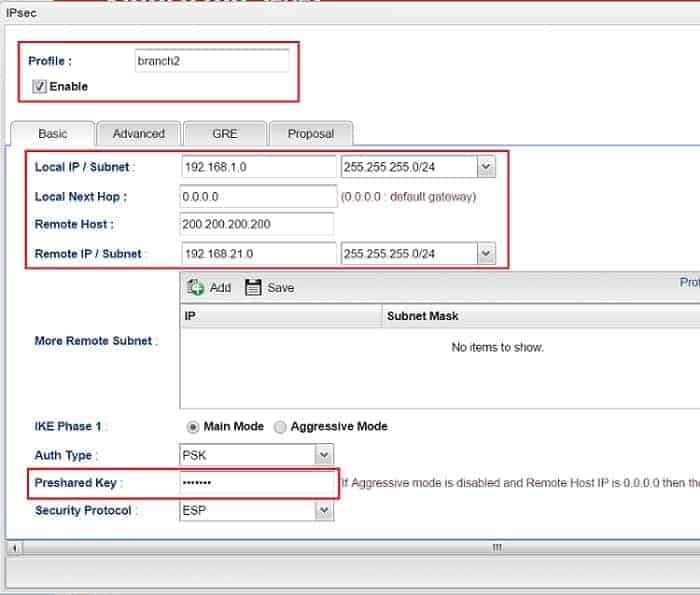
1. Accédez à VPN and Remote Access > Profil de connexion > IPsec et ajoutez un profil comme suit :
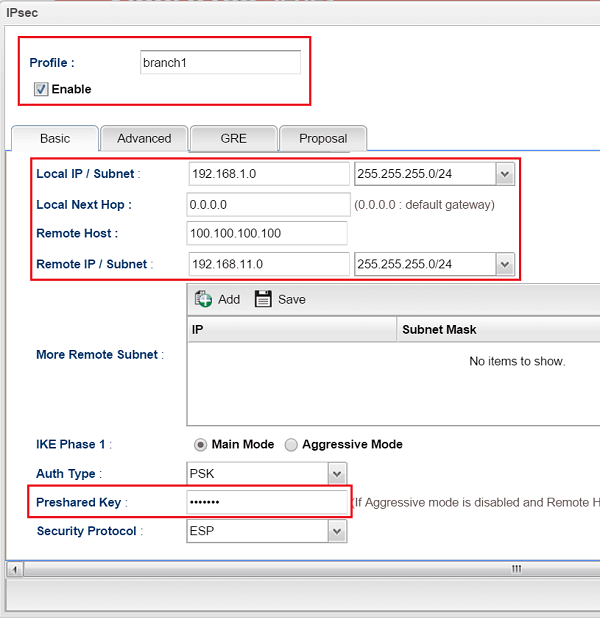
Dans l'onglet "Basic", entrez un nom de profil et cochez "Enable".
Entrez Local IP /Masque de sous-réseau pour le réseau LAN du routeur A.
Entrez l'adresse IP WAN du routeur B pour Remote Host
Entrez l'adresse IP traduite du réseau LAN du routeur B dans Remote IP/ Masque de sous-réseau
Entrez la clé pré-partagée
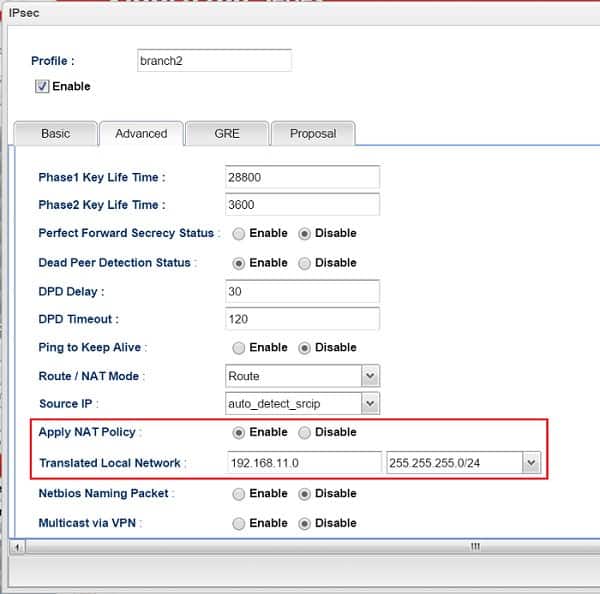
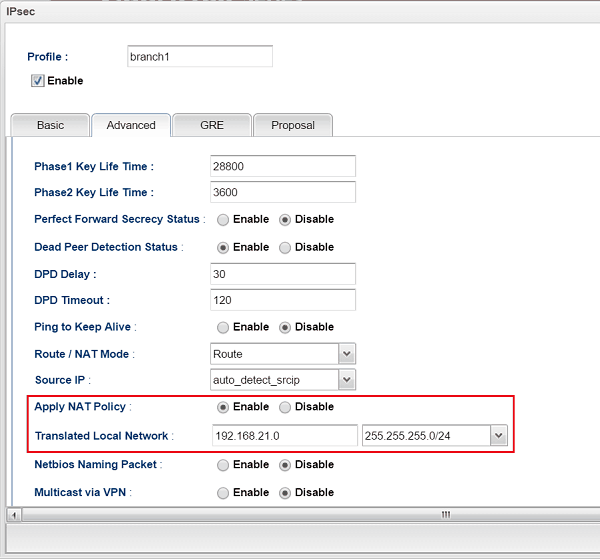
2. Dans l'onglet "Advanced", activez Apply NAT Policy, et entrez une plage d’adresses non utilisées pour le Réseau local traduit. Ensuite, cliquez sur "Apply" pour sauvegarder le profil.
Configuration détaillée du routeur B (client VPN)
3. De même, accédez à VPN and Remote Access > Profil de connexion > IPsec et ajoutez un profil comme suit :
Dans l'onglet
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert