
Limiter la connexion VPN distante à partir d'un nom de domaine spécifique
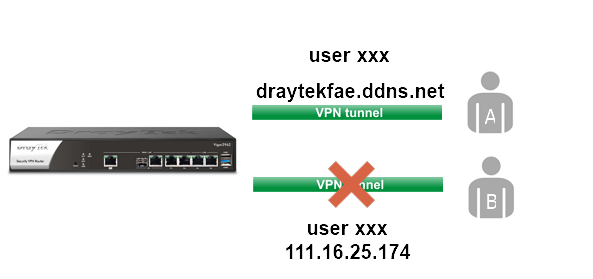
La façon dont un administrateur réseau peut savoir que la connexion VPN est créée à partir d'une adresse IP connue ? Le routeur Vigor peut limiter les connexions dial-in distantes du VPN aux seules adresses IP spécifiées. Cependant, ce réglage ne fonctionnera pas pour les clients de type "Host to LAN" qui utilisent une adresse IP dynamique. Les modèles Vigor3910/2962 supportent la spécification du peer distant du VPN par nom de domaine dans le profil LAN à LAN et Host à LAN. L'administrateur réseau peut indiquer le nom de domaine du client distant sur le routeur, puis Vigor3910/2962 résoudra le nom de domaine configuré et vérifiera si l'adresse IP du client est celle attendue.
Liste des supports :
Vigor2962 : 3.9.6.x, 4.3.x
Vigor3910 : 3.9.6.x, 3.9.7.x, 4.3.x
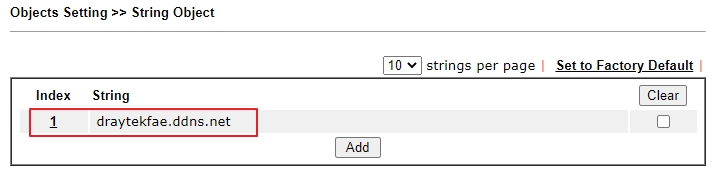
1. Accédez à Objects Setting >> String Object et créez un objet de chaîne avec le nom de domaine du client distant du VPN. Dans cet exemple, c'est draytekfae.ddns.net.
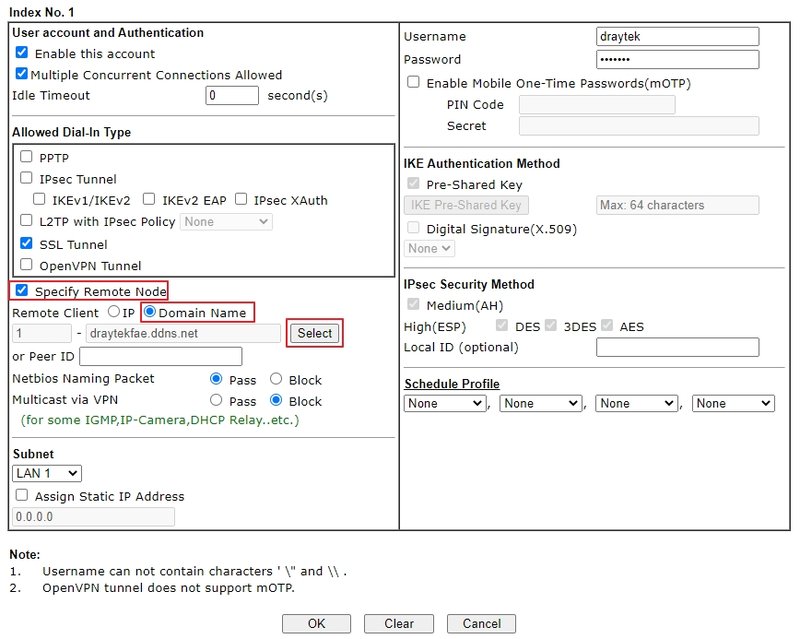
2. Accédez à VPN and Remote Access >> Remote Dial-in User pour créer un compte utilisateur.
- Activez ce compte.
- Définissez l'identifiant et le mot de passe.
- Cochez la case Spécifier le nœud distant et sélectionnez le nom de domaine.
- Cliquez sur Sélectionner pour choisir l'objet de chaîne créé à l'étape 1.
- Cliquez sur OK.
Maintenant, l'utilisateur distant dont l'appareil est sous ce nom de domaine spécifié peut établir une connexion VPN. Si l'adresse IP du dial-in user ne correspond pas au nom de domaine défini dans le profil utilisateur du VPN, le routeur n'autorisera pas cette connexion.
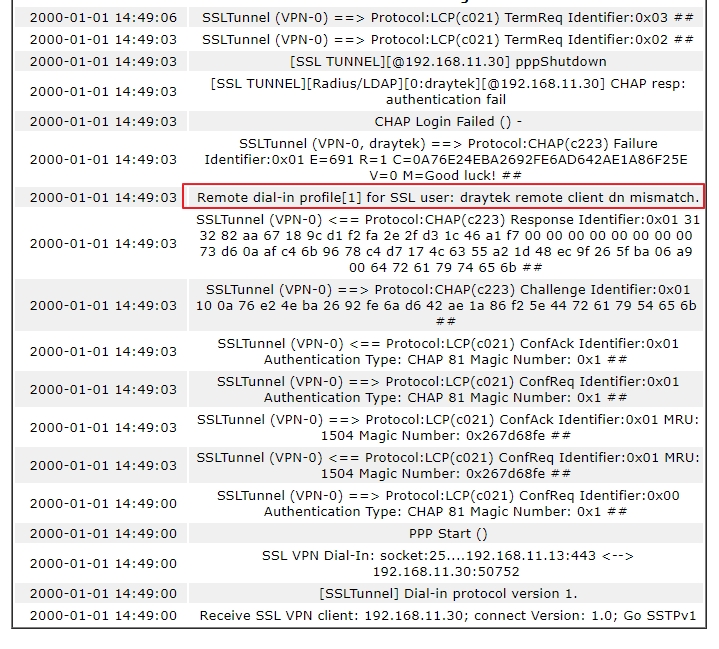
L'administrateur réseau pourra voir les messages d'événement système montrant :
Si l'adresse IP du client distant est différente de celle résolue par le nom de domaine configuré sur le routeur, la connexion sera refusée.
Publié Le : 2021-05-18
Captures d'écran
Besoin d'aide sur cette configuration ?
Notre équipe technique vous accompagne sur l'ensemble de la gamme DrayTek.
Contacter un expert