Accélérer les services Internet managés avec le Vigor2767ax et VigorACS 3
Europe
Le contexte
Les fournisseurs d'accès doivent déployer et gérer les équipements installés chez leurs clients à grande échelle, tout en gardant une installation simple, sécurisée et homogène. Dans les déploiements massifs, la configuration manuelle ralentit la mise en service et alourdit le support ; et les environnements d'accès différents (Ethernet, VDSL, ADSL, DHCP, PPPoE) compliquent l'unification du processus. DrayTek a fourni une solution de déploiement managé fondée sur le Vigor2767ax et VigorACS 3 : provisionnement sans intervention (zero-touch), gestion centralisée à distance et meilleure expérience dès la mise sous tension du routeur.
Les défis
- Déployer efficacement des CPE dans des environnements clients variés, sans configuration manuelle complexe
- Prendre en charge plusieurs scénarios d'accès WAN avec la même plateforme matérielle
- Réduire les interventions terrain et maintenir une base de sécurité homogène
- Provisionner, surveiller et gérer les équipements à distance sur tout leur cycle de vie
La solution DrayTek
- Configuration d'usine personnalisée : chaque Vigor2767ax est livré avec les réglages du fournisseur, appliqués même après un retour usine
- WAN AutoHunt : le routeur teste les profils WAN préconfigurés et applique automatiquement la bonne méthode de connexion (Ethernet WAN, VDSL, ADSL, DHCP, PPPoE)
- Provisionnement automatique TR-069 vers VigorACS 3 : configurations, identifiants et paramètres gérés à distance, sans déplacement
- Failover double WAN, accès d'administration HTTPS uniquement, contrôle d'accès WAN et rôles dédiés pour les techniciens terrain
Les bénéfices
- Mise en service des clients accélérée et appels au support réduits pendant l'activation
- Déploiement homogène : mêmes réglages et même base de sécurité sur chaque équipement
- Visibilité et maintenance centralisées (statuts, configurations, firmwares, journaux) dans VigorACS 3
Le déploiement en détail
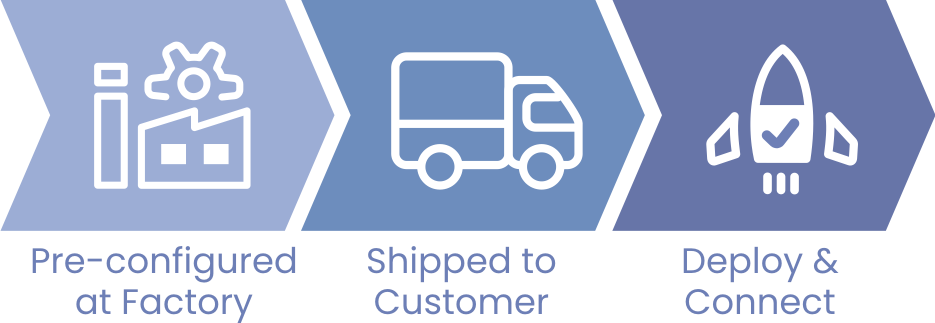
01Le zero-touch, de l'usine au salon du client
La configuration d'usine personnalisée et le WAN AutoHunt permettent au même matériel de s'adapter seul au type d'accès du client : le routeur sort du carton, détecte le service WAN valide, applique le bon profil et se déclare au serveur VigorACS 3 par TR-069. L'installateur n'a plus rien à configurer sur place.
02Une base de sécurité constante sur tout le parc
Administration HTTPS uniquement, contrôle d'accès WAN, comptes dédiés et permissions par rôle : chaque équipement déployé respecte la même politique. Un rôle spécifique limite les actions des techniciens terrain et des clients finaux, sans bloquer les opérations locales nécessaires. Le Log Center centralise la supervision et accélère le diagnostic.