
Suricata : Application Linux Intégrée dans le Vigor3912S pour une Protection Optimale
Suricata renforce la sécurité de votre réseau Vigor3912S en offrant une détection et prévention d'intrusion avancées, en temps réel.
DrayTek intégre Suricata à vos routeurs et pare-feux pour une protection réseau avancée. Détectez et prévenez-les cybermenaces en temps réel grâce à une solution IDS/IPS open source, performante et facile à déployer.
L'essentiel
Détection et Prévention Proactives
Suricata détecte et bloque les menaces réseau en temps réel pour protéger votre infrastructure.
Analyse Profonde des Paquets
Inspection détaillée du trafic, y compris le chiffré, pour une protection complète.
Flexibilité et Adaptabilité
Suricata s'adapte à de grandes infrastructures avec un filtrage efficace et des performances élevées.
Visualisation et Gestion Facile
Tableau de bord fournissant une vue claire des activités réseau et alertes en temps réel.
Règles Personnalisables
Suricata offre la possibilité d'ajuster les règles pour s’adapter aux besoins spécifiques du réseau.
Intégration SIEM
Capacité à être intégré avec des solutions SIEM pour une analyse et gestion centralisées des alertes.
Dans le détail
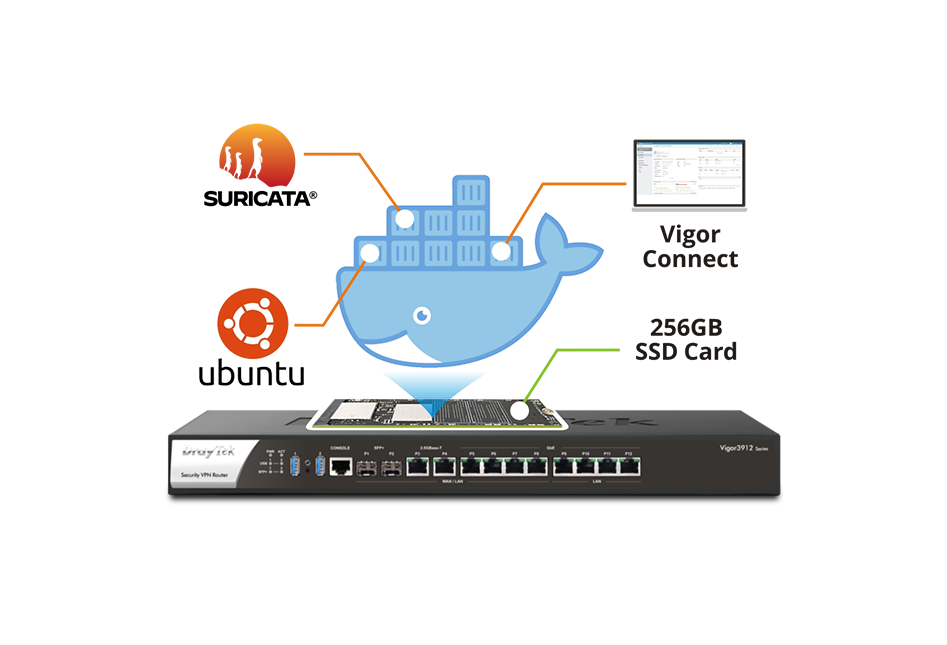
Suricata : Détection et Prévention d'Intrusion
DrayTek intègre Suricata, un système de détection et prévention d'intrusions (IDS/IPS) open source, pour renforcer la sécurité réseau. Suricata offre une protection en temps réel contre les cybermenaces grâce à son analyse approfondie des paquets.
Surveillance du Trafic Réseau
Le routeur Vigor3912S surveille continuellement le trafic réseau en utilisant Suricata pour détecter les menaces potentielles et fournir des statistiques détaillées, logs de trafic et alertes en temps réel.
Capacités d'IDS/IPS
Suricata peut non seulement détecter mais aussi bloquer activement les menaces réseau telles que le phishing, les attaques DDoS et les tentatives d'accès non autorisé.
Analyse Multicouche
Suricata analyse plusieurs couches du réseau pour fournir une vue complète du trafic, reconnaissant des protocoles tels que HTTP, TLS et DNS pour une détection fine des menaces.
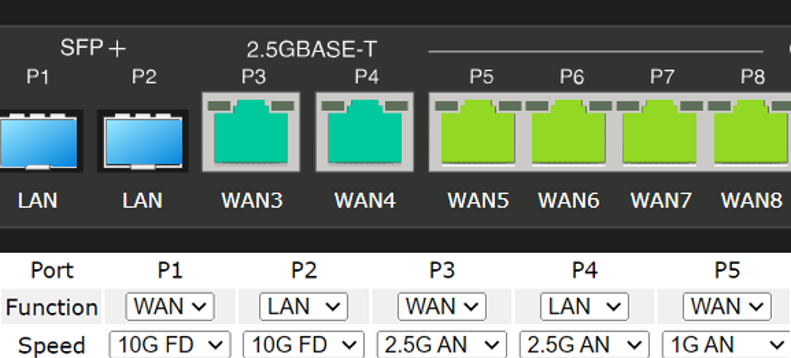
Adaptabilité à de Grandes Infrastructures
Le Vigor3912S peut gérer de grandes quantités de trafic tout en assurant une protection continue grâce aux capacités d'adaptation de Suricata.
Filtrage et Analyse Profonde des Protocoles
Le Vigor3912S, avec l'aide de Suricata, filtre divers protocoles réseau pour une détection fine des menaces même dans des environnements complexes.
Pour aller plus loin
Les articles de notre base de connaissances sur ce sujet :
- →Vigor3912S - fonctionnalité application Linux Q&A
- →Suricata en cours d'exécution sur votre Vigor3912S
- →Activation de la licence pour la protection contre les menaces
- →Améliorer la confidentialité du navigateur Internet en installant AdGuard home sur votre Vigor3912S
- →Bloquer les sites de réseaux sociaux par la protection contre les menaces
- →EasyVPN de Linux vers routeur Vigor par l'outil client EasyVPN pour Linux
Prêt à moderniser votre réseau ?
Nos experts analysent votre besoin et vous proposent la solution adaptée, avec le bon revendeur près de chez vous.
Contacter un expertÀ lire ensuite
- »Hotspot Captif DrayTek - Autoriser l'accès à Internet
- »Réseau privé 5G cellulaire : Définition, avantages et solutions avec DrayTek
- »5G privée de drayTek, la solution réseau haut débit pour les entreprises
- »AdGuard intégré dans le Vigor3912S : Navigation Sécurisée et Sans Publicités
- »Avantages d'utiliser Docker sur un routeur DrayTek
- »DrayDDNS : Accès distant simplifié avec Domaine Dynamique pour routeurs DrayTek