
Produits › Routeurs › Série Vigor3912
Vigor3912S
Routeur 10G avec services embarqués — IDS/IPS et conteneurs
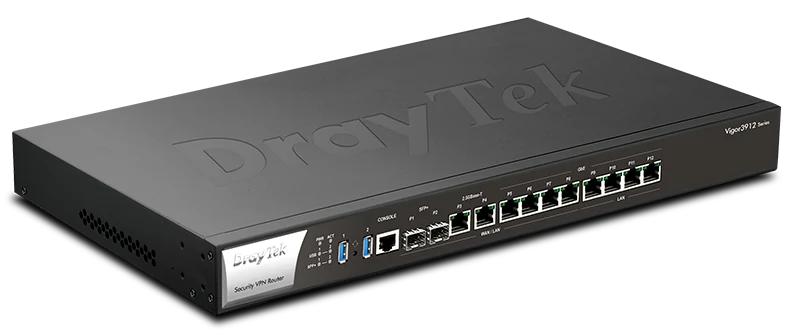
Le Vigor3912S reprend la plateforme 10G du Vigor3912 et y ajoute un SSD de 256 Go avec conteneurs Linux : Suricata IDS/IPS, AdGuard et VigorConnect tournent dans le routeur lui-même. C'est le socle matériel de DraySOAR, notre offre de sécurité opérée.
10G
2× SFP+ + 2× 2,5 GbE
256 Go
SSD — conteneurs Linux
IDS/IPS
Suricata embarqué
500 VPN
IPsec jusqu'à 5,7 Gbit/s
Les fonctions qui font la différence
L’essentiel de ce que cet équipement apporte — pour l’équipe technique comme pour la direction.

Connectivité 10G
2× SFP+ 10 Gigabit et 2× 2,5 GbE : le cœur de réseau prêt pour la fibre entreprise.

Suricata IDS/IPS embarqué
Détection et prévention d'intrusions dans le routeur (conteneur dédié, SSD 256 Go) — le socle de DraySOAR, notre offre de sécurité opérée.

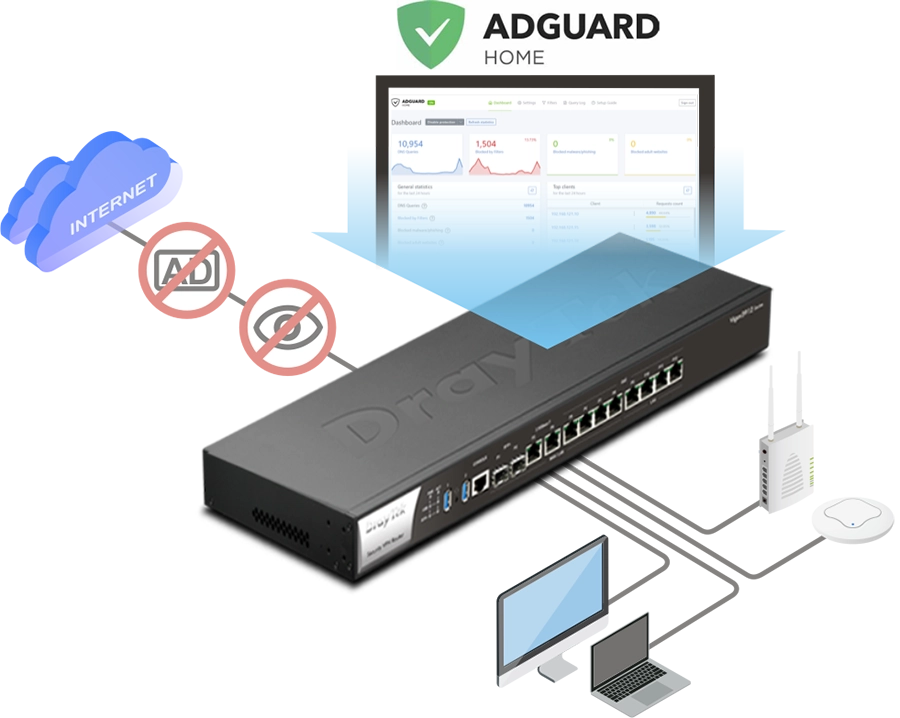
AdGuard embarqué
Navigation filtrée et sans publicités pour tout le site, sans équipement supplémentaire.

VigorConnect embarqué
La gestion des VigorAP et VigorSwitch directement depuis le routeur.

Équilibrage de charge
Maximisez débit et fiabilité en utilisant plusieurs connexions Internet simultanément.

VPN
Construisez un tunnel sécurisé et privé entre le LAN, les bureaux distants et les télétravailleurs, à travers Internet.

SSL VPN
Le VPN qui traverse les pare-feu : un accès distant sécurisé depuis n'importe quel environnement réseau.

VPN Matcher
Les routeurs derrière NAT se trouvent et établissent un VPN LAN-à-LAN — sans adresse IP publique.

Pare-feu & filtrage de contenu
Filtrez les pages web par mot-clé d'URL ou par catégorie : les contenus dangereux ou inappropriés restent dehors.

Gestion de bande passante
Aucun appareil ne monopolise la ligne : limites de débit, limites de sessions et QoS.

DrayDDNS
Le service DDNS gratuit pour joindre votre routeur par un nom d'hôte fixe de votre choix.

Gestion centralisée des AP
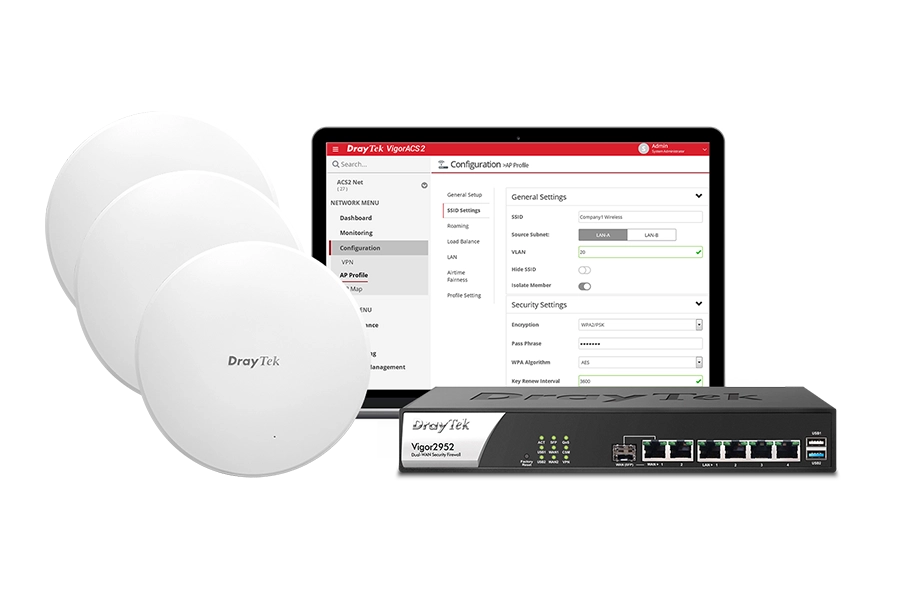
Le routeur devient contrôleur sans fil : il maintient et surveille les VigorAP du site.

Gestion centralisée des switchs
Configurez les VLAN depuis le routeur et visualisez la hiérarchie des commutateurs.
Points forts
Cliquez sur une carte pour le détail.
VPN
Un tunnel sécurisé et privé entre le LAN, les bureaux distants et les télétravailleurs, à travers Internet.
En savoir plus (nouvel onglet) »SD-WAN
Le trafic réparti intelligemment, les applications critiques prioritaires, la gestion centralisée.
En savoir plus (nouvel onglet) »Suricata IDS/IPS
Détection et prévention d'intrusion embarquées (3912S) : le réseau surveillé en profondeur.
En savoir plus (nouvel onglet) »Dans le détail
Le site central multi-agences
Toutes les succursales convergent en VPN vers le 3912 : 500 tunnels, 10G vers le cœur de réseau, supervision ACS.
Le campus et l'établissement
Dorsale 10G, VLANs par usage, haute densité : la série 3912 tient les réseaux d'enseignement et de santé.
La sécurité DraySOAR (3912S)
Suricata embarqué, détection et réponse : le 3912S est la première brique de la plateforme DraySOAR.
Services embarqués — le socle de DraySOAR
Un SSD de 256 Go et des conteneurs Linux dans le routeur : les services de sécurité et de gestion tournent sur place, sans serveur dédié.
- ✓
Suricata IDS/IPS
Le moteur de détection et de prévention d'intrusions inspecte le trafic dans le routeur même — c'est le socle matériel de DraySOAR, notre offre de sécurité opérée.
- ✓
AdGuard Home
Navigation filtrée et sans publicités pour tout le site, sans équipement supplémentaire.
- ✓
VigorConnect
La gestion des VigorAP et des VigorSwitch, embarquée dans le routeur.
- ✓
Conteneurs Linux/Docker
Déployez vos propres services sur le SSD de 256 Go, au plus près du réseau.
Solution de gestion tout-en-un
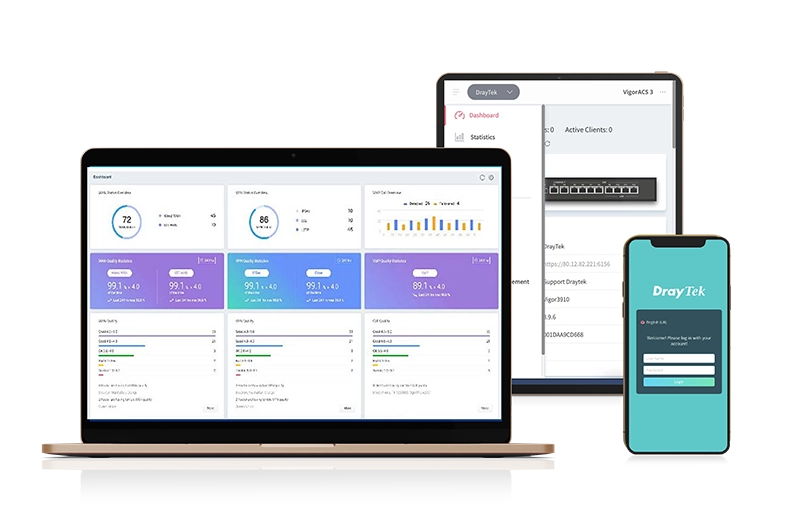
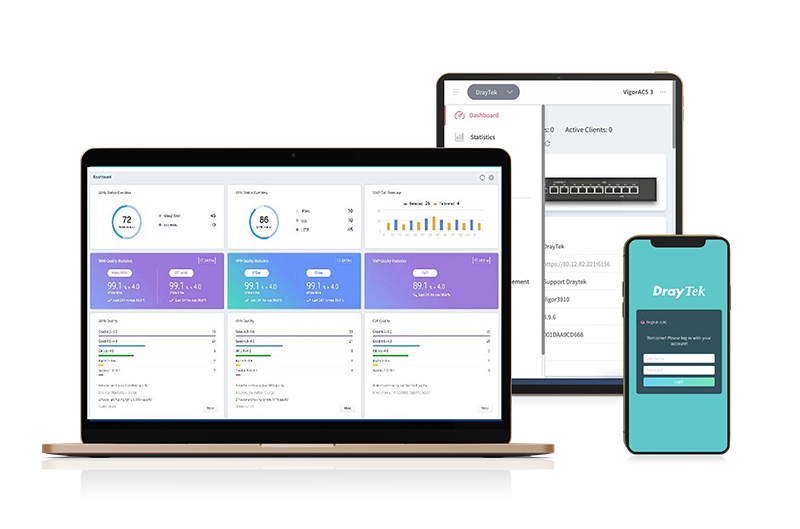
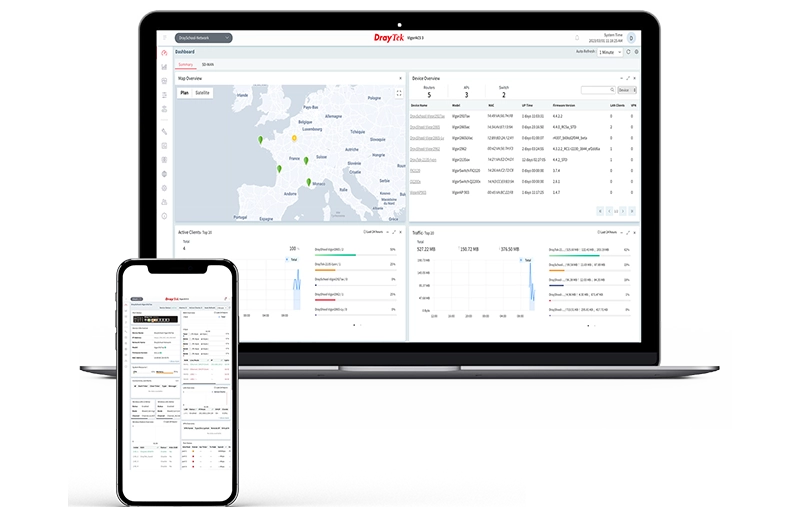
Du Mesh autonome à la supervision multi-sites : la gestion suit la taille de l'installation — en local depuis le routeur, ou centralisée avec VigorACS 3.
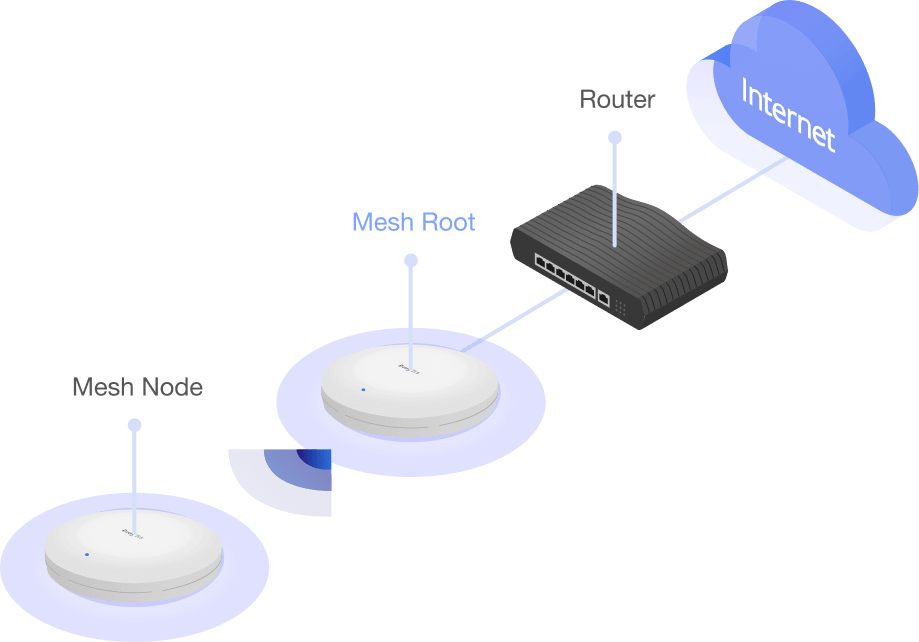
Mesh (modèles ac/ax)
- ✓Découverte et provisionnement automatiques
- ✓Surveillance et vue centralisée
- ✓Le sans-fil s'étend avec d'autres VigorAP
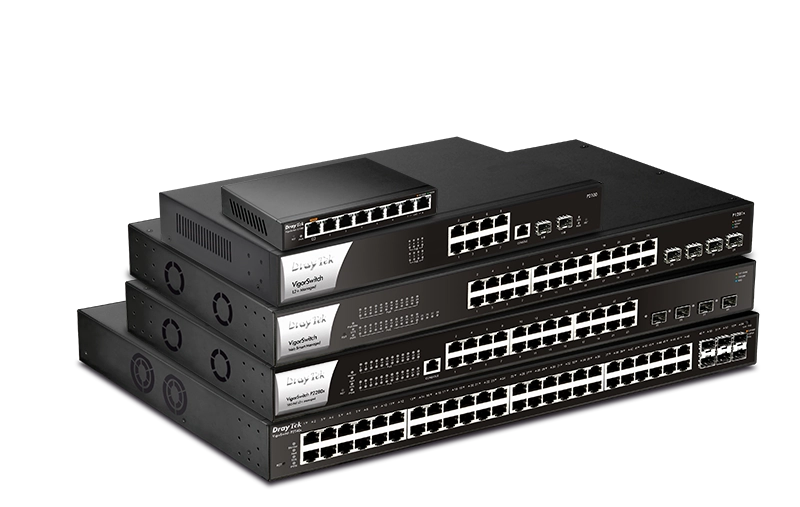
APM & SWM par le routeur
- ✓VigorAP : vue centralisée, alarmes, redémarrage à distance, équilibrage des clients
- ✓VigorSwitch : VLAN rapides, redémarrage PoE à distance, vue hiérarchisée
VigorACS 3
- ✓Déploiement et provisionnement zéro-touch
- ✓Auto VPN, SLA et qualité des liens
- ✓Visibilité applicative et SD-WAN
- ✓Portail hotspot personnalisé, statistiques clients
VigorACS
Administration distante centralisée
VigorACS 3 est la plateforme de gestion centralisée qui permet aux administrateurs réseau de configurer, surveiller et maintenir à distance l’ensemble de leur infrastructure DrayTek via une interface web unique — la gestion de multiples appareils et sites simplifiée, l’efficacité opérationnelle en plus.
Caractéristiques
Interfaces et matériel+
- •Ports commutables WAN/LAN 2 emplacements fibre SFP+ 10G/1G (P1-2)
- •Ports LAN fixes : 4 ports Ethernet 1G/100M/10M, RJ-45 (P9-12)
- •Ports USB : 2 ports USB 3.0
- •Port console : 1 port RJ-45 (RS-232)
- •Bouton de réinitialisation d’usine : 1
- •Ports 1 & 2 SFP+ 10G commutables WAN/LAN
- •Ports 3 & 4 Ethernet 2,5Gbps commutables WAN/LAN
- •Ports 5, 6, 7, 8 Ethernet GbE commutables WAN/LAN
- •Ports ouverts (260 règles, 10 plages de ports par règle)
- •Ports ouverts (260 règles, 10 plages de ports par règle)
- •Alimentation : 100 ~ 240 V CA, 50/60 Hz, directement sur l’unité
- •Consommation électrique maximale : 35 W
- •Température de fonctionnement : 0 à 45 °C
- •Température de stockage : -10 à 55 °C
- •Dimensions : Profondeur : 285 mm,
- •Poids : 3,76 kg
- •Montage en rack : kit de montage inclus, hauteur de rack 1 U
Performance+
- •Débit NAT : 12,5 Gbit/s
- •Performances VPN IPSec : 5 000 Mbit/s
- •Performances VPN SSL : 3 500 Mbit/s
- •Performances VPN WireGuard : 900 Mbit/s
- •Sessions NAT : 1 000 000
- •Équilibrage de charge basé sur IP, basé sur session
- •NAT Redirection de ports NAT (520 règles)
- •Équilibrage de charge serveur, NAT rapide, port knocking
- •Redirection de ports NAT (520 règles)
- •Équilibrage de charge serveur, NAT rapide, port knocking
- •Nombre maximal de VLAN : 100 (mode NAT ou routage sélectionnable par interface LAN)
- •Trafic direct via : interface WAN, interface LAN, NAT/routage, passerelle LAN, tunnel VPN
- •NAT-Traversal (NAT-T) pris en charge
- •Limite de session basée sur IP
WAN et équilibrage+
- •WAN actif à la demande, défaillance de liaison, seuil de trafic
- •Détection de connexion PPP, Ping
- •DNS dynamique pris en charge
- •DrayDDNS pris en charge avec prise en charge des certificats LetsEncrypt
- •Basculement avec restauration optionnelle vers : WAN/LAN, VPN, politique de routage, passerelle LAN
Cellulaire+
- •2 ports Ethernet 2,5G/1G/100M/10M, RJ-45 (P3-4)
LAN+
- •VLAN 802.1q basé sur les balises et les ports
VPN+
- •Nombre maximal de tunnels VPN simultanés : 500
- •Nombre maximal de VPN SSL simultanés : 200
- •Transfert VPN PPTP, L2TP, IPsec
- •Protocoles : PPTP, L2TP, L2TP sur IPsec, IPsec IKEv1, IKEv2, IPsec-XAuth, IKEv2 EAP, GRE, DrayTek SSL, OpenVPN, WireGuard
- •Authentification IKE : clé pré-partagée, X.509, XAuth, EAP
- •Authentification IPsec : SHA-512, SHA-256, SHA-SHA-1, SHA-256, MD5
- •Jonction VPN (redondance), équilibrage de charge, basculement
- •VPN mono-bras pris en charge
Sécurité+
- •Politique de pare-feu basée sur IP prise en charge
- •Politique de pare-feu basée sur l’utilisateur prise en charge avec gestion des quotas de données et de temps
- •Filtrage de contenu, application appliquée – basée sur l’application
- •Filtrage de contenu URL
- •Filtrage de catégories Web –
- •Protection contre les attaques DoS prise en charge
- •Protection contre l’usurpation d’identité prise en charge
- •Authentification des ports filaires 802.1x prise en charge
- •Authentification Hotspot : clic, connexion via les réseaux sociaux, code PIN SMS, RADIUS, serveur de portail externe
- •Serveur RADIUS local pris en charge
- •Authentification utilisateur : locale, RADIUS, LDAP, TACACS+, mOTP, TOTP
Gestion et administration+
- •Essai gratuit de 30 jours inclus (abonnement requis : Groupe S, URLR-S, micrologiciel 4.3.2.5 ou version ultérieure)
- •Service local : HTTP, HTTPS, Telnet, SSH, FTP, TR-069
- •Mise à niveau du firmware via TFTP, HTTP, TR-069
- •Géré par VigorACS
- •Syslog
- •SNMP v1, v2c, v3
Autres fonctions+
- •4 ports Ethernet 1G/100M/10M, RJ-45 (P5-8)
- •IPv4 PPPoE, DHCP, IP statique
- •IPv6 PPP, DHCPv6, IPv6 statique, tunnel statique 6rd, 6in4
- •Marquage multi-VLAN 802.1p/q pris en charge
- •Multi-VLAN/PVC pris en charge
- •Déclenchement de ports, hôte DMZ, UPnP
- •ALG (Passerelle de couche applicative) SIP, RTSP, FTP, H.323
- •Mot-clé DNS – URL ou catégorie
- •Suricata
- •VigorConnect
- •Déclenchement de ports, hôte DMZ, UPnP
- •ALG (Passerelle de couche applicative) SIP, RTSP, FTP, H.323
- •Serveur DHCP : Sous-réseaux IP multiples, options DHCP personnalisées, liaison IP-MAC
- •Nombre d’adresses IP : jusqu’à 4 093 par sous-réseau LAN
- •Alias IP LAN pris en charge
- •Serveur PPPoE pris en charge
- •Serveur DNS local pris en charge
- •Redirection DNS conditionnelle prise en charge
- •Mise en miroir des ports/Capture de paquets prise en charge
- •Portail web Hotspot pris en charge
- •Routage : routage statique IPv4, routage statique IPv6, routage inter-VLAN, RIP v1/v2/ng, OSPFv2, BGP
- •Correspondance de routage basée sur des politiques via : protocole, adresse IP, port, nom de domaine, pays
- •Haute disponibilité : actif-veille, secours à chaud
- •Sécurité DNS (DNSSEC) prise en charge
- •Proxy IGMP multidiffusion, Bonjour
- •Partage de fichiers SMB pris en charge (nécessite un stockage externe)
- •Prise en charge LAN à LAN
- •Prise en charge Télétravail à LAN
- •Chiffrement : MPPE, DES, 3DES, AES
- •Limite de bande passante basée sur IP
- •QoS (Qualité de service) TOS, DSCP, 802.1p, adresse IP, type de service, QoS de l’application
- •Priorisation VoIP
- •Exportation et importation de fichiers de configuration
- •Gestion des points d’accès jusqu’à 50 DrayTek VigorAP
- •Gestion des commutateurs jusqu’à 30 DrayTek VigorSwitches
- •Privilèges d’administration à 2 niveaux pris en charge
- •Contrôle d’accès, liste d’accès, protection contre les attaques par force brute
- •SMS d’alerte, e-mail
- •Gestion des points d’accès : jusqu’à 50 points d’accès VigorAP
- •Gestion des commutateurs : jusqu’à 30 commutateurs réseau VigorSwitch
- •Humidité de fonctionnement (sans condensation) : 10 à 90 %
- •Largeur : 443 mm
- •Hauteur : 45 mm
À associer
Ressources
Le Vigor3912S pour votre réseau ?
Nos experts vous confirment le dimensionnement et vous orientent vers le bon revendeur près de chez vous.
Contacter un expert