
Vigor1220be
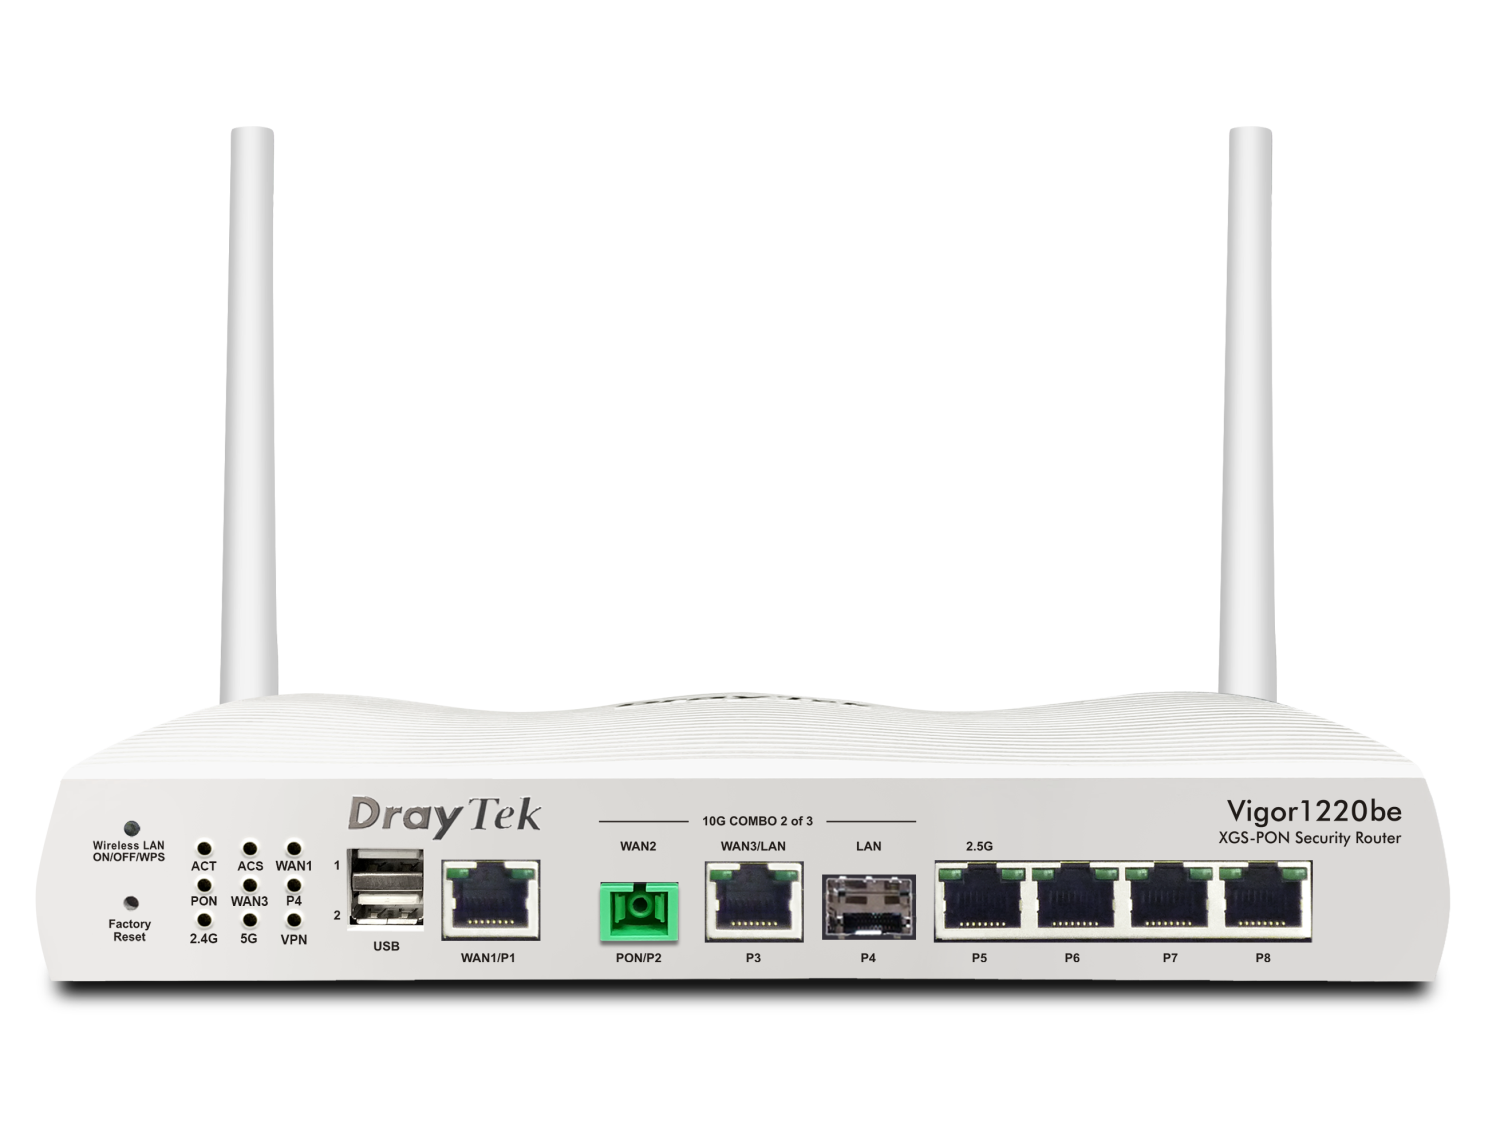
Routeur XGS-PON 10G avec Wi-Fi 7 intégré
Le Vigor1220be ajoute le Wi-Fi 7 (802.11be) au routeur sécurité XGS-PON : 4x4 MU-MIMO, MLO et Zero-Wait DFS jusqu'à 1 376 + 5 764 Mbit/s, plus un WAN sans fil de secours et le Mesh pour fédérer jusqu'à 7 VigorAP. Fibre 10G, VPN, VigorShield et IAM : tout le réseau d'une agence dans un seul boîtier.
Wi-Fi 7
1 376 + 5 764 Mbit/s (MLO)
XGS-PON
WAN fibre 10G intégré
9 260 Mbit/s
Débit NAT maximal
50
Tunnels VPN simultanés
La connectique
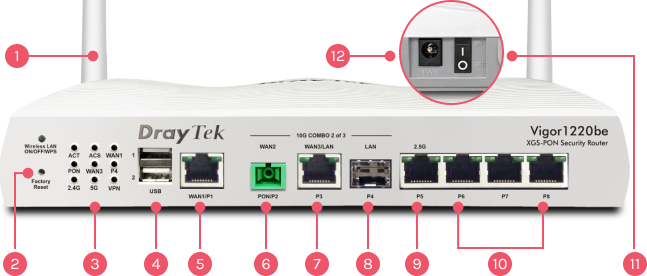
1Antennes Wi-Fi (2 externes + 4 internes) — Wi-Fi 7 et WAN sans fil 2,4/5 GHz
42× USB 2.0 — WAN cellulaire (clé 3G/4G)
5WAN fixe : 1× GbE RJ-45 (WAN1/P1)
6WAN fixe : 1× XGS-PON, SC/APC* (PON/P2)
7Port commutable WAN/LAN : 1× 10GbE RJ-45* (P3)
8LAN fixe : 1× SFP+ 10G* (P4)
9Port commutable LAN/WAN : 1× 2,5GbE RJ-45 (P5)
10LAN fixes : 3× GbE RJ-45 (P6-P8)
* Deux de ces trois interfaces 10G au plus peuvent être actives en même temps, et les ports P2 et P3 ne peuvent pas être WAN tous les deux.
Les fonctions qui font la différence
L’essentiel de ce que cet équipement apporte — pour l’équipe technique comme pour la direction.

Wi-Fi 7 intégré (802.11be)
4x4 MU-MIMO sur 2,4 et 5 GHz, OFDMA amélioré et Multi-Link Operation : jusqu'à 1 376 + 5 764 Mbit/s, avec Zero-Wait DFS pour ne jamais attendre un canal.

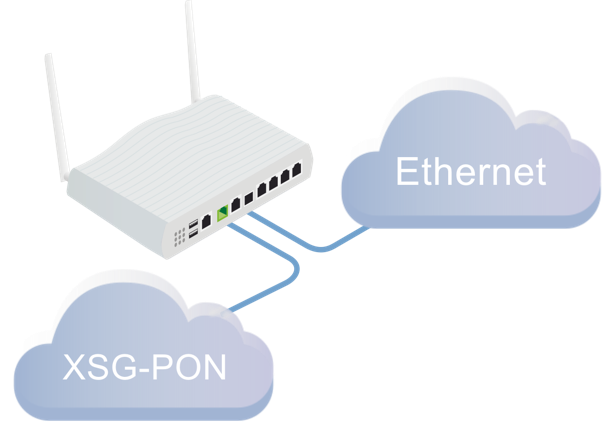
XGS-PON : la fibre 10G en prise directe
Le WAN XGS-PON intégré remplace l'ONT de l'opérateur : jusqu'à 8,1 Gbit/s de débit PON et 9 260 Mbit/s de NAT, la fibre nouvelle génération arrive sans intermédiaire sur votre routeur.

10GbE, SFP+ et 2,5GbE
Port 10GbE commutable WAN/LAN, port fibre SFP+ 10G et port 2,5GbE : le très haut débit de la ligne se distribue sans goulot vers le cœur de réseau, le NAS et les bornes Wi-Fi.

Multi-WAN : la connexion qui résiste
Fibre XGS-PON, Ethernet 10G/2,5G/1G et clés 4G sur USB : équilibrage de charge par IP ou par session et basculement automatique — l'activité continue même si un lien tombe.

50 tunnels VPN
IPsec (IKEv2, EAP), OpenVPN et WireGuard relient en toute sécurité succursales et télétravailleurs — jusqu'à 500 Mbit/s de débit IPsec AES-256.

EasyVPN : l’accès distant en secondes
Pas de clés, pas de fichiers de configuration : l'utilisateur se connecte, c'est tout. Le VPN télétravail enfin simple, pour l'IT comme pour les équipes.

WAN sans fil de secours
Le routeur peut prendre Internet d'un réseau Wi-Fi, d'un hotspot mobile ou d'un partage de connexion : un lien de secours de plus, sans câble ni clé.

Contrôleur d’AP et de switchs
Jusqu'à 20 VigorAP et 10 VigorSwitch se découvrent, se configurent et se surveillent depuis le routeur — tout le site sur un seul écran, VigorACS 3 pour les parcs.
Points forts
Cliquez sur une carte pour le détail.
Gestion de bande passante
Limites de débit et de sessions par IP, lissage de trafic, QoS applicative et priorisation de la VoIP : aucun poste ne peut accaparer la ligne, et la visioconférence garde la voie rapide.
Pare-feu et filtrage de contenu
Filtrage par IP, contenu et trafic, mots-clés d'URL et catégories web, défenses anti-usurpation ARP/IP et profils de filtrage MAC : l'accès web reste sûr et conforme à votre politique.
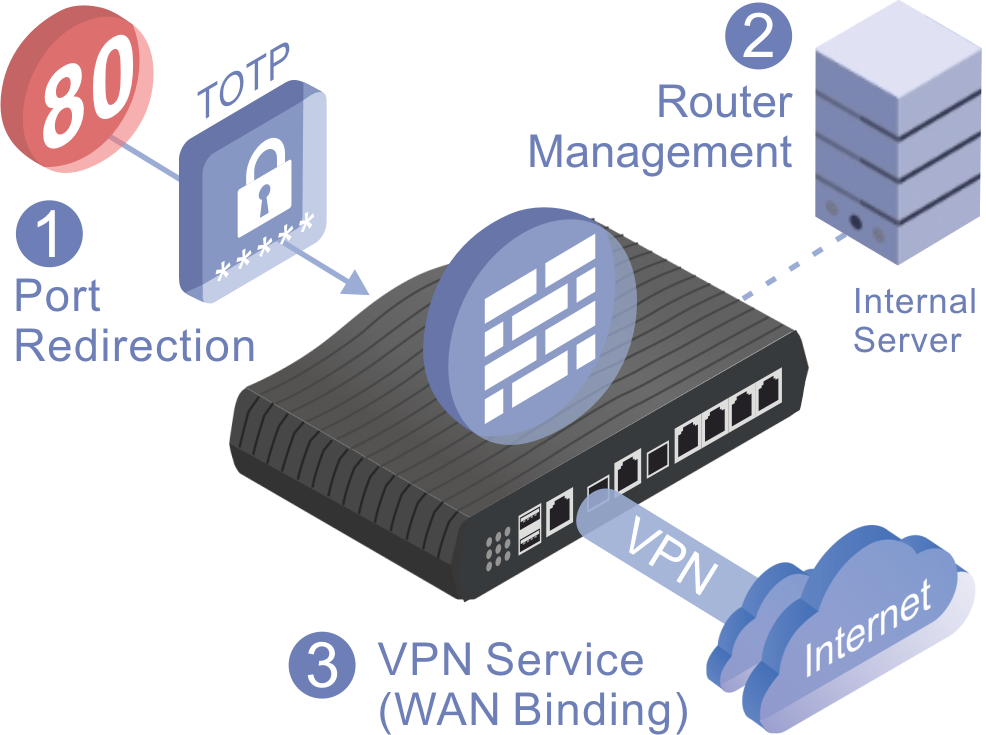
Port Knocking
Une couche de discrétion supplémentaire : les ports sensibles restent invisibles tant que la séquence d'ouverture convenue n'a pas été frappée.
Portail captif invités
Quatre profils de portail web : click-through, connexion sociale, code SMS ou RADIUS — offrez le Wi-Fi à vos visiteurs en gardant la maîtrise (et votre image en page d'accueil).
DrayDDNS inclus
Accédez au routeur par un nom d'hôte fixe gratuit, même sans IP fixe — pratique pour le VPN et l'administration à distance.
Routage avancé
Routes statiques IPv4/IPv6, routage par politique (protocole, IP, port), inter-VLAN, RIP, BGP et OSPF : le Vigor1220 parle le langage des réseaux d'entreprise.
Budget de données WAN
Plafonnez le volume des liens cellulaires au forfait souscrit : le secours 4G ne devient jamais une mauvaise surprise sur la facture.
Déploiement sans intervention
TR-069 et VigorACS 3 (dès le firmware 5.4.0) : provisionnement automatique, surveillance, alarmes et maintenance à distance pour les intégrateurs et MSP.
Mesh Wi-Fi (racine)
Le 1220be fédère jusqu'à 7 VigorAP en Mesh : la couverture s'étend sans tirer de câble, gérée depuis le routeur.
Dans le détail
FTTH 10G sans la box opérateur
Sur une offre fibre XGS-PON, le Vigor1220 remplace l'ONT et la box : l'IP publique arrive directement sur un équipement que vous maîtrisez — pare-feu, VPN et VLAN compris.
Le routeur d’agence complet
VPN vers le siège, IAM pour les accès, portail invités, contrôleur d'AP et de switchs : une agence entière s'équipe autour d'un seul boîtier, administré à distance par VigorACS.
Wi-Fi 7 sans borne supplémentaire
Pour un local de taille moyenne, le 1220be couvre seul le besoin sans fil : Wi-Fi 7 intégré, Mesh pour étendre plus tard, et le WAN sans fil en secours d'Internet.
Load balancing multi-WAN jusqu'à 10G
Toutes les interfaces WAN actives rejoignent le pool d'équilibrage : la bande passante est utilisée au mieux, la connexion ne tombe jamais.
- ✓
Équilibrage de charge
Fibre XGS-PON, Ethernet 10G/2,5G/1G, clés 4G : tous les liens actifs se partagent le trafic, par IP ou par session.
- ✓
Basculement transparent
En cas de panne d'un opérateur, le trafic bascule automatiquement — l'interruption et ses coûts sont réduits au minimum.
- ✓
Routage par politique
Assignez un WAN précis à un service, un poste ou un protocole : la visioconférence sur la fibre, la navigation sur le lien secondaire.
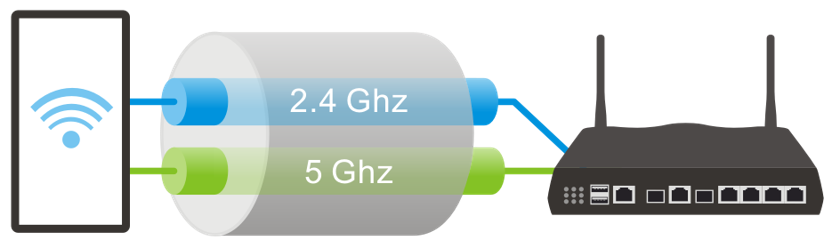
La capacité du Wi-Fi 7 : trois bandes à la fois
Avec le Multi-Link Operation (MLO), un appareil utilise simultanément les bandes 2,4, 5 et 6 GHz — là où le Wi-Fi classique n'en emploie qu'une.
- ✓
Plus vite, plus stable
Débits accrus, latence réduite et connexions plus fiables : la visioconférence et les gros transferts en profitent directement.
- ✓
Zero-Wait DFS
Une antenne dédiée surveille les canaux radar : le routeur change de canal sans jamais faire attendre les utilisateurs.
- ✓
Pensé pour la densité
OFDMA amélioré et 4x4 MU-MIMO : les open spaces et salles de réunion chargées restent fluides.
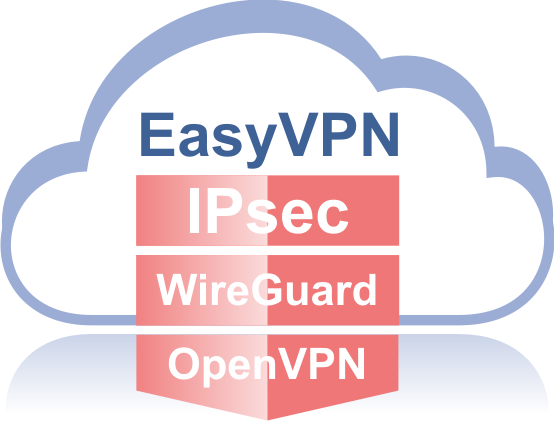
EasyVPN : l'accès sécurisé sans effort
Le VPN traditionnel impose des choix de protocoles et de la configuration manuelle. EasyVPN ramène tout à un simple import de profil.
- ✓
Zéro clé à générer
Pas de clés WireGuard à créer ni d'empreintes à échanger : le routeur s'en charge.
- ✓
Zéro fichier à importer
Pas de configuration OpenVPN à distribuer, pas de certificats à téléverser : l'utilisateur se connecte, c'est tout.
- ✓
Les protocoles qu'il faut
IPsec (IKEv2, EAP), WireGuard et OpenVPN restent disponibles pour les intégrations classiques — EasyVPN simplifie le télétravail.
IAM : prêt pour le Zero Trust (DrayOS 5)
Identités, appareils et sessions : l'accès se décide sur des critères précis, pas sur la confiance implicite du réseau local.
- ✓
Authentification précise des appareils
L'IP et l'adresse MAC uniques de chaque équipement fondent l'identification et l'authentification.
- ✓
Contrôle d'accès par rôles
Les permissions suivent le service, le niveau d'autorité et les responsabilités de chacun.
- ✓
Portail captif intégré à l'IAM
Click-through, compte IAM ou RADIUS externe : l'accueil des visiteurs obéit aux mêmes règles que le reste du réseau.
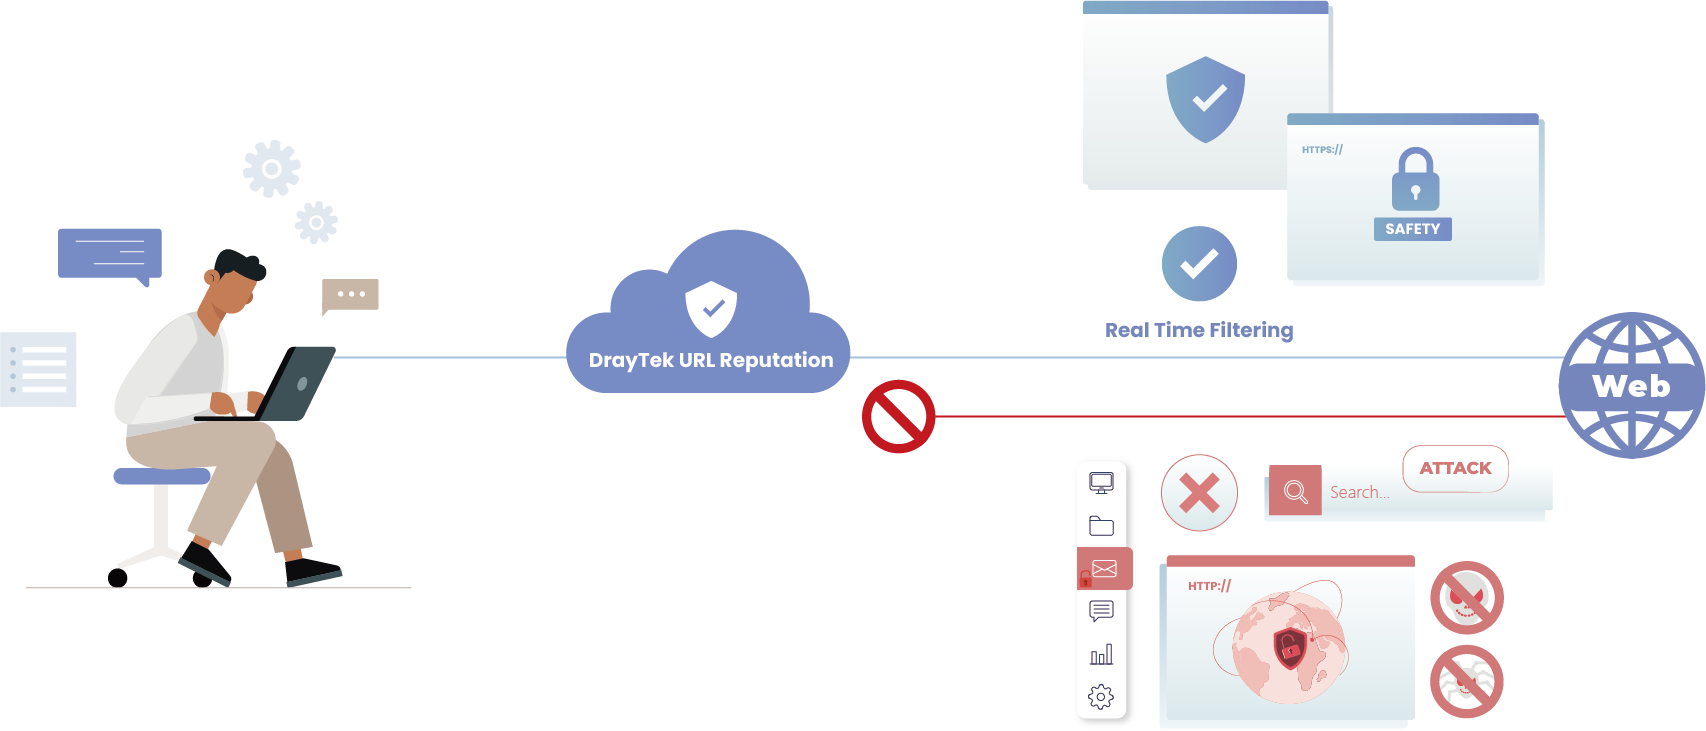
Réputation d'URL et d'adresses IP
Un service de renseignement sur les menaces, dans le cloud, qui protège la navigation de tout le réseau local.
- ✓
82 catégories de sites
Dont 10 dédiées à la sécurité : malware, spyware, adware, hameçonnage… et le contrôle parental pour les structures qui en ont besoin.
- ✓
Les IP malveillantes bloquées
Botnets, nœuds TOR et proxys anonymes, serveurs de commande et contrôle, phishing, DDoS : la communication est coupée avant le dégât.
- ✓
Dynamique, pas statique
Là où les listes de blocage figées échouent, l'intelligence prédictive du cloud suit les menaces en continu.
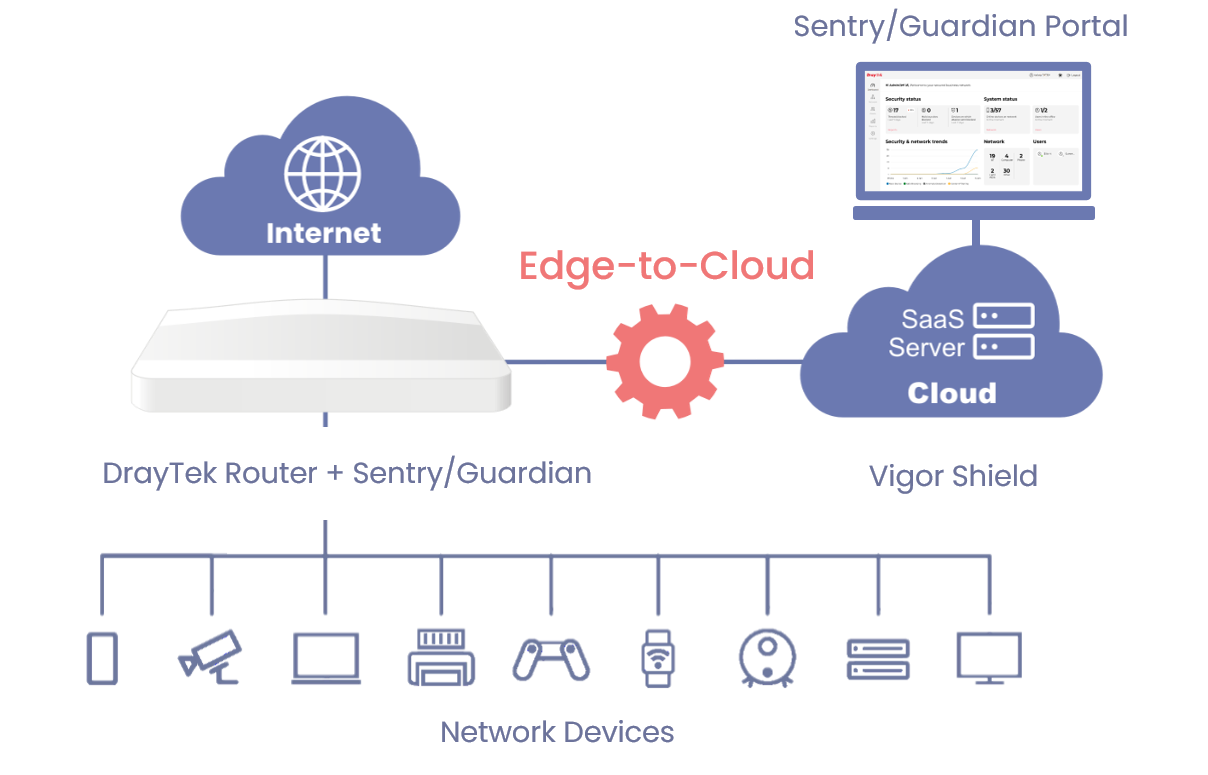
Threat Protection Guardian : le pare-feu assisté par IA
Jusqu'à 200 appareils LAN protégés par une défense multicouche renforcée par le cloud.
- ✓
Protection du routeur
Anti-DoS/DDoS, blocage des scans de ports, défense contre la force brute, réputation d'IP et d'URL.
- ✓
Protection du réseau
Empreinte des appareils, détection d'anomalies et mise en quarantaine automatique des équipements à risque.
- ✓
Sécurité des objets connectés
Hot patching virtuel par DPI, prévention d'exploits et blocage des injections de commandes — même pour les appareils non gérés.
- ✓
Protection web
Safe Browsing, filtrage par catégories et par services, politiques par utilisateur.
Port Knocking : la sécurité furtive
Les services critiques restent invisibles du public : il faut « frapper » la séquence convenue pour qu'ils répondent.
- ✓
Rien d'exposé
Ni l'administration ni le VPN ne sont présentés à l'Internet public : un scan de ports ne voit rien.
- ✓
Une séquence connue de vous seul
L'accès ne s'ouvre qu'après la séquence de frappes prédéfinie — seuls les utilisateurs de confiance trouvent la porte.
- ✓
Une couche de plus
En complément du pare-feu et de l'IAM, la furtivité réduit la surface d'attaque à presque rien.
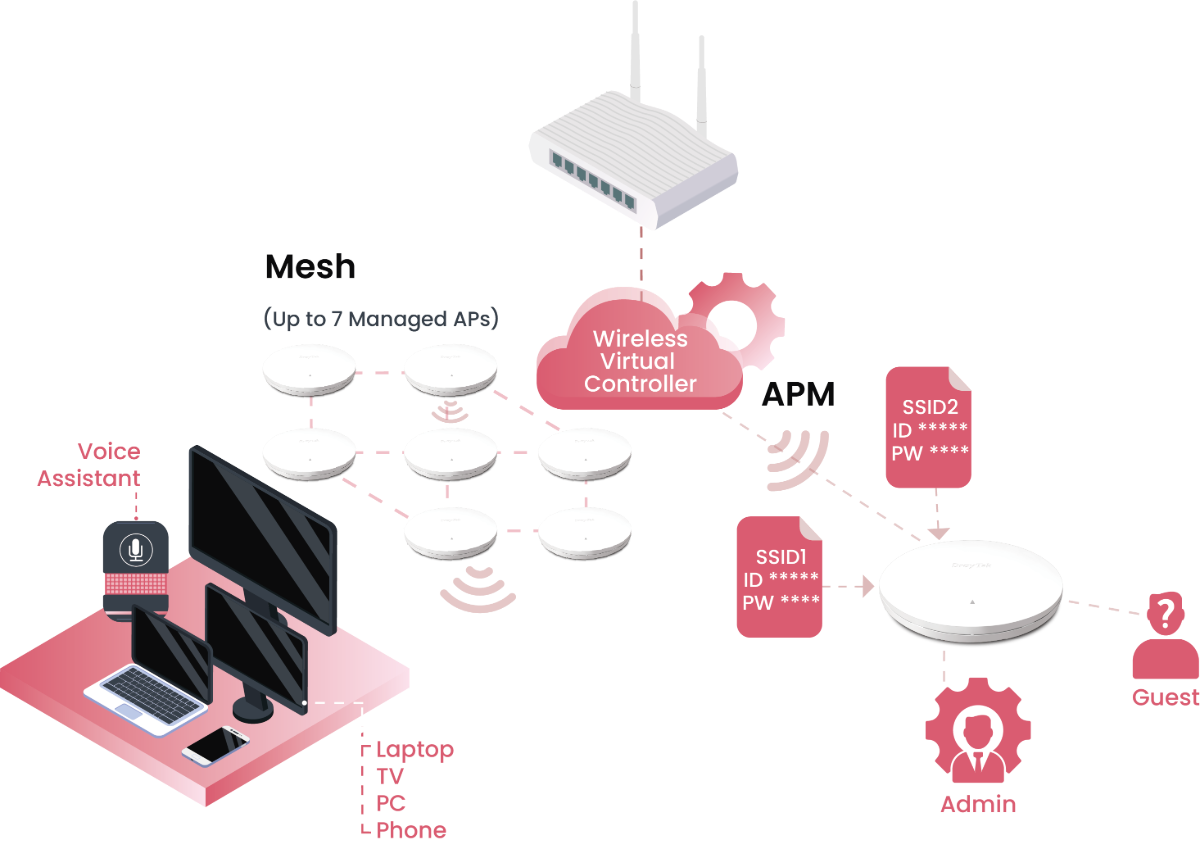
Contrôleur virtuel : le réseau géré depuis l'appareil
Une plateforme de gestion embarquée dans le routeur — centralisée, sans dépendance au cloud, pour la confidentialité du réseau.
- ✓
Mesh auto-réparant
Le routeur devient racine d'un Mesh de 7 points d'accès : routage automatique, auto-réparation, couverture extensible sans câble.
- ✓
Jusqu'à 20 AP et 10 switchs
Au-delà de 8 AP, le mode AP Management prend le relais ; les VigorSwitch se gèrent depuis le même écran (profils de ports, maintenance).
- ✓
Rôles attribués tout seuls
À la mise sous tension, les appareils se découvrent et se répartissent racine et nœuds — le réseau se forme sans intervention.
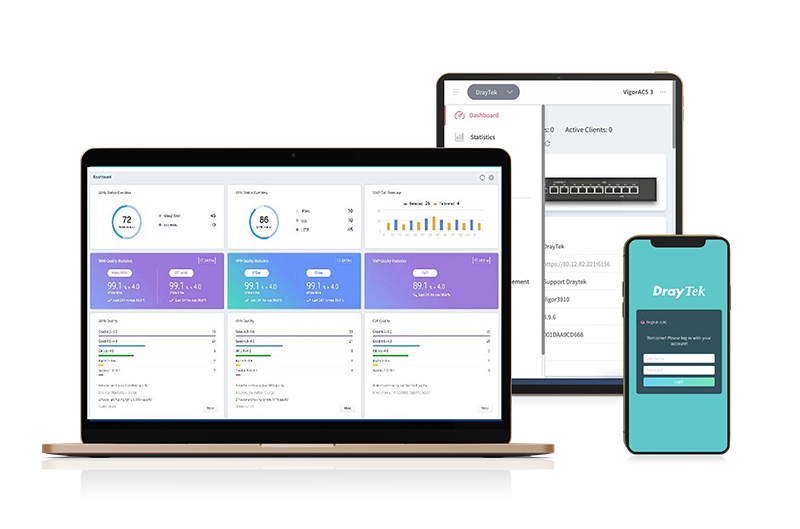
VigorACS
Administration distante centralisée
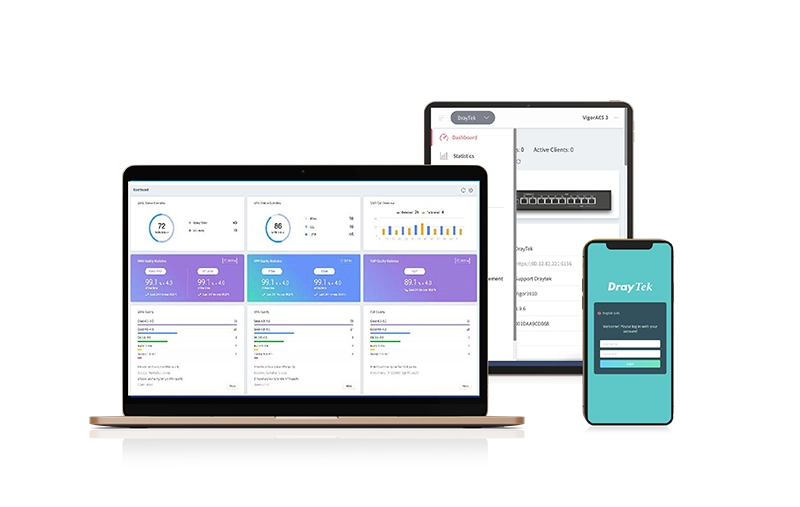
VigorACS 3 est la plateforme de gestion centralisée qui permet aux administrateurs réseau de configurer, surveiller et maintenir à distance l’ensemble de leur infrastructure DrayTek via une interface web unique — la gestion de multiples appareils et sites simplifiée, l’efficacité opérationnelle en plus.
Dans la boîte
- ✓Routeur Vigor1220
- ✓Bloc d’alimentation
- ✓Câble Ethernet
- ✓Guide de démarrage rapide
Bon à savoir
Les débits indiqués sont des maximums issus des tests internes DrayTek, réalisés dans des conditions optimales. Les performances réelles peuvent varier selon les conditions du réseau et les applications activées.
Caractéristiques
Performance+
- •Sessions NAT : 100K
- •Débit PON max. (Mbit/s) : 8100
- •Débit NAT max. (Mbit/s) : 9260
WAN+
- •WAN XGS-PON (SC/APC) : 1
- •WAN Ethernet 1 GbE : 1
- •WAN Ethernet 2,5 GbE : 1
- •WAN Ethernet 10 GbE : 1
- •Ports commutables WAN/LAN
- •Cellulaire (clé USB 3G/4G) : 2
- •WAN sans fil (2,4 + 5 GHz)
Connexion Internet+
- •IPv4 : PPPoE · DHCP · IP statique
- •IPv6 : PPP · DHCPv6 · IPv6 statique · TSPC · 6rd · tunnel statique 6in4
- •Étiquetage multi-VLAN 802.1p/q
- •Basculement (failover)
- •Équilibrage de charge : par IP, par session
- •Détection de connexion : ARP, Ping
- •Budget de données WAN
- •DNS dynamique
- •DrayDDNS (inclus)
LAN+
- •LAN fixes (RJ-45, GbE) : 3
- •LAN fixe (SFP+, 10GbE) : 1
- •Sous-réseaux LAN : 8
- •VLAN : VLAN 802.1q par balises
- •Nombre max. de VLAN : 8
- •Serveur DHCP : Sous-réseaux IP multiples · options DHCP personnalisées · liaison IP-MAC
- •Authentification 802.1x filaire
- •Mise en miroir de port
- •Serveur DNS local
- •Transfert DNS conditionnel
- •Portail captif (profils) : 4
- •Authentification du portail : Click-through · connexion sociale · code SMS · RADIUS · portail externe
Sans fil (Wi-Fi 7)+
- •Radio 2,4 GHz : 802.11be 4x4 MU-MIMO
- •Radio 5 GHz : 802.11be 4x4 MU-MIMO
- •Antennes externes : 2
- •Antennes internes : 4
- •Débit max. 2,4 GHz (Mbit/s) : 1376
- •Débit max. 5 GHz (Mbit/s) : 5764
- •SSID max. (par bande) : 8 (4)
- •Modes de sécurité : OWE · WPA · WPA2/WPA · WPA2 · WPA3/WPA2 · WPA3
- •Wi-Fi 7 (802.11be)
- •Multi-Link Operation (MLO)
- •Zero-Wait DFS
- •OFDMA
- •Itinérance : Roaming assisté · pré-authentification · 802.11r · 802.11k
- •WPS : Bouton WPS, code PIN
- •AirTime Fairness
- •Band Steering
- •WMM
- •Mesh (5 GHz) : Racine (Root)
Autres ports+
- •Ports USB : 2
- •Type USB : 2.0
- •Applications USB : Gestion des utilisateurs · partage FTP · état de l’appareil · serveur d’impression · sonde de température · WAN USB
- •Partage de fichiers SMB (stockage externe requis)
Routage et réseau+
- •Routage : Routes statiques IPv4/IPv6 · routage par politique · inter-VLAN · RIP v1/v2 · BGP · OSPF (v2/v3)
- •Routage par politique : protocole · adresse IP · port
- •Sécurité DNS (DNSSEC)
- •IGMP : IGMP v2/v3 · proxy IGMP · snooping & fast leave
- •Serveur RADIUS local
Gestion de bande passante+
- •Lissage de trafic
- •Limite de bande passante par IP
- •Limite de sessions par IP
- •Qualité de service (QoS) : adresse IP · port · application
- •QoS applicative
- •Politique par défaut
- •Priorisation de la VoIP
NAT+
- •Redirection de ports
- •Hôte DMZ
- •Déclenchement de ports
- •ALG (passerelle applicative) : SIP, RTSP
- •UPnP
Administration+
- •Services locaux : HTTP · HTTPS · Telnet · SSH v2 · FTP · TR-069
- •Sauvegarde / restauration de configuration
- •Mise à jour du firmware : Interface web, TFTP, TR-069
- •Privilèges par rôle
- •Contrôle d'accès : Liste d’accès, protection anti force brute
- •Alertes : SMS, e-mail
- •SNMP : v1, v2c, v3
- •Syslog
- •Contrôleur d'AP virtuel (équipements max.) : 20
- •Mesh (AP gérables) : 7
- •Contrôleur de commutateurs virtuel : 10
- •Gestion VigorACS (depuis firmware) : V5.4.0
Sécurité+
- •Réputation d'URL et d'IP
- •Threat Protection
- •Filtres du pare-feu : IP, contenu, trafic
- •Port Knocking
- •Défenses intégrées : anti-usurpation ARP et IP
- •Profils de filtrage MAC
- •Sécurité des adresses IPv6
IAM+
- •Utilisateurs et groupes
- •Politiques d'accès
- •Politiques de groupe
- •Accès conditionnel
- •Ressources
- •État des comptes
- •Sauvegarde et restauration
VPN+
- •VPN site à site
- •VPN télétravailleur
- •EasyVPN
- •Protocoles : IPsec (IKEv1/IKEv2, IKEv2-EAP, XAuth) · OpenVPN · WireGuard
- •Tunnels VPN max. : 50
- •Débit VPN IPsec, AES-256 (Mbit/s) : 500
- •Débit VPN WireGuard (Mbit/s) : 66
- •Authentification des utilisateurs : Local · RADIUS · TACACS+ · TOTP
- •Authentification IKE : Clé pré-partagée, X.509
- •Chiffrement : DES, 3DES, AES
- •VPN Matcher
- •NAT-Traversal (NAT-T)
- •Sauvegarde et restauration
Caractéristiques physiques+
- •Alimentation : DC 12V @ 2,8 A
- •Consommation max. (watts) : 33,6
- •Dimensions, L x P x H (mm) : 241 x 210 x 44
- •Température de fonctionnement : 0 à 45 °C
- •Température de stockage : −25 à 70 °C
- •Humidité de fonctionnement (sans condensation) : 10 à 90 %
À associer
Ressources
Le Vigor1220be pour votre réseau ?
Nos experts vous confirment le dimensionnement et vous orientent vers le bon revendeur près de chez vous.
Contacter un expert