Produits › Routeurs › Série Vigor2927
Vigor2927
Routeur pare-feu VPN double WAN Gigabit
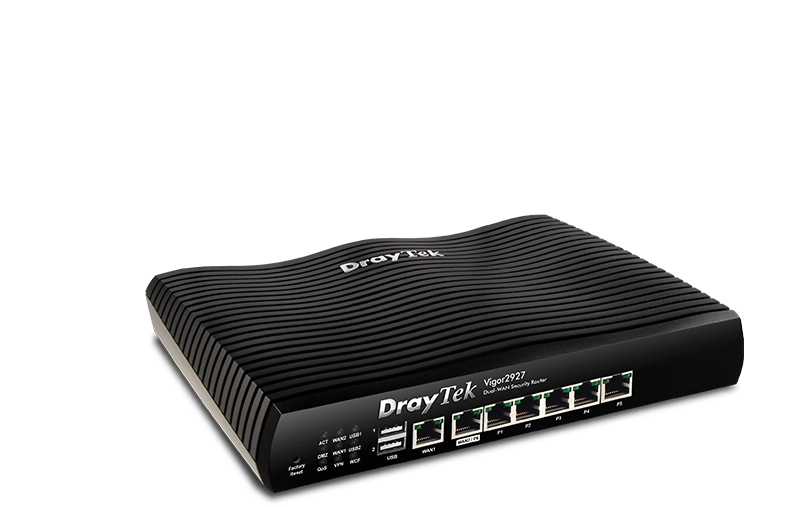
Le Vigor2927 est le modèle filaire de la série : deux WAN Ethernet Gigabit en équilibrage de charge ou en bascule, complétés par deux ports USB pour clés 4G/5G. L'activité ne dépend plus d'un seul opérateur, sans abonnement obligatoire.
4 WAN
2× GbE + 2× USB
50 VPN
IPsec jusqu'à 800 Mbit/s
60 k
Sessions — ~50 postes
5 LAN
Gigabit, VLAN
Les fonctions qui font la différence
L’essentiel de ce que cet équipement apporte — pour l’équipe technique comme pour la direction.

Équilibrage de charge
Maximisez débit et fiabilité en utilisant plusieurs connexions Internet simultanément.

VPN
Construisez un tunnel sécurisé et privé entre le LAN, les bureaux distants et les télétravailleurs, à travers Internet.

SSL VPN
Le VPN qui traverse les pare-feu : un accès distant sécurisé depuis n'importe quel environnement réseau.

VPN Matcher
Les routeurs derrière NAT se trouvent et établissent un VPN LAN-à-LAN — sans adresse IP publique.

Pare-feu & filtrage de contenu
Filtrez les pages web par mot-clé d'URL ou par catégorie : les contenus dangereux ou inappropriés restent dehors.

Pensé pour la VoIP
Redirection de ports et réservation de bande passante automatiques pour le trafic voix : la téléphonie s'installe sans effort.

Gestion de bande passante
Aucun appareil ne monopolise la ligne : limites de débit, limites de sessions et QoS.

Portail captif
Valorisez votre marque et communiquez avec vos visiteurs en offrant un WLAN digne de l'hôtellerie.

DrayDDNS
Le service DDNS gratuit pour joindre votre routeur par un nom d'hôte fixe de votre choix.

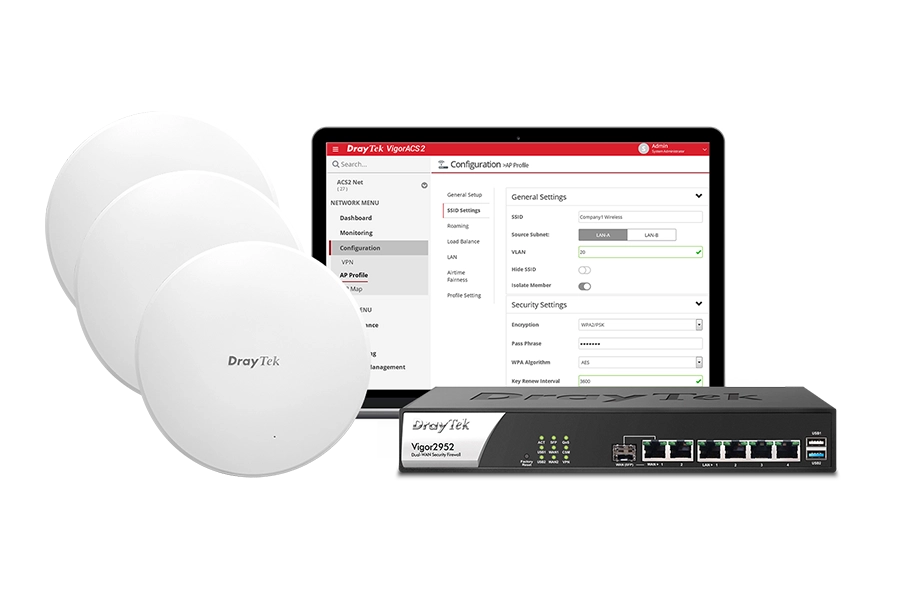
Gestion centralisée des AP
Le routeur devient contrôleur sans fil : il maintient et surveille les VigorAP du site.

Gestion centralisée des switchs
Configurez les VLAN depuis le routeur et visualisez la hiérarchie des commutateurs.
Points forts
Cliquez sur une carte pour le détail.
Multi-WAN Loadbalance
Plusieurs accès Internet travaillent ensemble : débit cumulé au quotidien, bascule automatique en cas de coupure.
En savoir plus (nouvel onglet) »VPN
Un tunnel sécurisé et privé entre le LAN, les bureaux distants et les télétravailleurs, à travers Internet.
En savoir plus (nouvel onglet) »Hotspot portail captif
Partagez votre connexion avec une authentification Wi-Fi digne de l'hôtellerie : page d'accueil, quotas, journalisation.
En savoir plus (nouvel onglet) »Dans le détail
Le siège de PME
Cinquante postes, deux opérateurs, des agences en VPN : la série 2927 est l'épine dorsale classique du réseau de PME.
Derrière un bridge fibre ou DSL
Associé à un Vigor130/167 en bridge, il garde tout le contrôle (PPPoE, VLAN, pare-feu) sur n'importe quelle ligne.
Besoin de cellulaire intégré ?
La série 2927L ajoute le modem 4G double SIM ; la 2927Lax-5G passe à la 5G.
Accélération matérielle
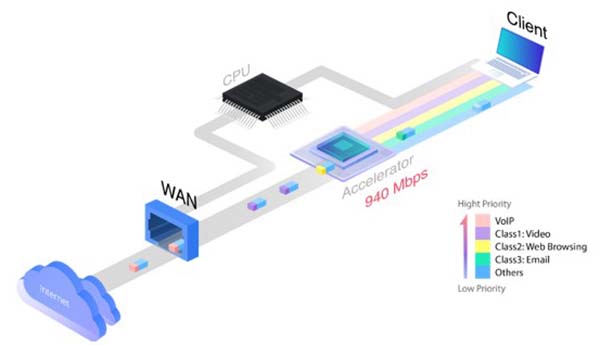
Sans sacrifier le contrôle du trafic — QoS, limites de bande passante, budget WAN, supervision des flux — l'accélérateur matériel démultiplie les performances.
- ✓
NAT et routage matériels
Les connexions accélérées sont traitées par une puce dédiée : le processeur reste disponible pour la sécurité et les services.
- ✓
Deux WAN à pleine vitesse
Le débit se cumule sur les deux accès simultanément, la qualité de service reste garantie.
- ✓
Pensé pour la fibre
Le routeur suit le débit de l'offre, pare-feu et filtrage actifs.
Solution de gestion tout-en-un
Du Mesh autonome à la supervision multi-sites : la gestion suit la taille de l'installation — en local depuis le routeur, ou centralisée avec VigorACS 3.
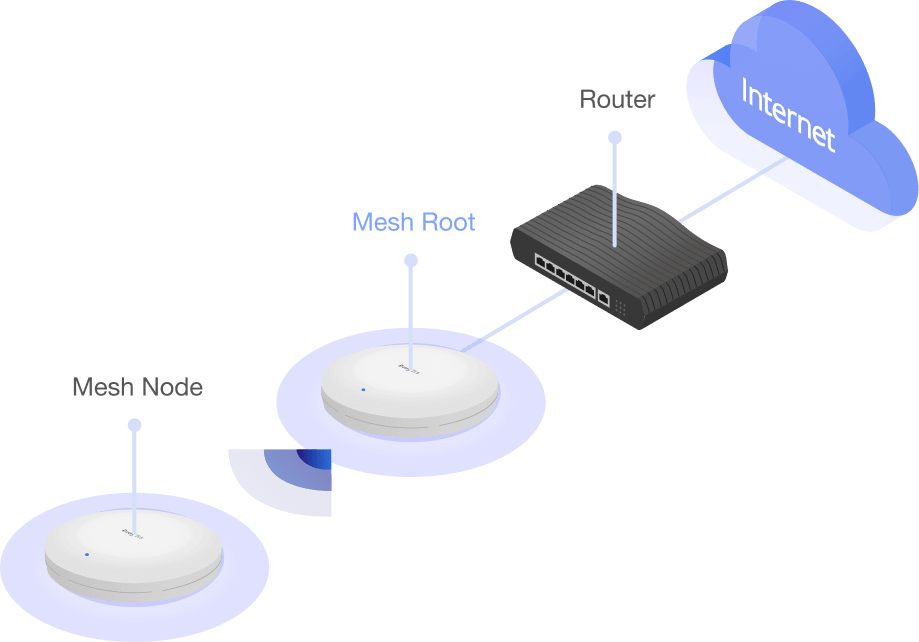
Mesh (modèles ac/ax)
- ✓Découverte et provisionnement automatiques
- ✓Surveillance et vue centralisée
- ✓Le sans-fil s'étend avec d'autres VigorAP
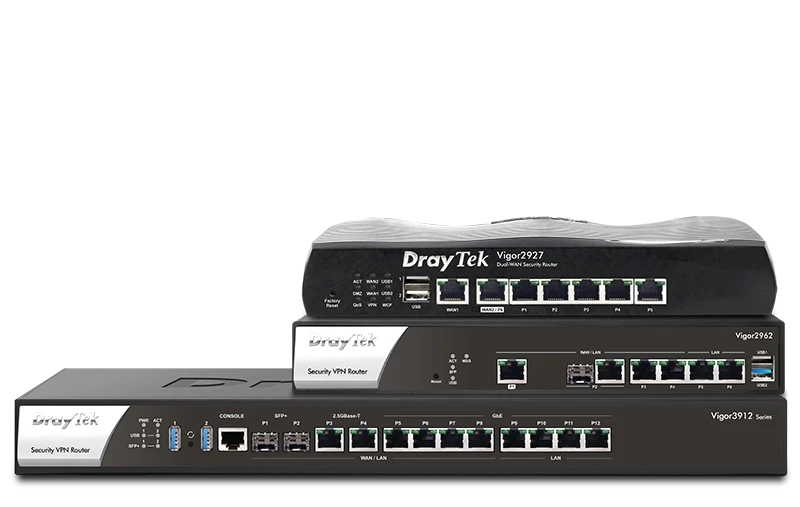
APM & SWM par le routeur
- ✓VigorAP : vue centralisée, alarmes, redémarrage à distance, équilibrage des clients
- ✓VigorSwitch : VLAN rapides, redémarrage PoE à distance, vue hiérarchisée
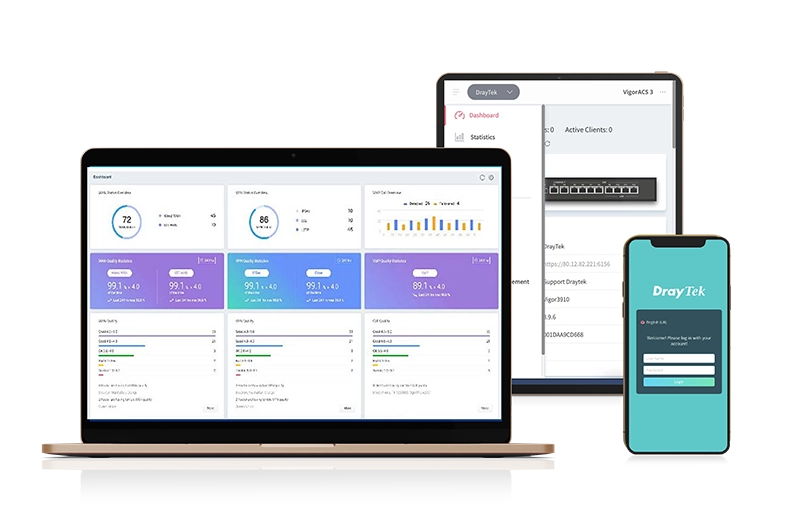
VigorACS 3
- ✓Déploiement et provisionnement zéro-touch
- ✓Auto VPN, SLA et qualité des liens
- ✓Visibilité applicative et SD-WAN
- ✓Portail hotspot personnalisé, statistiques clients
VigorACS
Administration distante centralisée
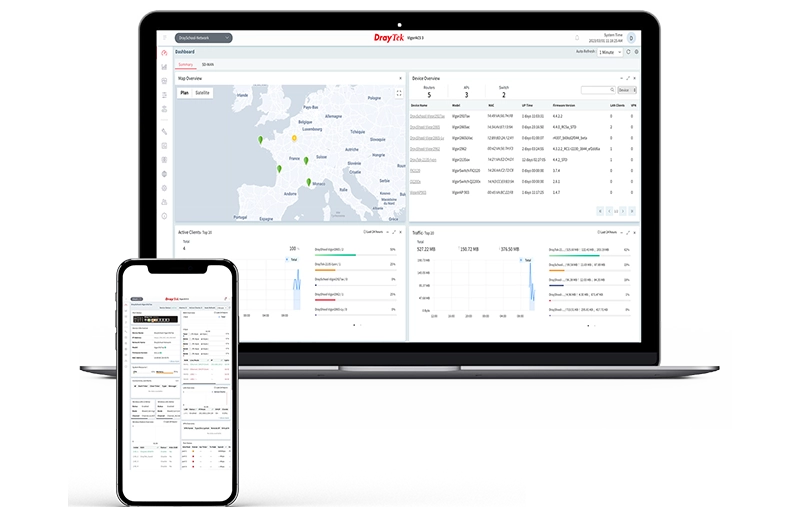
VigorACS 3 est la plateforme de gestion centralisée qui permet aux administrateurs réseau de configurer, surveiller et maintenir à distance l’ensemble de leur infrastructure DrayTek via une interface web unique — la gestion de multiples appareils et sites simplifiée, l’efficacité opérationnelle en plus.
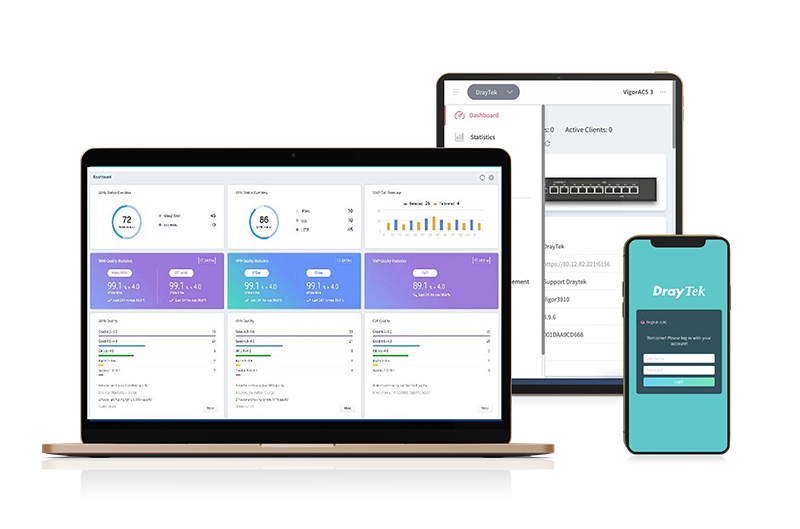
Caractéristiques
Interface WAN+
- •WAN Ethernet : 2
- •WAN DSL : —
- •Emplacement SIM : —
- •USB pour modem 4G/3G : Oui
- •WAN WiFi : —
Connectivité+
- •Ports LAN : 5
- •Ports USB : selon le modèle : 2 / 1
- •Type de connexion WAN : RJ45/USB
- •Wi-Fi : —
- •Catégorie cellulaire LTE : —
- •Catégorie cellulaire 5G : —
- •Type de 5G : —
Réseau local sans fil / (WLAN)+
- •Bande Wi-Fi : —
- •Standard Wi-Fi : —
- •Norme Wi-Fi : selon le modèle : – / 802.11ac / 802.11ax
- •Débits : —
Performance+
- •Session NAT : 60 000
- •Max NAT Simple WAN (Mbps) : 940
- •Max NAT Double WAN (Mbps) : 940
LAN+
- •Réseau local fixe (RJ-45, GbE) : 5x 10/100/1000Mbps
- •Sous-réseau LAN : 8
- •Port DMZ : 1
- •VLAN : VLAN 802.1q basé sur une balise / VLAN basé sur le port
- •Max. Nombre de VLAN : 16
Routage+
- •Routage : Route statique IPv4 / Route statique IPv6 / Route de la politique / Route Inter-VLAN / RIP v1/v2 / BGP /
- •Routage basé sur les politiques : Protocole / Adresse IP / Port / Domaine / pays
- •Haute disponibilité : Oui
- •Sécurité DNS (DNSSEC) : Oui
- •IGMP : IGMP v2/v3 / Proxy IGMP / IGMP Snooping & Fast Leave
- •Serveur RADIUS local : Oui
VPN+
- •LAN à LAN : Oui
- •Télétravailleur à LAN : Oui
- •Protocoles : PPTP / L2TP. / IPsec / L2TP sur IPsec / SSL / GRE / IKEv2 / IKEv2-EAP / IPsec-XAuth / VPN ouvert / WireGuard
- •Max. Tunnels VPN : 50
- •Max. Tunnels VPN OpenVPN + SSL : 25
- •Débit VPN IPsec (AES 256 bits) (unidirectionnel) (Mbps) : 250
- •Débit VPN IPsec : 800
- •Débit VPN SSL : 120
- •Débit VPN WireGuard (unidirectionnel) (Mbps) : 80
- •Authentification de l’utilisateur : Local / RAYON / LDAP / TACACS + / MOTP
- •Authentification IKE : Clé pré-partage, X.509
- •Authentification IPsec : SHA-1, SHA-256
- •Chiffrement : MPPE / DES / 3DES / AES
- •Trunk VPN (rédondance) : Équilibrage de charge, basculement
- •NAT-Traversal (NAT-T) : Oui
- •VPN Matcher : Oui
Pare-feu et filtrage de contenu+
- •NAT : Redirection de port / Ports ouverts / Déclenchement du port / Frapper au port / Hôte DMZ / UPnP
- •ALG : SIP, RTSP, FTP, H.323
- •Pass-Through VPN : PPTP, L2TP, IPsec
- •Politique de pare-feu basée sur IP : Oui
- •Filtrage du contenu : Application / URL Mot-clé / Mot-clé DNS / Fonctionnalités Web / Catégorie Web*(*abonnement requis)
- •Défense d’attaque DoS : Oui
- •Défense contre l’usurpation d’ausure d’ausure : Oui
À associer
Ressources
Le Vigor2927 pour votre réseau ?
Nos experts vous confirment le dimensionnement et vous orientent vers le bon revendeur près de chez vous.
Contacter un expert