
Accès fondé sur l'identité : authentifiez des personnes, pas des réseaux
Avec EasyVPN, l'accès au réseau repose sur l'identité de l'utilisateur : identifiant, mot de passe et authentification multifacteur — plus de certificats ni de fichiers de configuration à distribuer.
Le VPN traditionnel relie des réseaux : il repose sur des protocoles, des clés pré-partagées et des certificats que l'on distribue poste par poste. EasyVPN déplace le centre de gravité : c'est l'utilisateur que l'on authentifie, et ses droits qui déterminent l'accès.
Concrètement, chaque collaborateur dispose d'un compte sur le routeur. Il se connecte avec son identifiant et son mot de passe — renforcés par l'authentification multifacteur (MFA) — et le système se charge du reste : choix du protocole, établissement du tunnel, continuité de la session.
L'essentiel
MFA en renfort
L'authentification multifacteur s'ajoute au mot de passe : un identifiant volé ne suffit pas pour entrer.
Rien à distribuer
Plus de certificats, de clés ni de fichiers de configuration à transmettre et à renouveler poste par poste.
Gestion par comptes
Arrivée, départ, changement de rôle : on crée, modifie ou révoque un compte — l'accès suit immédiatement.
Politiques d'accès respectées
L'accès s'aligne sur les règles du pare-feu et les politiques de sécurité du routeur.
Trois champs suffisent
Adresse du serveur, identifiant, mot de passe : l'utilisateur n'a rien d'autre à connaître.
Dépannage centralisé
Les connexions se supervisent par utilisateur, en un point unique, quel que soit le protocole porteur.
Dans le détail
L'identité au centre de l'accès
EasyVPN authentifie l'utilisateur, détermine ses droits, puis établit le tunnel avec le protocole optimal. L'administrateur raisonne en comptes et en politiques d'accès — plus en protocoles et en certificats.
Tout savoir sur EasyVPN »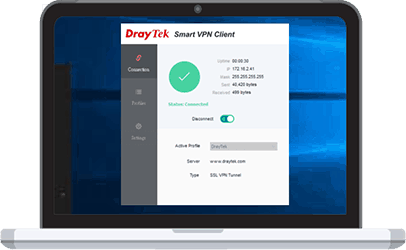
La connexion en trois champs
Dans Smart VPN Client (Windows, macOS, iOS, Android) ou Easy VPN Client (Linux), l'utilisateur saisit l'adresse du serveur, son identifiant et son mot de passe. Aucun protocole à choisir, aucun fichier à importer : la MFA peut être exigée à la connexion.
Découvrir Smart VPN Client »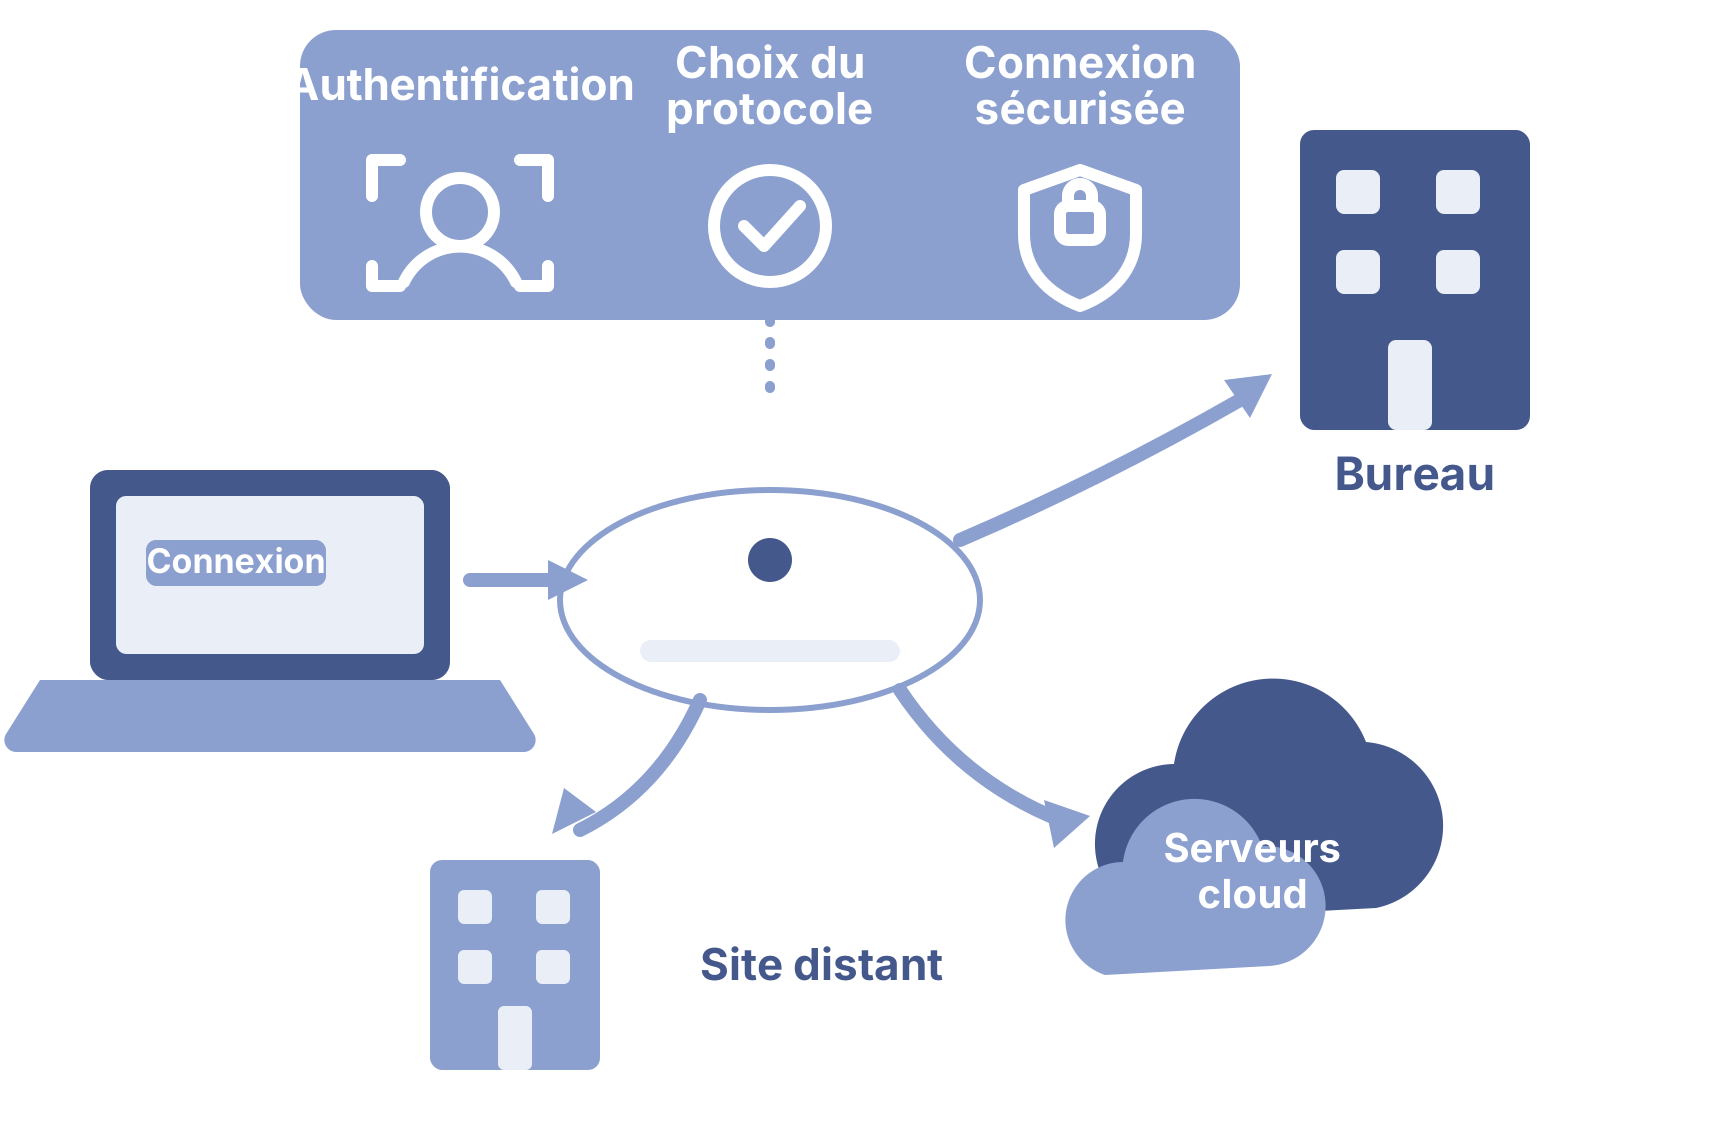
Des accès alignés sur vos politiques de sécurité
Chaque session respecte les règles du pare-feu et les politiques du routeur : l'accès réseau par identité reste cohérent avec la sécurité en place, site par site et utilisateur par utilisateur.
Pour aller plus loin
Les articles de notre base de connaissances sur ce sujet :
Prêt à moderniser votre réseau ?
Nos experts analysent votre besoin et vous proposent la solution adaptée, avec le bon revendeur près de chez vous.
Contacter un expertÀ lire ensuite
- »Hotspot Captif DrayTek - Autoriser l'accès à Internet
- »Réseau privé 5G cellulaire : Définition, avantages et solutions avec DrayTek
- »5G privée de drayTek, la solution réseau haut débit pour les entreprises
- »AdGuard intégré dans le Vigor3912S : Navigation Sécurisée et Sans Publicités
- »Avantages d'utiliser Docker sur un routeur DrayTek
- »DrayDDNS : Accès distant simplifié avec Domaine Dynamique pour routeurs DrayTek