
DrayTek EasyVPN : l'accès VPN à distance en quelques clics
Une seule connexion, un accès sécurisé partout : EasyVPN remplace la configuration par protocole par un accès fondé sur l'identité. L'utilisateur se connecte avec ses identifiants — le système gère le protocole, l'optimisation et la continuité.
EasyVPN redéfinit l'accès VPN : on passe d'une configuration par protocole à une connectivité fondée sur l'identité. Disponible sur les plateformes DrayTek compatibles, EasyVPN masque la complexité des technologies VPN — IPsec, WireGuard et OpenVPN — derrière une expérience de connexion unifiée.
Fini les étapes techniques : plus de clés WireGuard à générer ni de profils OpenVPN à importer. L'utilisateur saisit l'adresse du serveur, son identifiant et son mot de passe (avec MFA en option) — le système choisit le protocole optimal, établit le tunnel et le maintient.
En cas d'aléa réseau, EasyVPN bascule automatiquement vers un protocole disponible : l'expérience reste stable et transparente, sans intervention de l'utilisateur ni du support.
Pourquoi ça change tout
Accès fondé sur l'identité
On authentifie des utilisateurs, pas seulement des réseaux — avec MFA en renfort.
Découvrir »
Abstraction des protocoles
Plus besoin de choisir ni de comprendre les protocoles VPN : la connexion optimale est déterminée automatiquement.
Découvrir »
Fonction intégrée au routeur
Contrôle centralisé, performances optimisées et gestion des accès à l'échelle, sans équipement supplémentaire.
Découvrir »
Connectivité fiable
La connexion s'adapte aux conditions du réseau et reste stable et continue.
Découvrir »L'essentiel
Accès fondé sur l'identité
On authentifie des utilisateurs, pas seulement des réseaux : identifiant et mot de passe, avec authentification multifacteur (MFA) en renfort.
Zéro configuration côté utilisateur
Plus de clés WireGuard à générer ni de profils OpenVPN à importer : l'utilisateur se connecte, EasyVPN s'occupe du reste.
Bascule automatique de protocole
Le système détermine la meilleure connexion et change de protocole en cas d'échec : l'expérience reste stable et transparente.
Toutes les plateformes
Les clients EasyVPN et Smart VPN existent sur Windows, macOS, iOS, Android et Linux : chaque collaborateur est couvert.
L'administrateur garde la main
Priorité des protocoles (WireGuard, IPsec, OpenVPN), ports d'accès flexibles, optimisation des paquets (VPN MSS) : la simplicité n'enlève aucun contrôle.
Dépannage centralisé
Plus de diagnostic spécifique à chaque protocole : la connexion se gère et se supervise en un point unique.
Les produits compatibles EasyVPN
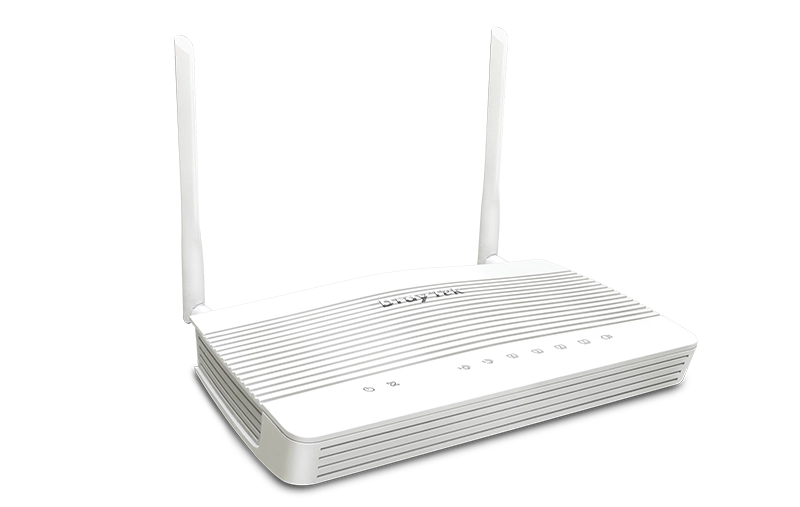
01Vigor2136
Le routeur DrayOS 5 des TPE et agences — EasyVPN dès le firmware 5.3.1.
Découvrir la gamme »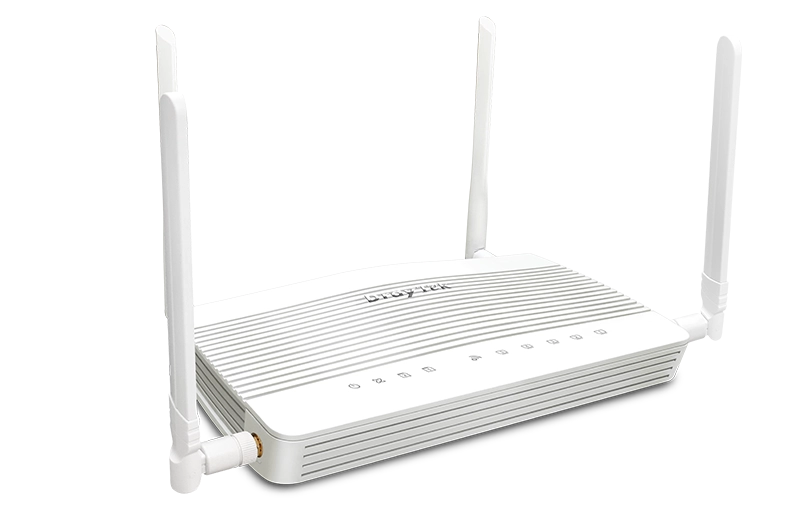
02Vigor C410
Routeur cellulaire 4G/5G compact — firmware 5.3.1.
Découvrir la gamme »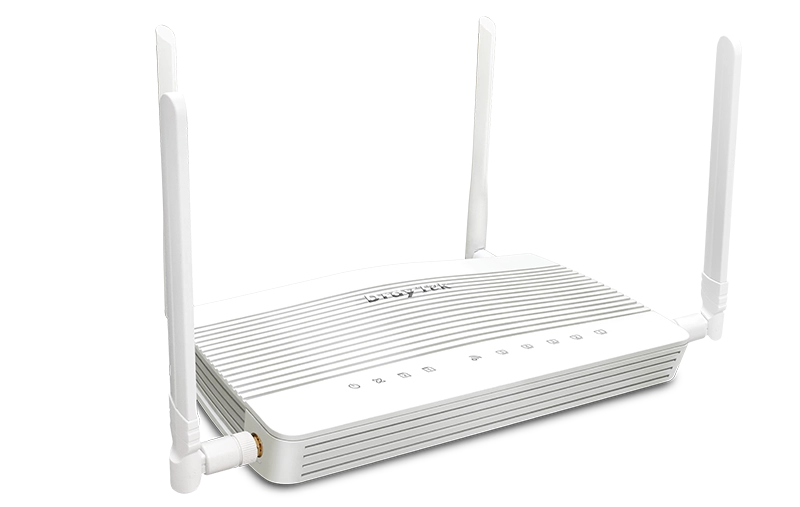
03Vigor C510
Routeur cellulaire avec failover SIM — firmware 5.3.1.
Découvrir la gamme »
04Vigor2767
Routeur xDSL/fibre pour petites structures — firmware 5.3.6.1.
Découvrir la gamme »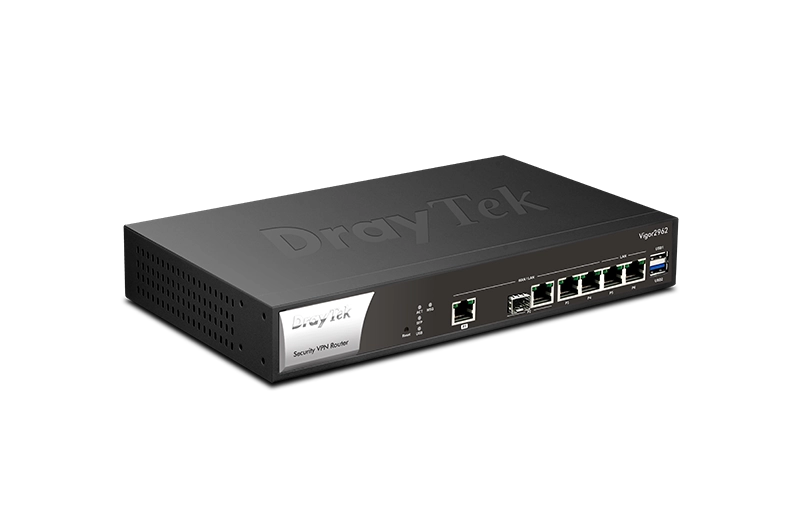
05Vigor2962
Routeur VPN 2,5G pour PME — firmware 4.4.5.
Découvrir la gamme »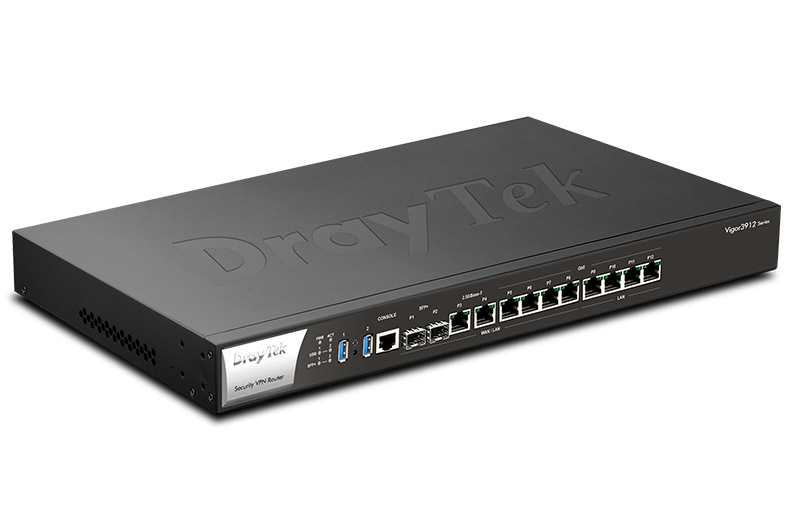
06Vigor3912
Le haut de gamme multi-WAN 10G — firmware 4.4.5.
Découvrir la gamme »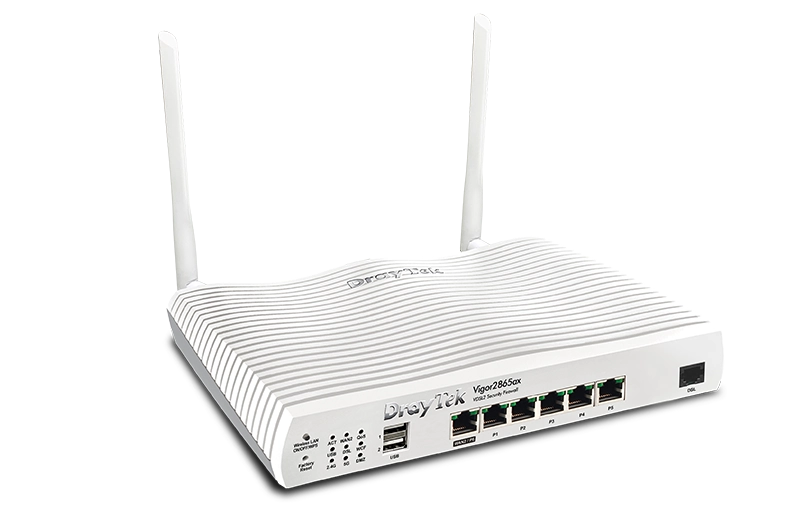
07Vigor2865 série
Le routeur xDSL/Ethernet des PME, décliné en versions LTE et 5G.
Découvrir la gamme »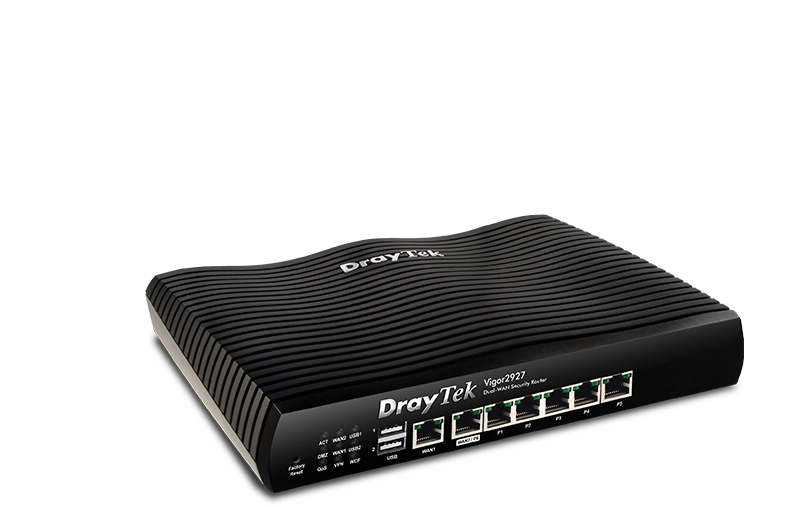
08Vigor2927 série
Double WAN Gigabit, versions LTE et 5G disponibles.
Découvrir la gamme »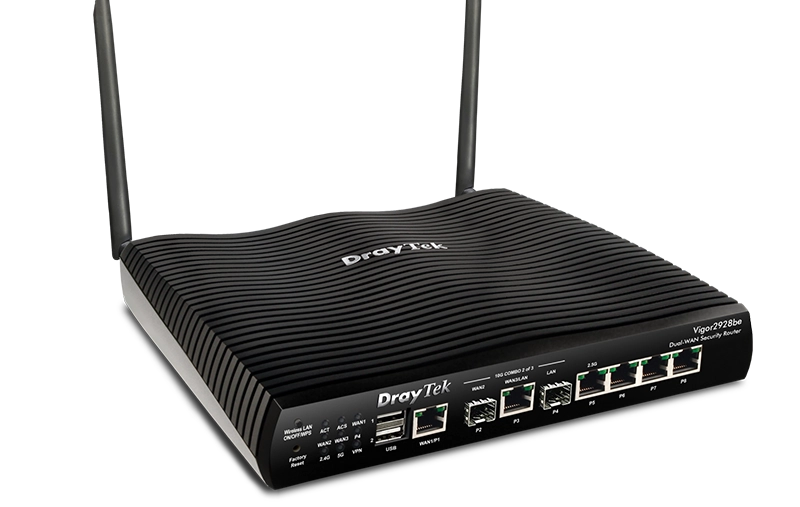
09Vigor2928 série
WAN 10G et Wi-Fi 7, déclinaisons 4G/5G — la nouvelle référence.
Découvrir la gamme »Cas concrets d'utilisation
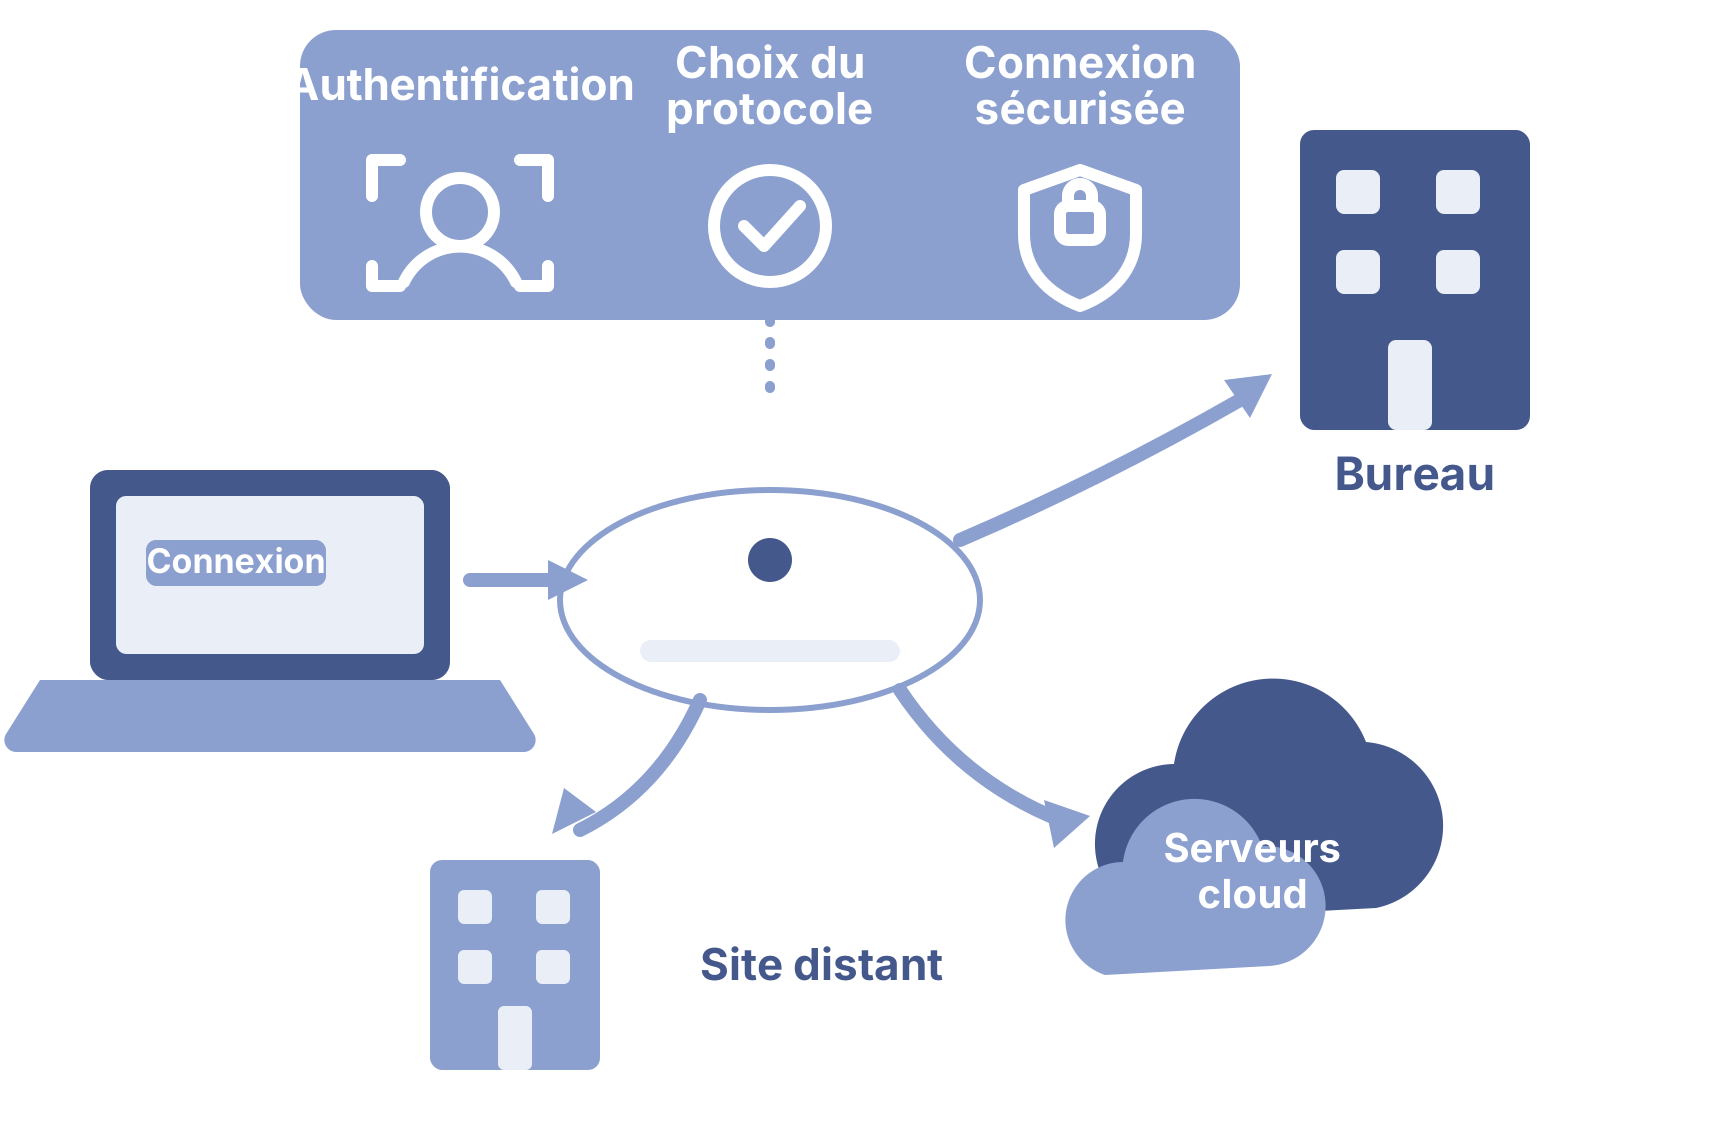
EasyVPN en un coup d'œil
Le routeur Vigor publie l'accès, le client EasyVPN le découvre et négocie automatiquement le meilleur protocole disponible : l'utilisateur n'a plus qu'à se connecter avec ses identifiants.
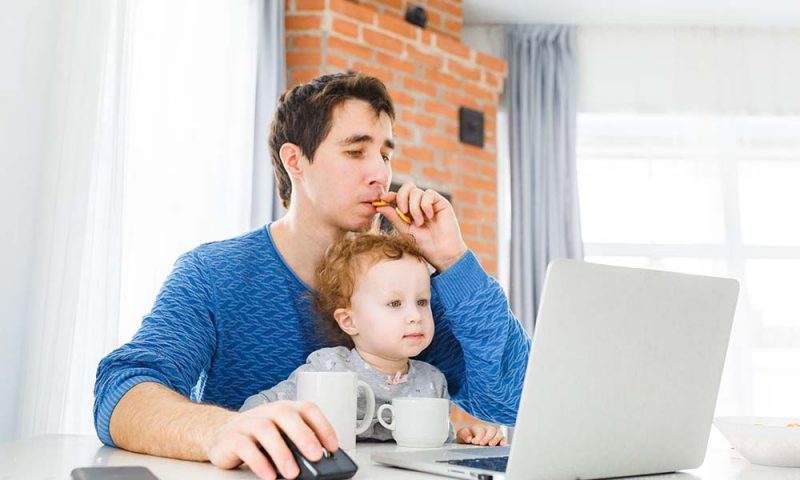
Télétravailleurs : le bureau complet depuis la maison
Un employé à domicile doit accéder au serveur de fichiers, au CRM interne et aux imprimantes comme s'il était au bureau. EasyVPN établit une connexion automatique et sécurisée au réseau de l'entreprise : accès transparent aux ressources internes (ERP, fichiers, imprimantes réseau) et sécurité renforcée sans configuration complexe. Le poste distant devient une extension directe du réseau d'entreprise.
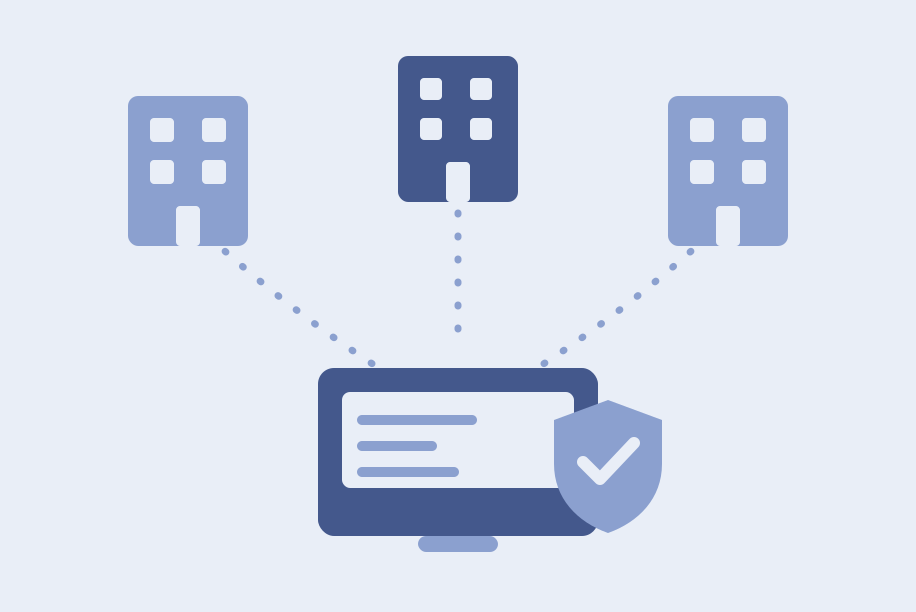
Administrateurs IT : gestion multi-sites sécurisée
Un administrateur gère siège, agences et clients MSP ; les accès admin site-à-site sont complexes à maintenir et exposés aux erreurs. EasyVPN centralise et simplifie : administration distante des routeurs et pare-feux, accès sécurisé aux interfaces de gestion multi-sites, maintenance et supervision sans déplacement, moins d'erreurs de configuration VPN. Un contrôle centralisé de toute l'infrastructure, même distribuée.
Travailleurs nomades : connexion depuis des réseaux non sécurisés
Un commercial en déplacement doit consulter les tarifs internes, mettre à jour un devis et accéder à son CRM depuis un Wi-Fi d'hôtel ou de coworking. EasyVPN sécurise automatiquement la connexion : tunnel chiffré même sur Wi-Fi public, accès immédiat aux outils métiers, aucune configuration technique requise. Mobilité totale sans exposition des données sensibles.
Support client IT : intervention à distance
Un technicien doit diagnostiquer un routeur ou un switch installé à des centaines de kilomètres. Sans accès distant sécurisé, il faut se déplacer ou recourir à des manipulations risquées (ports exposés). EasyVPN donne un accès direct et sécurisé au réseau client : équipements accessibles, diagnostic en temps réel via les interfaces d'administration, intervention sans ouverture de ports. Moins d'interventions physiques, résolution plus rapide.
Comment ça marche
Le VPN traditionnel
- •Sélection manuelle du protocole à chaque déploiement
- •Clés pré-partagées, certificats ou fichiers de configuration à distribuer
- •Modèle d'accès fondé sur le protocole et le réseau
- •Dépannage spécifique à chaque protocole
- •Configuration poste par poste
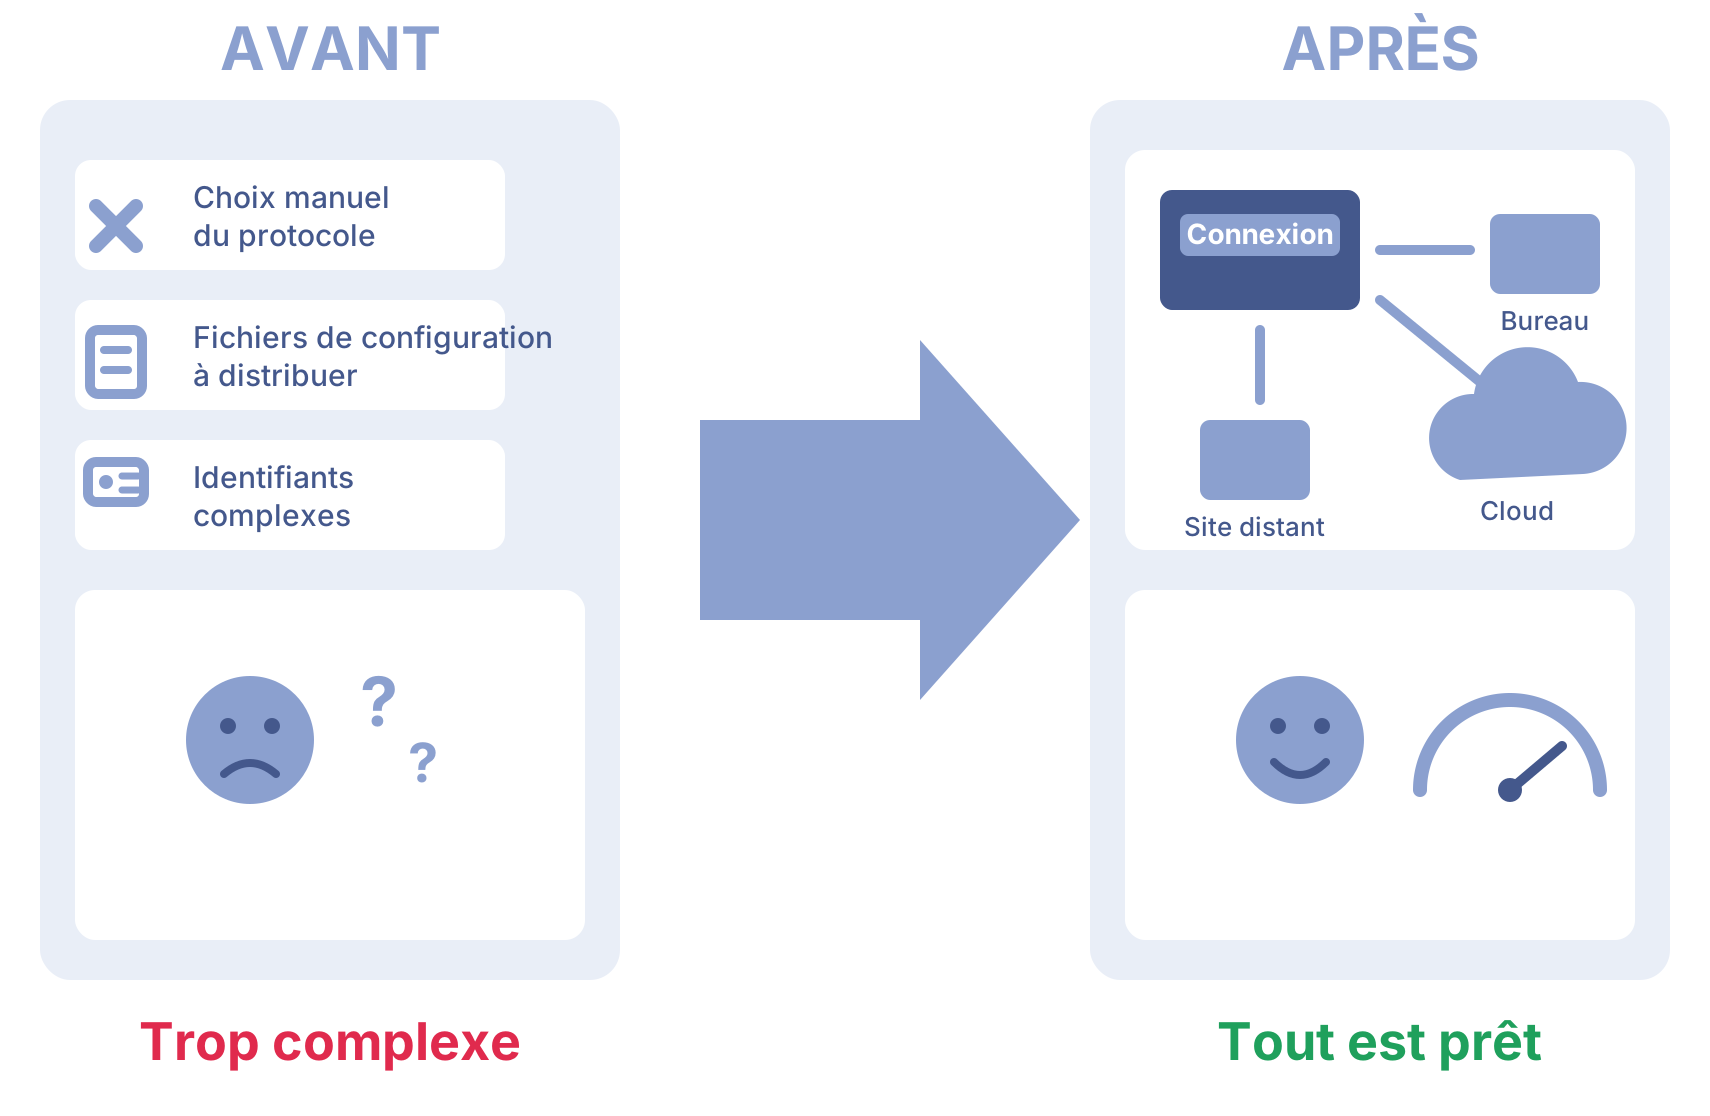
EasyVPN
- ✓Connexion automatique : aucun protocole à choisir
- ✓Identifiant + mot de passe, MFA en option
- ✓Modèle d'accès fondé sur l'identité de l'utilisateur
- ✓Dépannage centralisé
- ✓Déploiement rationalisé à grande échelle
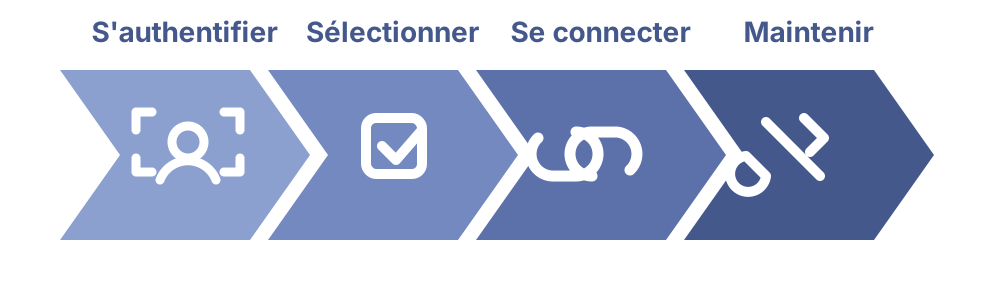
Le flux de connexion intelligent
- ✓L'utilisateur se connecte via Smart VPN Client (adresse du serveur, identifiant, mot de passe)
- ✓Le routeur authentifie l'utilisateur
- ✓Le protocole optimal est choisi selon la priorité définie par l'administrateur (WireGuard, IPsec, OpenVPN)
- ✓Le tunnel sécurisé s'établit et sa stabilité est maintenue automatiquement
- ✓Les paquets sont optimisés (VPN MSS) selon les conditions du réseau
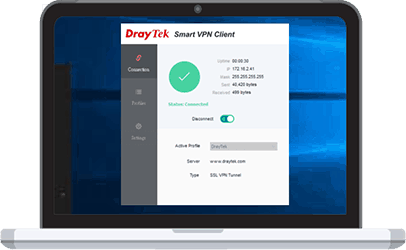
Clients et firmwares requis
- ✓Routeur : firmware compatible EasyVPN
- ✓Windows : Smart VPN Client 5.7.0 ou plus récent
- ✓macOS : Smart VPN App 1.8.0 — iOS : 1.9.6 — Android : 1.6.0
- ✓Linux : Easy VPN Client 1.0.0
- ✓La sélection automatique du protocole peut demander la dernière version du client
Pour aller plus loin
Les articles de notre base de connaissances sur ce sujet :
- →Configuration d'un serveur L2TP over IPsec sur un routeur Vigor à partir de smart VPN client
- →Configuration d'OpenVPN depuis l'application android smart VPN client vers le routeur Vigor
- →Configuration d'un VPN IKEv2 avec l'authentification EAP depuis windows vers un Vigor3900 en utilisant le certificat auto-signé
- →Configuration d'un tunnel IPsec entre windows et un routeur Vigor via smart VPN client
- →Configuration d'une connexion VPN avec l'authentification à deux facteurs (TOTP) sur le client smart VPN
- →Configuration d'un tunnel L2TP over IPsec entre ubuntu et un routeur Vigor
Prêt à moderniser votre réseau ?
Nos experts analysent votre besoin et vous proposent la solution adaptée, avec le bon revendeur près de chez vous.
Contacter un expertÀ lire ensuite
- »Hotspot Captif DrayTek - Autoriser l'accès à Internet
- »Réseau privé 5G cellulaire : Définition, avantages et solutions avec DrayTek
- »5G privée de drayTek, la solution réseau haut débit pour les entreprises
- »AdGuard intégré dans le Vigor3912S : Navigation Sécurisée et Sans Publicités
- »Avantages d'utiliser Docker sur un routeur DrayTek
- »DrayDDNS : Accès distant simplifié avec Domaine Dynamique pour routeurs DrayTek