
WireGuard sur les routeurs DrayTek : le VPN nouvelle génération
Le protocole VPN le plus rapide du moment, intégré à votre routeur : des tunnels établis en quelques secondes, une configuration réduite à l'échange de deux clés, et des performances nettement supérieures aux protocoles traditionnels.
WireGuard s'est imposé comme la nouvelle référence du VPN : un protocole moderne, rapide et sécurisé, fondé sur l'échange de clés publiques. Il offre des performances significativement supérieures à OpenVPN et aux protocoles historiques, tout en restant remarquablement simple à configurer.
DrayTek l'intègre nativement à ses routeurs : depuis le firmware 4.3.1 sur le Vigor2962 et la série Vigor3912, et en standard sur les routeurs DrayOS 5 comme le Vigor2136. Accès distant des collaborateurs nomades comme interconnexion de sites : tout se fait depuis l'interface du routeur, sans serveur dédié ni licence.
L'essentiel
Performances supérieures
Un protocole léger au cœur optimisé : débits nettement supérieurs à OpenVPN, latence réduite, idéal pour la visioconférence et les transferts volumineux.
Configuration en quelques clics
Le routeur génère la paire de clés ; il suffit d'échanger les clés publiques entre les deux extrémités. Pas de certificats, pas de PKI à maintenir.
Mobilité sans coupure
WireGuard tolère les changements de réseau (4G/5G vers Wi-Fi) et les reconnexions sont quasi instantanées : parfait pour les équipes sur le terrain.
Chiffrement de dernière génération
ChaCha20 pour le chiffrement, Curve25519 pour l'échange de clés, avec clé pré-partagée optionnelle en renfort : une cryptographie moderne et auditée.
Site-à-site et nomades
Tunnels LAN-à-LAN entre routeurs Vigor et accès distants des collaborateurs via Smart VPN Client (Windows, macOS) ou les applications WireGuard officielles.
Sans licence ni abonnement
Tout est intégré au routeur : aucune limite artificielle d'utilisateurs, aucun serveur externe, aucun coût récurrent.
Les routeurs qui parlent WireGuard
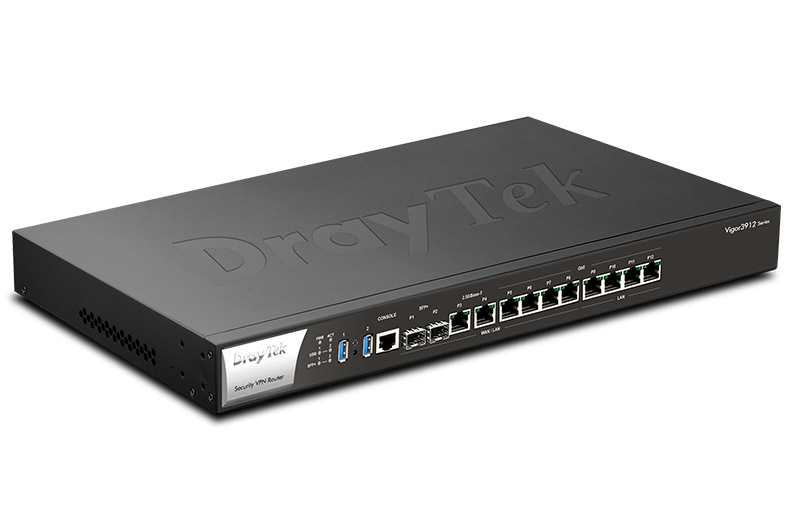
01Vigor3912 série
Le haut de gamme multi-WAN 10G : WireGuard à haut débit pour les sièges et les sites exigeants.
Découvrir la gamme »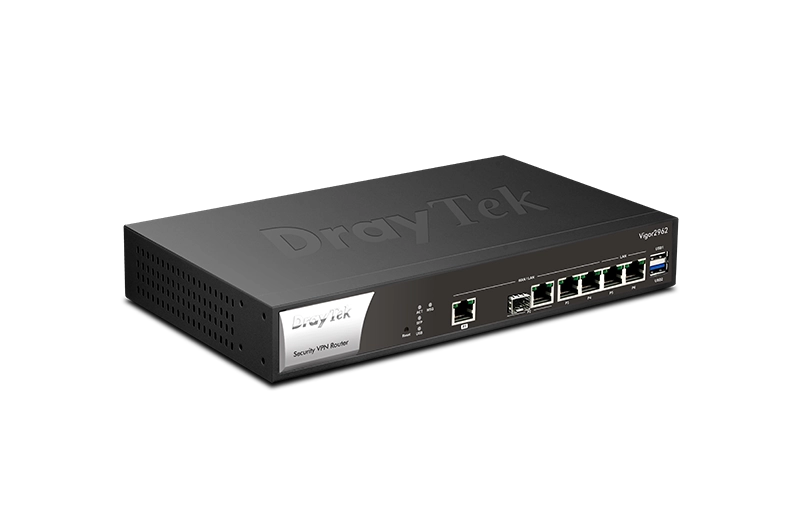
02Vigor2962
Routeur VPN 2,5G pour PME : WireGuard, profils en masse et haute disponibilité.
Découvrir la gamme »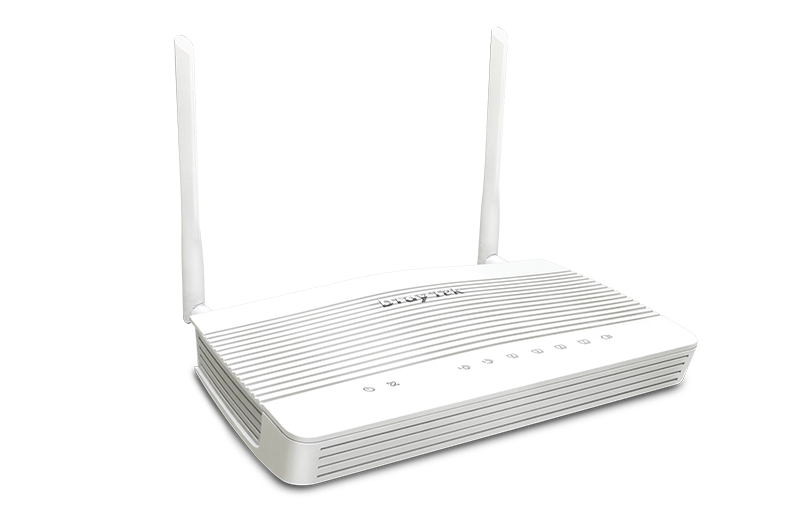
03Vigor2136 (DrayOS 5)
La nouvelle génération DrayOS 5 avec WireGuard en standard, pour les TPE et agences.
Découvrir la gamme »Dans le détail
Accès distant des collaborateurs
Créez un compte par utilisateur dans l'interface du routeur (VPN and Remote Access > Remote Dial-in User), générez les clés, et connectez les postes avec Smart VPN Client sur Windows ou l'application WireGuard officielle sur macOS, iOS et Android. L'authentification à deux facteurs (TOTP) peut être ajoutée pour renforcer l'accès.
Découvrir Smart VPN Client »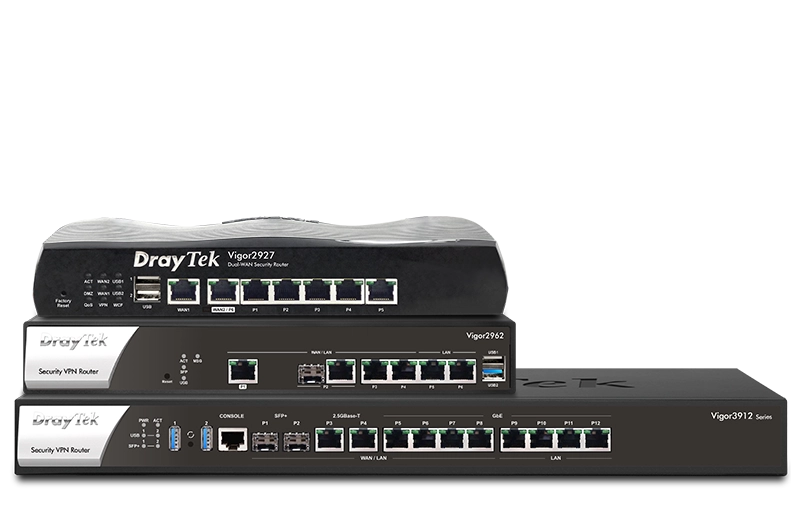
Interconnexion de sites (LAN-à-LAN)
Reliez vos agences par des tunnels WireGuard permanents entre routeurs Vigor : un profil LAN to LAN de chaque côté, l'échange des clés publiques, une clé pré-partagée en option et un keepalive pour maintenir le tunnel à travers le NAT. La liaison survit aux changements d'adresse IP.
Déploiement en masse
Sur la série Vigor3912 et le Vigor2962, générez plusieurs profils WireGuard d'un coup pour équiper toute une équipe en une opération : le routeur produit les clés et les configurations de chaque utilisateur, prêtes à distribuer.
Quand choisir WireGuard ?
Pour les nouveaux déploiements, c'est le premier choix : le plus rapide, le plus simple à opérer, le plus adapté aux liaisons mobiles. Gardez OpenVPN pour l'interopérabilité avec des équipements tiers, et IPsec pour les infrastructures existantes.
Comparer avec OpenVPN »Pour aller plus loin
Les articles de notre base de connaissances sur ce sujet :
- →Configuration d'un tunnel WireGuard VPN entre un routeur Vigor et macOS
- →Configuration d'un tunnel WireGuard entre un routeur Vigor et une application windows
- →Tunnel VPN WireGuard entre routeurs Vigor
- →Configuration d'un tunnel L2TP over IPsec entre ubuntu et un routeur Vigor
- →Configuration d'un réseau privé virtuel L2TP over IPsec depuis macOS vers un routeur Vigor
- →Configuration d'un serveur L2TP over IPsec sur un routeur Vigor à partir de smart VPN client
Prêt à moderniser votre réseau ?
Nos experts analysent votre besoin et vous proposent la solution adaptée, avec le bon revendeur près de chez vous.
Contacter un expertÀ lire ensuite
- »Hotspot Captif DrayTek - Autoriser l'accès à Internet
- »Réseau privé 5G cellulaire : Définition, avantages et solutions avec DrayTek
- »5G privée de drayTek, la solution réseau haut débit pour les entreprises
- »AdGuard intégré dans le Vigor3912S : Navigation Sécurisée et Sans Publicités
- »Avantages d'utiliser Docker sur un routeur DrayTek
- »DrayDDNS : Accès distant simplifié avec Domaine Dynamique pour routeurs DrayTek